TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.5K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #1644 · Back to latest

Older Posts 20 shown
Post #1639 6.28K
👋 Привет, сетевой друг!

Сегодня разберем, как настроить балансировку нагрузки на двух WAN-линках в Mikrotik.

🟣Настройка IP-адресов: Начнем с настройки локальных IP-адресов для WAN-линков и локальной сети. Это базовая конфигурация для работы двух провайдеров.

/ip address
add address=1.1.1.199/24 interface=ether1 comment="Tars"
add address=2.2.2.199/24 interface=ether2 comment="Meeline"
add address=192.168.1.1/24 interface=ether3 comment="LAN Gateway"


🟣Настройка шлюзов:
Задаем несколько шлюзов с проверкой доступности по ICMP (ping), что позволяет автоматически переключаться между каналами при отказе одного из них.

/ip route
add dst-address=0.0.0.0/0 check-gateway=ping gateway=1.1.1.1,2.2.2.1


🟣Настройка NAT: Для выхода трафика из локальной сети в интернет через оба WAN-линка настраиваем NAT на интерфейсах.

/ip firewall nat
add action=masquerade chain=srcnat out-interface=ether1 comment="Tars"
add action=masquerade chain=srcnat out-interface=ether2 comment="Meeline"


🟣Маркировка соединений и маршрутизация: Настроим Mangle для того, чтобы трафик с одного WAN-интерфейса всегда возвращался через тот же интерфейс. Это особенно важно для корректной работы VPN.

/ip firewall mangle
add action=mark-connection chain=input in-interface=ether1 new-connection-mark="Tars Input"
add action=mark-connection chain=input in-interface=ether2 new-connection-mark="Meeline Input"
add action=mark-routing chain=output connection-mark="Tars Input" new-routing-mark="Out Tars"
add action=mark-routing chain=output connection-mark="Meeline Input" new-routing-mark="Out Meeline"


🟣Балансировка трафика по LAN: Настроим правила для балансировки трафика, исходящего из локальной сети через два WAN-порта.

/ip firewall mangle
add action=mark-routing chain=prerouting in-interface=ether3 new-routing-mark="Out Tars" per-connection-classifier=both-addresses-and-ports:2/0
add action=mark-routing chain=prerouting in-interface=ether3 new-routing-mark="Out Meeline" per-connection-classifier=both-addresses-and-ports:2/1


🟣Маршруты с метками: Завершаем настройку, создавая маршруты по умолчанию с метками для правильного распределения трафика.

/ip route
add distance=1 gateway=1.1.1.1 routing-mark="Out Tars"
add distance=1 gateway=2.2.2.1 routing-mark="Out Meeline"

Серверная Админа | #mikrotik
  • 👍 38
  • ❤ 2
Post #1638 5.73K
👋 Привет, сетевой друг!

Сегодня расскажу о команде ip neighbor, которая помогает управлять ARP-таблицей и диагностировать сетевые подключения.

🟣Команда ip neighbor используется для управления соседними устройствами в вашей сети, позволяя просматривать и изменять записи в ARP-таблице. Это важно для диагностики сетевых проблем на уровне 2 модели OSI (канальный уровень).

🟣Просмотр ARP-записей по интерфейсу:

ip neighbor show dev eth0


Это позволит отсортировать записи только для конкретного интерфейса, что удобно в сложных сетях.

🟣Добавление статической записи:

ip neighbor add 192.168.1.20 lladdr 00:11:22:33:44:55 dev eth0 nud permanent


Постоянная запись для IP-адреса, полезная для защиты от ARP-спуфинга.

🟣Изменение тайм-аута NUD:

ip neighbor change 192.168.1.20 lladdr 00:11:22:33:44:66 dev eth0 nud delay


Временно помечает устройство как недоступное, полезно при проблемах с доступностью.

🟣Удаление записей с выводом статистики:

ip -s -s neighbor flush dev eth0


Удаляет все записи для интерфейса, выводя статистику перед очисткой

Серверная Админа | #Cisco
  • 👍 15
  • 🔥 5
  • 🦄 1
Post #1637 5.35K
👋 Привет, сетевой друг!

Рассмотрим настройку
RSVP на Cisco

🟣Активируйте RSVP:

router rsvp


Это включает активацию RSVP для всего устройства, позволяя использовать протокол для всех интерфейсов и потоков данных.

🟣Настройте интерфейсы для RSVP:

interface [interface_name]
ip rsvp bandwidth [amount]


Укажите, сколько полосы пропускания будет зарезервировано для RSVP на конкретном интерфейсе.

🟣Настройте политику RSVP и фильтры для управления трафиком:

class-map match-all [class_name]


Создайте класс трафика, который будет использоваться для RSVP резервирования.

policy-map [policy_name]
class [class_name]
bandwidth [amount]


Настройте политику обслуживания для применения к заданному классу трафика.

🟣Настройте параметры для поддержки RSVP на уровне сети (опционально):

mpls ip


Включите поддержку MPLS для совместимости с RSVP, если используется в MPLS-сети.

🟣Проверьте состояние RSVP:

show rsvp neighbor
show rsvp session
show rsvp interface
show ip rsvp interfaces


Серверная Админа | #Network
  • ❤ 8
  • 👍 5
Post #1635 5.91K
👋 Привет, сетевой друг!

Сегодня расскажу о
Fiddler — мощном инструменте для отладки веб-трафика.

🟣Fiddler работает как прокси-сервер и логирует весь HTTP(S) трафик между вашим компьютером и интернетом. Он позволяет детально просматривать запросы и ответы, устанавливать точки останова и изменять как входящие, так и исходящие данные. Это делает его незаменимым инструментом для анализа и тестирования веб-приложений.
🟣В Fiddler встроена мощная система сценариев на основе событий, которая позволяет автоматизировать процессы анализа трафика и настраивать его под конкретные задачи. Его можно расширить, используя любой язык программирования на базе .NET, что добавляет гибкости и возможностей для кастомизации.

Серверная Админа | #Инструмент
  • 👍 13
  • 🔥 5
  • ❤ 1
Post #1634 6.61K
Надежный обход блокировок в 2024: протоколы, клиенты и настройка сервера от простого к сложному

В статье обсуждаются актуальные методы обхода интернет-блокировок в 2024 году, начиная от простых решений до сложных схем маскировки трафика. Рассматриваются уязвимости популярных протоколов, таких как WireGuard и OpenVPN, и предлагаются альтернативные инструменты для обеспечения стабильного и безопасного соединения. Также даются пошаговые инструкции по настройке серверов и советы по защите от детекции со стороны цензурных систем, таких как DPI.

Серверная Админа | #Статья
  • ❤ 10
  • 👍 7
  • 👀 3
Post #1631 6.96K
👋 Привет, сетевой друг!

Расскажу о протоколе RSVP для работы в сетях.

🟣RSVP (Resource Reservation Protocol) — это протокол для резервирования сетевых ресурсов, предназначенный для обеспечения качественного обслуживания (QoS) трафика в IP-сетях.

🟣Он позволяет приложениям запрашивать и резервировать необходимую полосу пропускания, что критично для задач с высокими требованиями к качеству передачи данных, таких как видеоконференции и VoIP.

🟣Особенности:

• Адаптивное резервирование: RSVP динамически регулирует ресурсы в реальном времени, обеспечивая требуемое качество обслуживания.

• Поддержка различных QoS-механизмов: Работает с IntServ и DiffServ для гибкости в управлении трафиком.

• Устойчивость к сбоям: Позволяет восстанавливать резервирование в случае сбоя сети или изменения маршрутов, поддерживая бесперебойную работу приложений.

👨‍💻Серверная Админа | #Network
  • 👍 8
  • ❤ 1
Post #1629 5.92K
👋 Привет, сетевой друг!

Сегодня обсудим команду bridge — полезный инструмент для создания и управления сетевыми мостами в Linux.

🟣Команда bridge позволяет объединять несколько сетевых интерфейсов в один логический мост, что полезно для создания виртуальных сетей и расширения функциональности сетевых интерфейсов.

🟣Создание моста: для создания нового сетевого моста с именем br0 выполните:

sudo ip link add name br0 type bridge
sudo ip link set dev br0 up


Эта команда создаёт мост br0 и активирует его.

🟣Добавление интерфейсов в мост: чтобы добавить сетевой интерфейс eth0 к мосту br0, используйте:

sudo ip link set dev eth0 master br0


Эта команда связывает интерфейс eth0 с мостом br0.

🟣Просмотр информации о мостах: для просмотра информации о сетевых мостах и их интерфейсах выполните:

bridge link


Эта команда отображает статус всех интерфейсов, связанных с мостами, а также информацию о состоянии мостов.

🟣Удаление интерфейсов из моста: если вам нужно удалить интерфейс eth0 из моста br0, используйте:

sudo ip link set dev eth0 nomaster


Команда отвязывает интерфейс eth0 от моста br0, но не удаляет сам мост.

Серверная Админа | #Network
  • 👍 13
  • ❤ 3
Post #1627 12.5K
👋 Привет, сетевой друг!

Сделал для вас подборку крутых бесплатных курсов по компьютерным сетям на YouTube.

🟣 Курс для сетевых инженеров
🟣 Работа с сетью в Python
🟣 Компьютерные сети с нуля за 10 часов
🟣 Компьютерные сети от ВШЭ
🟣 Курс по системному администрированию

Серверная Админа | #Подборка
  • 👍 20
  • ❤ 2
  • 🔥 2
Post #1625 5.43K
👋 Привет, сетевой друг!

Сегодня поговорим о настройке DDNS на маршрутизаторе Cisco

🟣Настройка DDNS на Cisco: Начиная с версии Cisco IOS 12.4, можно использовать DDNS для автоматического обновления DNS-записей при изменении IP-адреса маршрутизатора. Это мастхэв для веб-серверов или лабораторий, когда нет доступа к статическим IP-адресам.

🟣Конфигурационные шаги:

Включите поиск DNS и настройте серверы имён:

HQ# configure terminal
HQ(config)# ip domain-lookup
HQ(config)# ip name-server 4.4.4.4
HQ(config)# ip name-server 8.8.8.8


Определите метод обновления DDNS:

HQ(config)# ip ddns update method dyndns


Настройте HTTP для обновления записи на сервере DDNS:

HQ(DDNS-update-method)# HTTP add http://username:password@members.dyndns.org/nic/update?system=dyndns&hostname=<h>&myip=<a>


Установите интервал обновления:

HQ(DDNS-HTTP)# interval maximum 1 0 0 0


Настройте обновление FQDN и включите DDNS на интерфейсе:

HQ(config-if)# ip ddns update hostname test.dyndns.org
HQ(config-if)# ip ddns update dyndns


Для отладки используйте команду:

HQ#debug ip ddns update


Серверная Админа | #Cisco
  • 👍 18
Post #1623 5.11K
👋 Привет, сетевой друг!

Сегодня расскажу о
Endpoint Protector от CoSoSys — мощном решении для предотвращения утечек данных в сети.

🟣Этот инструмент предоставляет продвинутую защиту, контролируя и мониторя активность на конечных точках. Он обеспечивает защиту данных в состоянии покоя, при передаче и использовании, благодаря инспекции содержимого и контекста, управлению периферийными устройствами и шифрованию данных на съёмных носителях.

🟣Endpoint Protector легко развертывается и управляется, поддерживает широкий спектр устройств и операционных систем. Однако, для уменьшения ложных срабатываний может потребоваться дополнительная настройка.

Серверная Админа | #Инструмент
  • 🔥 6
  • 👍 3
  • 🤔 1
Post #1621 6K
Сложно о простом. Самые популярные заголовки уровня L2 модели OSI в Ethernet

В этой статье автор делится полезной шпаргалкой по заголовкам уровня L2 в Ethernet-кадре, чтобы упростить поиск нужной информации по сетевым протоколам. Он подробно объясняет, чем отличаются заголовки Ethernet II, IEEE 802.3 и IEEE 802.3 с SNAP заголовком, и как они помогают инкапсулировать разные протоколы, такие как IPv4, ARP и другие. Статья отлично подойдёт тем, кто хочет быстро разобраться в этих важных аспектах сетевого взаимодействия, не погружаясь в лишние детали.

Серверная Админа | #Статья
  • 👍 15
  • ❤ 1
Post #1619 5.75K
👋 Привет, сетевой друг!

Сегодня обсудим команду bridge — полезный инструмент для создания и управления сетевыми мостами в Linux.

🟣Команда bridge позволяет объединять несколько сетевых интерфейсов в один логический мост, что полезно для создания виртуальных сетей и расширения функциональности сетевых интерфейсов.

🟣Создание моста: для создания нового сетевого моста с именем br0 выполните:

sudo ip link add name br0 type bridge
sudo ip link set dev br0 up


Эта команда создаёт мост br0 и активирует его.

🟣Добавление интерфейсов в мост: чтобы добавить сетевой интерфейс eth0 к мосту br0, используйте:

sudo ip link set dev eth0 master br0


Эта команда связывает интерфейс eth0 с мостом br0.

🟣Просмотр информации о мостах: для просмотра информации о сетевых мостах и их интерфейсах выполните:

bridge link


Эта команда отображает статус всех интерфейсов, связанных с мостами, а также информацию о состоянии мостов.

🟣Удаление интерфейсов из моста: если вам нужно удалить интерфейс eth0 из моста br0, используйте:

sudo ip link set dev eth0 nomaster


Команда отвязывает интерфейс eth0 от моста br0, но не удаляет сам мост.

Серверная Админа | #Network
  • ❤ 17
  • 👍 6
  • 🔥 2
Post #1616 5.23K
👋 Привет, сетевой друг!

Разберём, как настроить протокол HSRP для обеспечения отказоустойчивости шлюзов в сети.

🟣Активация HSRP на интерфейсе: Для начала активируем HSRP на интерфейсе маршрутизатора, который будет участвовать в группе. Вот базовая команда:

Router(config)# interface GigabitEthernet0/1
Router(config-if)# standby 1 ip 192.168.1.254


Здесь 1 — это номер группы HSRP, а 192.168.1.254 — виртуальный IP-адрес, который будет доступен для всех клиентов как основной шлюз.

🟣Настройка приоритета и выбор активного маршрутизатора: Чтобы указать, какой маршрутизатор должен быть основным, необходимо настроить приоритет.

По умолчанию, маршрутизаторы выбирают активный узел на основе значения приоритета, где выше — лучше.

Router(config-if)# standby 1 priority 110
Router(config-if)# standby 1 preempt


Маршрутизатор с наибольшим приоритетом станет активным. Команда preempt гарантирует, что маршрутизатор с более высоким приоритетом автоматически займёт роль активного, если вернётся в сеть после сбоя.

🟣Таймеры HSRP для более быстрой реакции: Чтобы маршрутизаторы быстрее реагировали на сбой, можно настроить таймеры HSRP:

Router(config-if)# standby 1 timers 1 3


Здесь первый таймер указывает интервал отправки hello-пакетов (1 секунда), а второй — время ожидания ответа от другого маршрутизатора до смены роли (3 секунды).

🟣Проверка состояния HSRP: Чтобы убедиться, что всё работает корректно, и проверить текущее состояние маршрутизаторов, используем команду:

Router# show standby


Она покажет, кто из маршрутизаторов активный, а кто — резервный, и как работает протокол в реальном времени.

Серверная Админа | #Network
  • 👍 13
Post #1614 5.91K
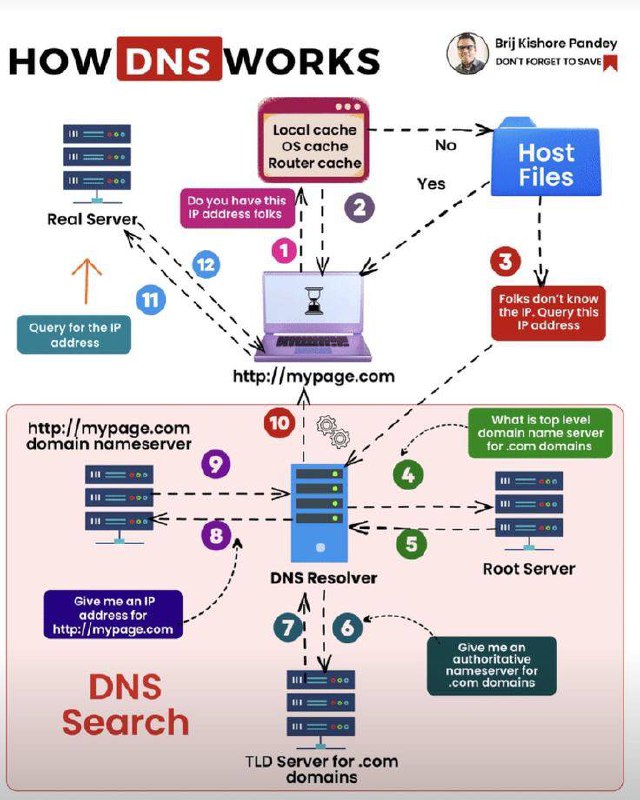
📝 Как работает DNS

1.) Запрос домена — Пользователь вводит адрес, система проверяет локальные кэши (кэш браузера, ОС, роутера).
2.) Проверка файла hosts — Если в кэше нет IP, система проверяет файл hosts.
3.) DNS резолвер — Если IP не найден, резолвер отправляет запрос к DNS-серверам.
4.) Корневой сервер (Root) — Направляет запрос к серверу доменов верхнего уровня (TLD).
5.) TLD-сервер — Сообщает резолверу авторитетный DNS-сервер для домена.
6.) Авторитетный DNS-сервер — Возвращает IP-адрес, связанный с доменом.
7.) Доступ к сайту — Браузер получает IP и подключается к нужному серверу.
8.) Запрос к авторитетному серверу — Резолвер отправляет запрос к авторитетному серверу домена.
9.) Ответ с IP-адресом — Авторитетный сервер возвращает IP-адрес, связанный с доменом.
10.) Передача IP-адреса — Резолвер передает IP-адрес браузеру, и подключение к серверу происходит успешно.

Серверная Админа | #Network
  • 🔥 31
  • 👍 15
  • 💯 2
  • ❤ 1
Post #1612 5.43K
👋 Привет, сетевой друг!

Расскажу о
PETEP - инструменте для работы с трафиком.
🟣Главная особенность PETEP — это возможность анализа и модификации TCP/UDP трафика. Всё происходит через интуитивно понятный графический интерфейс, что значительно облегчает процесс.

🟣SSL/TLS поддержка: PETEP умеет работать с шифрованными соединениями, что делает его незаменимым для анализа HTTPS трафика и других защищённых протоколов.

🟣Анализ и модификация в реальном времени: PETEP позволяет перехватывать пакеты, изменять их "на лету" и сразу видеть результат, что полезно для диагностики или тестирования сетевых приложений.

Серверная Админа | #Инструмент
  • 👍 9
  • ❤ 1
Post #1610 5.26K
👋 Привет, сетевой друг!

Сегодня продолжу разбирать тему плоскости управления вектором расстояния.

🟣Особенности плоскости управления в протоколах вектора расстояния:

• Простота обмена данными: Маршрутизаторы обмениваются только минимально необходимой информацией — расстоянием и стоимостью, что снижает нагрузку на сеть.

• Обновление данных: При изменениях в сети (например, выходе маршрутизатора из строя), маршрутизаторы передают обновления соседям, а те передают дальше, как видно на схеме с путями и расстояниями.

• Конвергенция: Один из недостатков — медленная сходимость сети после изменений, поскольку данные распространяются постепенно через несколько узлов.

🟣Преимущества и ограничения:

• Преимущество: Протоколы вектора расстояния менее ресурсоёмкие, поскольку они не хранят полную топологию сети и не требуют вычислений кратчайшего пути.

• Ограничение: Меньшая точность в маршрутизации и возможные проблемы, такие как петли маршрутизации.

Серверная Админа | #Network
  • 👍 6
Post #1608 5.69K
Как Linux создаёт и подсчитывает сокеты

В статье автор рассказывает, как Linux создает и управляет сокетами, подробно разбирая механизм их работы на уровне системных вызовов и ядра. Рассматриваются методы отслеживания открытых сокетов, особенности их хранения, а также способы предотвращения возможных проблем. Особое внимание уделяется тому, как сокеты обеспечивают взаимодействие между процессами как на одном хосте, так и на разных машинах в сети.

Серверная Админа | #Статья
  • 👍 14
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →