TGViewer
Channel Public Channel
Серверная Админа | Компьютерные сети

Серверная Админа | Компьютерные сети

@school_network

Я действующий сетевой инженер, расскажу вам о сетях в доступной форме.

Реклама - @bashmak_media
Мы на бирже: https://telega.in/c/school_network

РКН: https://vk.cc/cHYqt5
Subscribers
26.5K
Photos
1.3K
Videos
8
Links
1.4K

Showing posts older than #1577 · Back to latest

Older Posts 20 shown
Post #1576 5.24K
Как настроить брандмауэр с UFW на Ubuntu?

В этой статье я подробно объясню, как настроить брандмауэр на Ubuntu с помощью UFW. Мы разберем, как эффективно использовать этот инструмент для защиты сети, управлять правилами доступа и минимизировать риски, связанные с сетевой безопасностью. Инструкция предназначена для тех, кто хочет освоить базовые принципы настройки брандмауэра, даже если у вас нет глубоких знаний в сетевой безопасности.

Серверная Админа | #Статья
Telegraph Как настроить брандмауэр с UFW на Ubuntu? Введение Настройка защищенной сети с использованием современных межсетевых экранов и таблиц IP-адресов может быть сопряжена с определенными трудностями. Вот несколько трудностей, с которыми вы можете столкнуться: Сложность: настройка и управление современными…
  • 👍 6
Post #1574 5.15K
👋 Привет, сетевой друг!

Сегодня делюсь пятью полезными, но не банальными командами в Linux для работы с сетью.

🟣Команда tc: используется для управления трафиком, настройкой очередей и ограничения пропускной способности.

tc qdisc add dev eth0 root tbf rate 1mbit burst 32kbit latency 400ms


Настраивает ограничение скорости на интерфейсе eth0 до 1 Мбит/с.

🟣Команда ip rule: управляет таблицами маршрутизации, позволяет задавать сложные правила маршрутизации.

ip rule add from 192.168.1.100/32 table 100


Добавляет правило для маршрутизации трафика от IP-адреса 192.168.1.100 через таблицу 100.

🟣Команда arping: проводит ARP-пинг, полезен для проверки связи на канальном уровне.

arping -I eth0 192.168.1.1


Отправляет ARP-запрос на IP 192.168.1.1 через интерфейс eth0, чтобы проверить наличие устройства в сети.

🟣Команда mtr: объединяет в себе возможности ping и traceroute, позволяет проводить диагностику сети в реальном времени.

mtr google.com


Запускает диагностику маршрута до google.com с непрерывным обновлением данных.

🟣Команда ss -M: работает с Netlink сокетами, позволяет анализировать и настраивать политику IP-соединений (маркировка пакетов).

ss -M -n src 192.168.1.100


Показывает сокеты, связанные с исходящим IP 192.168.1.100, с фильтрацией по маркам (Mark) Netfilter.

Серверная Админа | #команды
  • 🔥 20
  • 👍 7
Post #1571 5.26K
👋 Привет, сетевой друг!

Сегодня продолжу говорить о настройке Port-Security

🟣Нарушения безопасности в Port-Security и пример настройки: В прошлом посте мы разобрали основы Port-Security. Теперь давайте поговорим о том, как система реагирует на нарушения и как настроить Port-Security на коммутаторе Cisco.

🟣Нарушения безопасности: Когда нарушается лимит MAC-адресов на порту.
Когда один и тот же MAC-адрес обнаруживается на разных портах в одной VLAN.

🟣Режимы реагирования:

Protect: Отбрасывает пакеты с неизвестными MAC-адресами без уведомлений.
Restrict: Отбрасывает пакеты и отправляет уведомление о нарушении.
Shutdown: Отключает порт при нарушении, требуется ручное восстановление.
Чтобы настроить режим реагирования на нарушение, используйте команду port-security violation {protect | restrict | shutdown}.

🟣Пример настройки:

Войдите в режим конфигурации порта:

Switch#interface fa0/1


Установите порт в режим Access:

Switch(config-if)#switchport mode access


Включите Port-Security:

Switch(config-if)#switchport port-security


Установите максимальное количество MAC-адресов:

Switch(config-if)#switchport port-security maximum 50


Включите Sticky MAC-адреса:

Switch(config-if)#switchport port-security mac-address sticky


Теперь ваш порт защищен, и любые нарушения будут обработаны в соответствии с установленными настройками.

Серверная Админа | #Cisco
  • 👍 9
  • ❤ 7
Post #1566 5.98K
👋 Привет, сетевой друг!

Сегодня расскажу о Cisco Port-Security и sticky MAC-адресах.

🟣Что такое Port-Security: это функция, которая позволяет контролировать доступ устройств к сети через определенные порты коммутатора. С её помощью можно настроить, какие устройства с определенными MAC-адресами могут передавать трафик через порт.

🟣Почему это важно: эта функция защищает сеть от несанкционированных подключений и атак, направленных на переполнение таблицы MAC-адресов. Настроив Port-Security, вы можете указать, сколько устройств могут подключаться к порту, и какие конкретно устройства это могут быть.

🟣Типы MAC-адресов:

• Статические: Настраиваются вручную и сохраняются в конфигурации коммутатора.

• Динамические: Автоматически изучаются и удаляются после перезагрузки устройства.

• Sticky: Могут быть изучены динамически или настроены вручную, но сохраняются в конфигурации и остаются даже после перезагрузки.

🟣Чтобы активировать Sticky MAC-адреса, используйте команду switchport port-security mac-address sticky. Это позволит коммутатору сохранять изученные MAC-адреса и использовать их в дальнейшем. Также важно: Port-Security не будет работать, пока не активируете его командой switchport port-security.

Серверная Админа | #Cisco
  • 👍 12
  • ❤ 1
Post #1560 5.79K
👋 Привет, сетевой друг!

Расскажу об инструменте
Netwrix Account Lockout Examiner.

🟣Netwrix Account Lockout Examiner — бесплатный инструмент для системных администраторов и службы поддержки, который помогает быстро выявить причины блокировки учетных записей. Вводя имя пользователя и пароль, вы мгновенно узнаете, что вызывает повторные блокировки, будь то устаревшие учетные данные, ошибки в планировщике задач или проблемы с сетевыми дисками.

🟣Инструмент сокращает время на устранение неполадок до 90%, что снижает нагрузку на службу поддержки и позволяет быстрее решать проблемы с учетными записями. Поддержка операционных систем Windows делает Netwrix Account Lockout Examiner незаменимым для эффективного управления учетными записями.

Серверная Админа | #Инструмент
  • 👍 13
Post #1558 5.85K
Разбираемся с конфигурационными файлами Linux

В этой статье я расскажу, как конфигурационные файлы Linux управляют различными аспектами системы, включая пользовательские разрешения, работу системных приложений, демонов и другие важные административные задачи. Вы узнаете, где находятся эти файлы, на какие категории они делятся, и как их правильно использовать для более эффективного управления вашей Linux-системой.

Серверная Админа | #Статья
Хабр Как мы отрабатываем аварии в банке Меня зовут Павел, и я работаю в банке архитектором автоматизированных систем. В мои задачи входит поддержание работоспособности нескольких систем, связанных с корпоративным кредитованием. К счастью,...
  • 👍 11
Post #1555 11.2K
👋 Привет друзья. Давненько мы не радовали вас новыми розыгрышами.

Так вот держите, разыгрываем новую книгу Современное системное администрирование: управление надежными и устойчивыми системами

🟣Всего будет два победителя, которым мы отправим эту книгу

Для участия нужно:

1. Быть подписанным на мои каналы @school_network и @bezopasno_soft
2. Нажать на кнопку «Участвовать».

Итоги будут 15 августа

Учитывайте, что бот может немного подвиснуть — не переживайте, просто нажмите еще раз на кнопку «Участвовать».
  • 🔥 14
  • 👍 5
  • ❤ 4
Post #1552 6.2K
👋 Привет, сетевой друг!

Сегодня расскажу, как настроить Router-on-a-Stick на Cisco

🟣Router-on-a-Stick (роутер на палочке) — это схема, где маршрутизатор и коммутатор соединяются через один Ethernet-канал, настроенный как 802.1Q транк. Этот стандарт используется для тегирования трафика и передачи данных между VLAN. Хотя термин может показаться забавным, он широко используется в сетях, где нет коммутатора третьего уровня.

🟣Пример настройки: этот метод часто применяется в VoIP сетях, где требуется разделение данных и голосового трафика для обеспечения стабильности. В такой конфигурации один маршрутизатор обрабатывает трафик между VLAN через один физический порт, настроенный как транк.

🟣Настройка коммутатора: создаем VLAN на коммутаторе и назначаем им IP-адреса:

Switch# configure terminal
Switch(config)# vlan 2
Switch(config-vlan)# name voice
Switch(config-vlan)# exit
Switch(config)# interface vlan 1
Switch(config-if)# ip address 192.168.10.2 255.255.255.0
Switch(config-if)# exit
Switch(config)# interface vlan 2
Switch(config-if)# ip address 192.168.20.2 255.255.255.0


Настраиваем транк-порт для соединения с маршрутизатором:

Switch(config)# interface gigabitethernet 0/1
Switch(config-if)# switchport trunk encapsulation dot1q
Switch(config-if)# switchport mode trunk
Switch(config-if)# spanning-tree portfast trunk


🟣Настройка маршрутизатора: на маршрутизаторе создаем под-интерфейсы для каждого VLAN:

Router# configure terminal
Router(config)# interface gigabitethernet 0/1
Router(config-if)# no ip address
Router(config-if)# duplex auto
Router(config-if)# speed auto

Router(config)# interface gigabitethernet 0/1.1
Router(config-subif)# encapsulation dot1q 1 native
Router(config-subif)# ip address 192.168.10.1 255.255.255.0

Router(config)# interface gigabitethernet 0/1.2
Router(config-subif)# encapsulation dot1q 2
Router(config-subif)# ip address 192.168.20.1 255.255.255.0


Под-интерфейсы позволяют маршрутизатору обрабатывать трафик между VLAN, обеспечивая связь между сетями.

Серверная Админа | #Cisco
  • 🔥 17
  • 👍 14
  • ❤ 1
Post #1550 5.21K

Forwarded from ZeroDay | Кибербезопасность

Обходим блокировку YouTube: все способы

В последнее время в России возникают всё большие трудности с доступом к YouTube, и ситуация может ухудшиться. Чтобы помочь вам продолжать наслаждаться любимыми видео, я подготовил руководство по обходу блокировок и ускорению работы YouTube.

⏺В статье я расскажу о способах обхода блокировок YouTubeна совершенно разных платформах. Вы узнаете, как ускорить загрузку видео с помощью расширений и приложений, и как настроить роутеры для улучшения доступа к YouTube.

ZeroDay | #Статья
  • 👍 15
  • 🔥 5
  • 👀 2
  • ⚡ 1
Post #1549 5.3K
👋 Привет, сетевой друг!

Продолжим говорить о планировщике распределенных ресурсов VMware.

🟣Используйте однородное оборудование: Для улучшения предсказуемости и стабильности производительности, выбирайте хосты с одинаковым или похожим оборудованием. Это важно для корректной работы кластеров DRS.

🟣Скорость DRS и снижение использования ресурсов: Обновитесь до последней версии vSphere. Версия 6.7 более эффективна в скорости DRS и использовании ресурсов. Это важно для высоконагруженных сред, где улучшения DRS помогут снизить задержки и улучшить производительность.

🟣Используйте полностью автоматический режим: DRS может работать в ручном, частично автоматическом и полностью автоматическом режимах:

• Вручную — vCenter рекомендует перемещения.
• Частично автоматизировано — vCenter автоматически размещает ВМ при создании, но требует одобрения администратора для последующих перемещений.
• Полностью автоматизированный — vCenter полностью управляет размещением и перемещением ВМ без вмешательства администратора.

🟣Порог миграции: Настройка порога миграции позволяет контролировать частоту перемещений ВМ. Вы можете выбрать от консервативных до активных настроек. Подберите оптимальный баланс, чтобы избежать частых перемещений, которые могут перегрузить инфраструктуру.

🟣Выключите неиспользуемые ВМ: Выключайте ВМ, которые не используются. Даже в режиме ожидания они потребляют ресурсы и могут повлиять на решения DRS. Отключение ненужных ВМ может улучшить производительность.

🟣Правила соответствия DRS: Правила соответствия DRS помогают управлять размещением ВМ на хостах ESXi:

• Хранение ВМ вместе — улучшает производительность за счет меньших задержек связи.
• Разделение ВМ — повышает доступность, минимизируя риск одновременного отключения.
• ВМ к хостам — полезно для кластеров с ограничениями лицензирования или особыми требованиями.

Серверная Админа | #vmware
  • 👍 1
  • 🔥 1
Post #1547 5.03K
👋 Привет, сетевой друг!

Поговорим о планировщике распределенных ресурсов VMware.

🟣Сбалансированный кластер: Кластер должен быть сбалансированным, чтобы хосты равномерно распределяли ресурсы. Если кластер не сбалансирован, DRS использует vMotion для перемещения ВМ к хостам с меньшей нагрузкой. Например, при использовании DRS вы не увидите хосты с нагрузкой 99% и 50% одновременно. DRS автоматически переместит ВМ для выравнивания нагрузки.

🟣Основные требования: Для работы VMware vSphere Distributed Resources Scheduler (DRS) необходимы:

• VMware vCenter Server
• Кластер VMware vSphere ESXi
• Включенная сеть vMotion на хостах кластера
• Лицензия Enterprise Plus (или выше)
• Общее хранилище между хостами ESXi (традиционное или гиперконвергентное через VMware VSAN)
• Для Predictive DRS требуется vRealize Operations Manager (vROPs).

Серверная Админа | #vmware
  • 👍 3
Post #1546 5.25K
Защита от SQL-инъекций базы данных на Linux

🟣 В статье расскажу о защите от SQL-инъекций в базах данных на Linux. Мы рассмотрим, зачем и как специалисты по информационной безопасности защищают веб-приложения от атак, какие методы и инструменты они используют для поиска уязвимостей и предотвращения угроз. Подробно остановимся на таких методах, как параметризованные запросы, проверка вводимых данных, ограничение доступа и обработка ошибок, чтобы обеспечить безопасность ваших приложений.

Серверная Админа | #Статья
Telegraph Защита от SQL-инъекций базы данных на Linux Ознакомьтесь с основами безопасности веб—приложений и с тем, как предотвратить атаки на ваши базы данных. В рамках инструкции вы узнаете, как найти уязвимости и как применять различные методы защиты от такого рода атак, чтобы обеспечить безопасность своих…
  • 👍 15
Post #1544 5.52K
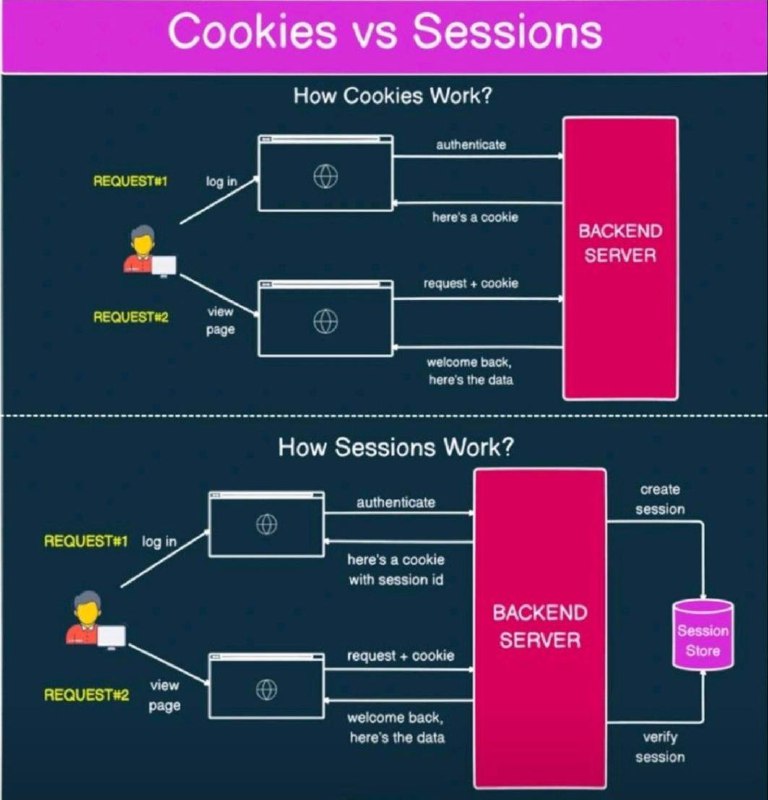
📝 Разница между Cookie и сессией

Если коротко: Cookie — это данные, сохраняемые на клиентской стороне (в браузере) для хранения информации о пользователе и его предпочтениях. Они могут сохраняться длительное время и доступны между сессиями.

Сессии, наоборот, хранятся на сервере и используются для управления состоянием пользователя только в течение текущего сеанса. Сессии более безопасны, так как данные хранятся на сервере и менее подвержены подделке.

👨‍💻 Серверная Админа | #Network
  • 👍 33
  • 🔥 5
Post #1541 5.47K
👋 Привет, сетевой друг!

Расскажу об инструменте
Clonezilla.

🟣 Clonezilla — бесплатный инструмент для клонирования дисков, разделов, резервного копирования и восстановления системы. Существует Clonezilla Live для одной машины и Clonezilla SE для крупных развертываний. Поддерживает различные файловые системы, включая FAT, NTFS, JFS, VMFS, и позволяет быстро создавать резервные копии с помощью LiveCD.

🟣 Clonezilla SE подходит для массового развертывания на десятках ПК в одной сети. Например, можно установить операционную систему и программное обеспечение на один ПК, а затем клонировать его на все остальные ПК в сети. Clonezilla SE также может автоматически создавать резервные копии ПК по сети. Хотя Clonezilla не различает программные RAID-массивы, для разовых операций резервирования это отличный инструмент.

Серверная Админа | #Инструмент
  • 👍 19
Post #1540 5.9K
👋 Привет, сетевой друг!

Продолжаем разбирать оповещения NLRI в
BGP и перераспределение префиксов.

🟣Перераспределение префиксов в BGP: Команда network удобна, но неэффективна при большом количестве префиксов. Альтернативой является перераспределение префиксов в BGP из IGP или статических маршрутов. Вот пример перераспределения префиксов из EIGRP в BGP:

TPA1#configure terminal
TPA1(config)#router bgp 100
TPA1(config-router)#redistribute eigrp 100


🟣Управление префиксами и отказ RIB: При объявлении NLRI в BGP могут появиться префиксы с кодом состояния (r), что указывает на сбой RIB. Наиболее частой причиной является административное расстояние (AD). Чтобы сделать префиксы BGP предпочтительными, администраторы манипулируют значениями AD, устанавливая AD IBGP на 119. Для выявления префиксов в состоянии сбоя RIB используй команду:

show ip bgp rib-failure


Серверная Админа | #BGP
  • 👍 6
  • ❤ 4
Post #1539 5.34K
— Согласно этой бумажке планета Земля была населена людьми, но в 2012…
— … они перенеслись в облака...

Серверная Админа | #мем
  • 🤣 34
  • ❤ 2
  • 🤓 1
Post #1538 5.84K
👋 Привет, сетевой друг!

Сегодня разбираем, как настраивать и управлять оповещениями NLRI в
BGP.

🟣Синхронизация BGP: Прежде чем начать настройку оповещений NLRI, давай обсудим синхронизацию BGP. Cisco отключает эту функцию по умолчанию, чтобы избежать ситуаций типа "черная дыра". Для проверки, что она отключена, используй команду:

show running-configuration


В разделе процессов BGP должно быть указано no synchronization. Синхронизация предотвращает ввод префиксов в BGP без коррелированной записи в IGP или статических маршрутах. Отключение этой функции позволяет настроить топологию iBGP без полной сетки одноранговых узлов.

🟣Использование команды network в BGP: Команда network в IGP включает протокол на интерфейсе, а в BGP она объявляет префикс, существующий на локальном устройстве. Если маска подсети не находится на классовой границе IP-адреса, используй ключевое слово mask. Вот пример создания двух петлевых интерфейсов и объявления их префиксов в BGP:

TPA1#conf t
TPA1(config)#interface loopback 192
TPA1(config-if)#ip address 192.168.1.1 255.255.255.0
TPA1(config)#interface loopback 172
TPA1(config-if)#ip address 172.16.10.1 255.255.255.0
TPA1(config)#router bgp 100
TPA1(config-router)#network 192.168.1.0
TPA1(config-router)#network 172.16.10.0 mask 255.255.255.0


Серверная Админа | #BGP
  • 👍 8
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →