
Привет, сетевой друг!
Сегодня поговорим про весь путь Bluetooth от громких дыр вроде BlueBorne до современных LE Secure Connections.🟣BlueBorne - атака без кликов: В 2017‑м уязвимость BlueBorne позволяла заражать устройства буквально «по воздуху». Достаточно было, чтобы Bluetooth был включён. Под угрозой оказались более 5 млрд устройств, от смартфонов до медицинских приборов.
🟣KNOB: ключ длиной в один байт: В 2019‑м исследователи нашли дыру в процедуре согласования ключей: злоумышленник мог навязать длину ключа шифрования всего 1 байт. Такой ключ перебирался за секунды, и весь трафик оказывался открыт.
🟣В 2020‑м всплыла BLESA - атака на повторное подключение BLE‑устройств. Ваш «умный браслет» переподключался, думая, что это тот же телефон, а на самом деле это был хакер. В общем такой MITM без особых усилий.
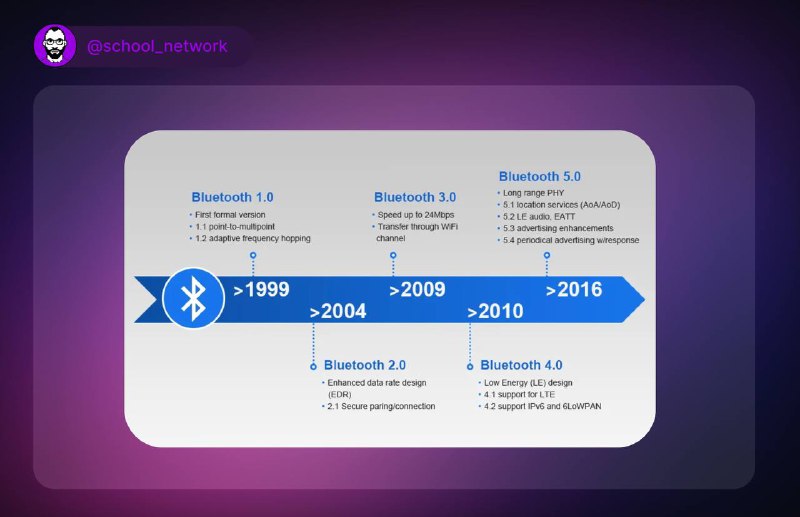
🟣Теперь же Bluetooth защищённее: с LE Secure Connections, шифрованием рекламных пакетов и механизмами вроде Encrypted Advertising Data и PAwR он стал куда надёжнее, особенно для IoT и корпоративных сетей.
🟣Но проблемы остаются: Главный минус - обновления. iPhone и топовые Android‑модели патчи получают быстро, а вот бюджетные смартфоны и IoT‑гаджеты (умные лампочки, браслеты, сенсоры) остаются уязвимыми годами. Многие даже не умеют обновляться.
Серверная Админа | #Bluetooth