TGViewer
Channel Public Channel
sanspie's notes

sanspie's notes

@sanspie_notes

Some ctf and coding stuff. Mostly web
https://akarpov.ru/about

Admin: @sanspie
Subscribers
817
Photos
45
Videos
1
Links
314

Showing posts older than #132 · Back to latest

Older Posts 19 shown
Post #131 174
  • 👍 1
Post #128
sanspie's notes pinned «linux, ios, binexp -> @iossec очень классный канал по binary exploitation, советую всем подписаться»
Post #127 186
linux, ios, binexp -> @iossec

очень классный канал по binary exploitation, советую всем подписаться
Post #126 179

Forwarded from Библиотека разработчика

​Хакинг на примерах. Уязвимости, взлом, защита
Ярошенко А.А.
2021


Из этой книги вы не узнаете, как взламывать банки – ничего противозаконного описано здесь не будет. Будет рассказано: об основных принципах взлома сайтов (а чтобы теория не расходилась с практикой, будет рассмотрен реальный пример взлома); отдельная глава будет посвящена угону почтового ящика.

Для большинства задач не потребуется никаких специальных знаний, кроме базовых навыков работы с компьютером. А для тех, кто хочет освоить приемы «посерьезнее», потребуется знание основ программирования.

Язык: Русский 🇷🇺

💾 Скачать PDF

🛒 Купить печатную версию

#книга #hacking #rus
Post #125 148
Post #119 149
Post #117 173
Post #116 162

Forwarded from Security Lab

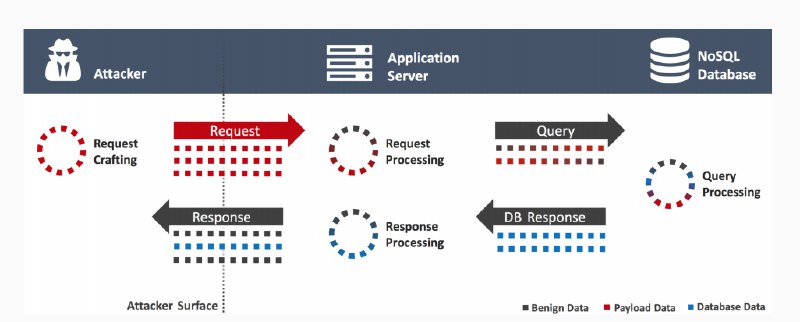
🔒 Как провести успешную атаку NoSQL Injection Модели NoSQL предлагают новую модель данных и форматы запросов, что делает старые атаки с использованием SQL-инъекций неактуальными. Тем не менее, они дают злоумышленникам новые способы вставки вредоносного кода. https://goo.su/7UYq
Medium How to pull off a successful NoSQL Injection attack NoSQL (not only SQL) has disrupted the usage of traditional data stores. It has introduced a new concept of data storage which is…
Post #113 145

Forwarded from Social Engineering

👨🏻‍💻 S.E.Заметка. Network Security Labs.

🖖🏻 Приветствую тебя user_name.

Пентестеры выявляют бреши в безопасности, атакуя сети точно так же, как это делают злоумышленники. Чтобы стать пентестером высокого уровня, тебе необходимо освоить наступательные концепции безопасности, использовать проверенную методологию и постоянно тренироваться. В этом посте ты найдешь ссылки на полезные лабы, которые охватывают тему сетевой безопасности: от атак и уязвимостей протоколов TCP/IP и DNS до VPN и IPSec. Описание каждой лабы, ты можешь найти по ссылкам ниже:

• TCP/IP Attack Lab;
• Heartbleed Attack Lab;
• Local DNS Attack Lab;
• Remote DNS Attack Lab;
• Packet Sniffing and Spoofing Lab;
• Linux Firewall Exploration Lab;
• Firewall-VPN Lab: Bypassing Firewalls using VPN;
• Virtual Private Network (VPN) Lab;
• Minix IPSec Lab;
• Minix Firewall Lab.

‼️ Дополнительный материал, ты сможешь найти по хештегу #Пентест #ИБ #Сети и #CTF. Твой S.E.
Post #109 155

Forwarded from Codeby

​Snoop Project инструмент разведки на основе открытых данных (OSINT world)

Snoop был разработан, потому что Sherlock; Spiderfoot; Namechk и WhatsMyName все эти инструменты ищут по основным и популярным зарубежным сайтам, а Snoop ко всему прочему не брезгует малочисленными или специфичными форумами, шерстит ещё и по СНГ локации. Может ли Snoop конкурировать с поисковиками Google или Yandex? Да, может. Поисковики сильны если сокращать 'мусорные результаты" с помощью дорков, но они ориентируются на robots.txt, в котором иногда прописано 'не отслеживать публичные данные пользователей'. Что еще ждать от ПО? Работаю над разработкой модулей: к некоторым популярным площадкам добавится анализ сообщений, типа такого.

Читать: https://codeby.net/threads/snoop-project-instrument-razvedki-na-osnove-otkrytyx-dannyx-osint-world.73858/?amp=1

#osint #soft
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →