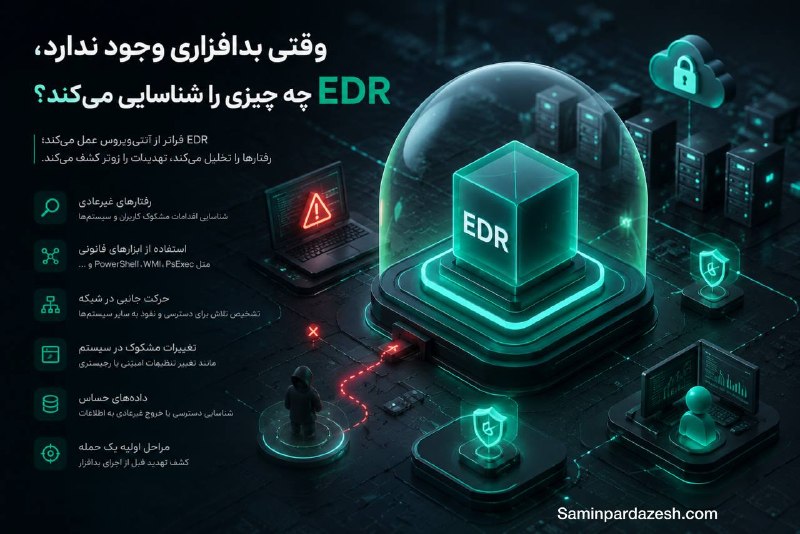
وقتی بدافزاری وجود ندارد، EDR چه چیزی را شناسایی میکند؟
بسیاری از حملات سایبری امروزی بدون فایل مخرب و بدون بدافزار شناختهشده انجام میشوند؛ بنابراین ممکن است از دید آنتیویروسهای سنتی پنهان بمانند.
Kaspersky Next EDR بهجای تمرکز صرف بر بدافزارها، رفتارها را تحلیل میکند و مواردی مانند:
🔹 استفاده مشکوک از PowerShell و WMI
🔹 تلاش برای دسترسی غیرمجاز به سیستمها
🔹 حرکت جانبی در شبکه (Lateral Movement)
🔹 تغییرات غیرعادی در تنظیمات سیستم
🔹 دسترسی یا خروج غیرمجاز دادهها
را شناسایی میکند.
✅ EDR به دنبال «نشانههای حمله» است، نه فقط «بدافزار».
کانال بله:
ble.ir/join/DW6AZmxUCq
کانال تلگرام:
https://t.me/saminpardazeshnetwork
وب سایت:
Saminpardazesh.com
شماره های تماس:
02191099107
09384131216
#Kaspersky #KasperskyNext #EDR #CyberSecurity #امنیت_سایبری #کسپرسکی #SOC #ThreatDetection
Post #518
182