TGViewer
Channel Public Channel
NGENIX: Всё о веб-безопасности

NGENIX: Всё о веб-безопасности

@ru_websecurity

Этот канал – для тех, кто хочет защищать свои веб-ресурсы от киберугроз и обеспечивать их максимальную доступность.

Мы – команда NGENIX. Здесь собираем практический контент, разбираем кейсы, обсуждаем проблемы российского веба.

ngenix.net
Subscribers
817
Photos
321
Videos
4
Links
144

Showing posts older than #142 · Back to latest

Older Posts 13 shown
Post #141 545
Привет, это Аня 👋

Весь рынок кибербеза в предвкушении главного ивента мая — Positive Hack Days Fest! Мы в этом году активно залетаем на фестиваль, поэтому работа по подготовке кипит. Даже временно перешла на удаленку, зато могу наконец-то познакомить вас с Прокси — моей непушистой помощницей 😺 Пока я пишу этот пост с телефона, ее лапки проверяют клавиатуру ноута на уязвимости 🐾

Вернемся к PHDays. Что мы приготовили для фестиваля:

🔹22 мая в 16:30 наш директор по клиентскому сервису Владимир Зайцев выступает с докладом «Как построить эффективную эшелонированную защиту в зависимости от типа веб-трафика и не перегнуть палку».

Разберём, как не пожертвовать скоростью ради безопасности, как выстроить эшелоны защиты с умом и почему «волшебной кнопки от DDoS» не существует.
📍Зал 12 «Тьюринг» — обязательно загляните!

🔹с 22 по 24 мая — все дни фестиваля — наша команда будет ждать вас на стенде С8 на Киберарене.

🔹Подготовили увлекательный квест «Я не робот»🤖

Это не цифровая игра, а серия реальных оффлайн-заданий, вдохновлённых методами фильтрации бот-трафика. Успешно пройдете многоступенчатую проверку — получите гарантированные призы, выиграете крутой мерч и узнаете чуть больше о борьбе с ботами. Проверим, кто тут настоящий человек!✅

Ладно, заболталась, нужно еще кучу всего согласовать. На следующей неделе расскажу чуть подробнее про наш квест, даже дам подсказку, как его успешно пройти. Остаемся на связи☺️
  • ❤ 10
  • 🔥 7
  • 👍 1
Post #140 381
Продуктовый дайджест NGENIX: новые фичи за I квартал 2025 года  

Привет, на связи Денис 👋 

Каждый квартал мы выкатываем новые фичи, ориентируясь на реальную обратную связь от заказчиков. Первый квартал 2025 не исключение: вот что успели сделать.

🤖Bot Detection (BOT)
Мы официально зарелизили сервис, который классифицирует запросы от пользователей и ботов — хороших и плохих. Парсеры, скальперы, брутфорсеры — все эти нежеланные гости теперь будут светиться в статистике как новогодняя ёлка. А полезные боты, типа поисковых, проходят спокойно. Сервис анализирует и размечает трафик по 4 категориям, чтобы можно было принять правильное решение — блокировать, пропускать, отправлять на дополнительную проверку.
 
🔎Active Health Check (AHC) 
Сервис для тех, кто хочет регулярно проверять доступность своего сайта из разных сетей операторов связи. 30 распределенных серверов опрашивают веб-ресурсы и определяют их доступность на основе ответов. Теперь вы точно будете знать — проблема с доступом локальная (например, ваш офисный VPN) или глобальная.

🤝Origin Direct Connect (ODC)
Появился способ установить физическое подключение между вами и нами: без публичного интернета, без лишних хопов, без чужих глаз. Это даст дополнительную страховку от атак «в обход».

✅Новый профиль TLS под PCI DSS  
Выпустили профиль TLS, который соответствует требованиям PCI DSS: только безопасные версии, только надёжные шифры. Это точно будет полезно для команд, у которых трепетные отношения с регуляторами: дополнительный плюсик в копилку соответствия требованиям и еще один способ снизить риски.

🪄Классика жанра: улучшения интерфейса  
Раньше, когда вы редактировали список (например, IP-адресов), не было видно, сколько туда можно ещё добавить. Теперь видно. Простая штука, а как приятно!  

За подробностями и документацией по каждой из фич велком в наш блог: «Продуктовый дайджест NGENIX: январь-март 2025»
  • 🔥 8
  • ❤ 5
  • 👍 4
Post #139 390
В чем разница между SLA, SLO и SLI?

Привет, на связи Ник 👋

Когда слышите SLA, SLO и SLI, то хочется ли просто кивнуть, сделать умное лицо и перевести тему на баг в проде? Понимаю. Но давайте всё же разберёмся, потому что эти три буквы (а вместе 9) — это про то, насколько ваш сервис жив и доволен собой, а ещё — насколько вам повезло (или не очень) с провайдером.

🔹SLI (Service Level Indicator) — это, грубо говоря, градусник.
Он показывает, насколько хорошо (или плохо) работает сервис. Например, «сервис отвечает за 300 мс» или «успешных запросов — 99.9%». Просто метрика. Факт.

🔹SLO (Service Level Objective) — цель.
Вы говорите: «Хочу, чтобы успешных запросов было хотя бы 99.95%». Это как сказать себе: «В этом месяце без багов в проде». Возможно? В теории — да.

🔹SLA (Service Level Agreement) — уже договор.
И если он нарушается — прилетают не только извинения, но и компенсации. В идеале. Но тут есть нюанс.

Важно внимательно читать, за что реально отвечает провайдер. SLA — не просто бумажка, это ваша страховка в мире, где 6 миллионов запросов в секунду не страшилка, а обычный вторник в России.

Например, у нас в NGENIX есть SLA с чёткими уровнями доступности. И если мы говорим: «Мы прикроем ваш сервис от DDoS», то прикроем. Хоть завтра 500К RPS прилетит. Мы за это не только морально, но и контрактно отвечаем.

Почему это важно?

▪️Клиент не должен разбираться в тонкостях атак. Его дело — бизнес, дело провайдера — гарантировать, что трафик дойдёт.
▪️Мы в NGENIX не биллим атаки (это как считать, сколько раз в вас стреляли). Мы гарантируем работу— и всё.
▪️Если в SLA написано «защищаем», значит, защищаем. Без «но» и «если».

Так что, если вы выбираете подрядчика — смотрите не только на красивые слова и «99.9% uptime» на сайте. Смотрите, как они эти проценты измеряют, что гарантируют, и что произойдёт, если что-то пойдёт не так. Особенно в 3 ночи, тьфу-тьфу-тьфу, конечно.

P.S. Кто-то ещё верит в "100% uptime"? Расскажите, как у вас это получается — мы посмеёмся вместе.
  • ❤ 9
  • 👍 6
Post #138 394
Новый сервис для защиты от ботов 🤖

Привет, друзья! 👋 На связи Денис, продуктолог NGENIX.

За последние пару лет я всё чаще слышу от клиентов: «У нас вроде всё настроено, но всё равно странности в трафике». А потом оказывается, что это не просто всплеск легитимной активности, а умный бот — тихий, незаметный и вполне способный устроить беду. Они давно уже не «крабы с curl», которые палятся на первом запросе. Сегодняшние боты — это полноценные имитаторы, которые кликают, скроллят, ждут, даже рандомизируют поведение. Не защита — а игра в шахматы.

Что важно — урон от таких атак редко сразу заметен. Он не лежит в плоскости «всё упало» — он про воронки, бюджеты, аналитику, UX. Особенно чувствительны к этому e-commerce, финансы, маркетплейсы — всё, где решают клики, ставки и цена секунды.

Именно поэтому мы сделали сервис Bot Detection. Он не просто рубит всё, что движется, а учится различать поведение: где бот, а где человек, который просто быстро тыкает; где поисковик, а где кто-то явно готовится к скрапингу. Сервис работает как фильтр, который можно настраивать под свои риски и задачи. И при этом он не мешает хорошим ботам делать своё дело, а пользователям — спокойно и без сбоев взаимодействовать с веб-ресурсом.

Рассказываем подробнее, как это работает, на какие категории делим трафик и как можно это всё подключить: «Защита от ботов: как бороться с ботами с помощью нового сервиса Bot Detection»
  • 🔥 10
  • ❤ 3
  • 👍 3
Post #130 431
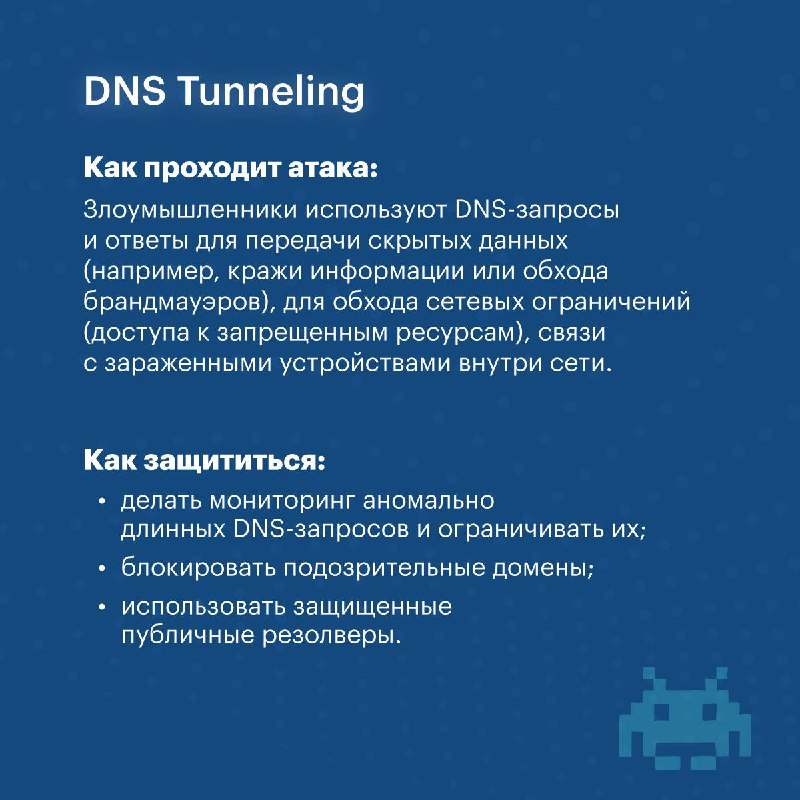
DNS под ударом: типы атак и способы защиты от них 

Всем привет! На связи Ник 👋

Когда-то давно DNS придумали добрые дяди, которые верили в честность RFC и святость UDP. Но потом пришли злые ребята с ботнетами и сказали: «А давайте-ка завалим вашу инфраструктуру!» И понеслось: amplification, flood, spoofing — как будто кто-то открыл «Книгу атак» на главе «Как достать админа» 😤
 
В прошлом году мы получили атаку 6M req/s на одного из клиентов. (Нет, это не нагрузочное тестирование. Да, мы проверили.) Но наш DNS не сломался, не расплавился и даже не попросил перекур — просто съел атаку и продолжил работать.
 
Мы с коллегами подготовили карточки про самые популярные способы положить DNS (и про то, как отбить такие атаки) 👆

Если вы уже сталкивались с DNS Flood, различными Amplification атаками или Cache Poisoning, вам сюда. А если нет — всё равно сюда. Лишним не будет.
  • ❤ 7
  • 👍 4
  • 🔥 4
Post #121 366
Как предотвратить атаки в обход провайдера?

Привет, это Гена.

Cпрятать веб-ресурс за облачным провайдером — ход разумный, но есть нюанс. Даже за облаком с прокси всё равно можно поймать атаку. Умелые ручки найдут твой IP — через DNS, WHOIS, утёкшую инфу или отреверсив старое приложение из play market. И пойдут не через вход, а через чердак — в обход всей красивой защиты.

Чтобы таких фокусов не происходило, придумали простую, но надёжную штуку — прямое физическое подключение. Идея вот в чём: вырезаем из цепочки весь публичный интернет, подключаемся напрямую к провайдеру через выделенный канал, и всё — ни тебе лишних хопов, ни чужих глаз. Быстро, предсказуемо, безопасно.

Недавно один крупный ритейлер не смог отразить мощную DDoS-атаку, которая была проведена в обход защиты в облаке. И по классике, все пошло не по плану именно тогда, когда интерес к продукту клиента был особенно высок. В этом случае, прямое физическое подключение обеспечивает более безопасный путь передачи данных, исключая из цепочки публичный интернет. Ни перегрузок, ни утечек — эдакий «шнур» от нас к вам.

Мы решили упаковать эту модель в отдельный сервис и разработали Origin Direct Connect, который дает возможность заказчикам подключиться к инфраструктуре NGENIX. Не по фэншую — а прямым каналом, железо к железу: две кроссировки, BGP, никакого публичного интернета в цепочке. Это как если бы к вашей инфраструктуре не просто поставили охрану на вход, а ещё и туннель с лазерной защитой прокопали — чтобы ни один зонд туда не сунулся.

Короче, если интересно, вот материал. Разложили, как подключаем, как работает и зачем это вообще всё нужно.
  • 🔥 7
  • ❤ 5
  • 👍 2
Post #120 344

Forwarded from Как-то справляюсь

🛡 Про DDoS и защиту от него

Короткие инсайты после эфира AMLive и впреддверии CISO Forum:

1. Защита от DDoS это уже комодити услуга. У всех крупных облачных провайдеров свои собственные разработки, а мелкие покупают у крупных.

2. Производители оборудования и облака спорят как лучше, а по факту они все про разное. Есть своя автономка или нужно защищать свои инфру – покупай железки и каналы. Нужно защитить конкретное веб-приложение и можешь принимать сам решение по его защите – купи защиту в облаке. Варианты можно комбинировать, если требует ситуация или регулятор.

3. Среди множества обещаний терабитов пропускной способности (и отбитых атак) выбирать поставщика нужно по референсу и операционному опыту. ГИС, еком, гейминг – это все разный контекст и разный опыт. Посмотрите, кто что из ваших коллег-конкурентов использует и оттолкнитесь от этого. Покупать защиту у поставщика, где рядом хостится серый бизнес (казино, пиратские гейм-сервера и т.п.) если вы еком или тем более ГИС – обрекать себя на риск быть задетым “осколками” от атаки на других. Ну и наоборот. Нужно защитить свой сервер Майнкрафта – иди к тем, кто умеет это готовить.

4. Не надейтесь и не верьте обещаниям, что защита всегда работает идеально и по кнопке. Хуже всего, это игнорировать дыры в своем ПО/инфраструктуре и бизнес-логике и надеяться только на облако/железку. Особенно актуально в защите от ботов, где иногда проблема снимается раз и навсегда изменением бизнес-логики. Ну и сюда же истории про “пропустили на 50 rps больше, бэкенд сложился” – не надо так, надо уметь держать всплески трафика.

5. Часть атак вовсе и не DDoS, а активность “мертвого интернета”: парсеры, поисковые боты и индексация, да в конце концов ваши маркетологи запустили акцию в мессенджерах и пользователи побежали покупать. А еще может прилечь какой-нибудь популярный зеленый мессенджер, а пользователи думают, что у них закончился Интернет и идут проверять баланс в кабинет оператора. Как результат – несколько десятков тысяч легитимных RPS и вот вы уже лежите.

6. Качество и опыт защиты от DDoS в России выше, чем на западе, особенно последние годы, по понятным причинам. Это и про облака и про он-прем решения. Что касается облаков, то тут есть нюанс по комплексности услуг, но кажется есть шанс нагнать западные аналоги даже в случае вероятной отмены санкций и возвращения западных компании.

В остальном DDoS остается эффективным инструментом, которым продолжают пользоваться. Так что нужно уметь правильно готовиться к его приходу.

ℹ️PS. Буду рассказывать о худших практиках при защите от DDoS на CISO Forum, который пройдет в Москве 10 апреля – https://infosecurity-forum.ru/program/24228/
  • 👍 8
  • 💯 4
Post #117 316
Привет, это Аня 👋

У нашего директора по клиентскому сервису Владимира Зайцева вышел интересный пост о DDoS. Почему не нужно верить в волшебную анти-DDoS кнопку и как правильно выбрать поставщика защиты? Читайте ниже👇

⚡️Кстати, зову вас 10 апреля на CISO Forum 2025.

В 16:50 Владимир раздаст актуалочки: расскажет о 7 худших практиках защиты публичных веб-приложений от DDoS.

До или после выступления заглядывайте на стенд №32. Будем ждать вас с печеньками (предскажем ваше ИБ-будущее), расскажем, как сказать атакам «Давай DDoSвиданья!», продемонстрируем возможности распределенной облачной платформы NGENIX в режиме реального времени.

📍Встречаемся 10 апреля в Loft Hall.
  • 🔥 8
  • 🤝 5
  • ⚡ 2
Post #116 367
На связи Аня 👋

Врываюсь быстро сообщить новости и убежать на монтаж стенда. Завтра, 3 апреля, NGENIX участвует во II форуме «ТЕРРИТОРИЯ БЕЗОПАСНОСТИ 2025: все pro ИБ».

«Террабез 2025» — одно из главных ИБ-мероприятий весны, объединившее четыре профессиональные конференции и выставку отечественных технологий информационной безопасности.

Мы, естественно, дискутируем на любимую тему «PRO Облака»:

🔹в 13:30 директор по развитию продуктов Константин Анохин примет участие в панельной дискуссии «Баттл с российскими облаками: встроенная или наложенная безопасность?» Намечается полезная сессия коллективной терапии о доверии [облакам].

🔹в 15.00 продуктовый аналитик NGENIX Юрий Горячев выступит с докладом «Применение облачных технологий в сфере информационной безопасности в финансовой отрасли: актуальные проблемы и заблуждения». Почему банки за рубежом спокойно используют публичные облака, а в России так до сих пор не делают, появится ли «российский Cloudflare» и другие острые темы.

И весь день (с 9:00 и до последнего ИБ-специалиста на стенде) мои коллеги из продаж и пресейла будут ждать вас на стенде 16.
Обсудим преимущества облачной защиты и продемонстрируем возможности нашей платформы. А еще у нас есть печеньки 🥠 Нет, правда, для наших гостей мы приготовили печеньки с предсказаниями. Обязательно заглядывайте!

Встречаемся 3 апреля в Hyatt Regency Moscow Petrovsky Park
📍Стенд 16

Ставьте 🔥, если планируете быть на форуме.
  • 🔥 15
  • 👍 4
Post #115 275
Что ж, лучшие шутки – те, что основаны на правде 🤭 Так что когда, если не 1 апреля, раскрыть личности команды, которая с сегодняшнего дня ведет канал? 👋

Нас тут пока четверо, и мы продолжим, помимо непосредственной работы в NGENIX, рассказывать о защите, ускорении и доступности веб-приложений, делиться новостями и полезными инсайтами, разбирать, как устроен и чем живет российский веб.

⚡️В честь этого даже планируем открыть комментарии и убедить своих технических коллег время от времени врываться с гостевыми постами.

Начнем с меня 👇

🔋Пиарщица Аня
Если бы мне каждый раз давали рубль, когда я читаю новости о последних DDoS-атаках, я бы, наверное, не работала 😀 Я слежу за новостным фоном, бегаю по ИБ-мероприятиям, люблю рыночные сплетни, но... NDA 🤫 Здесь буду репортером-новостником.

🦾Инженер Гена
Гена суров и без воды разбирается в технологиях «под капотом» 🛠 Расскажет про DNS, все виды балансировки, отличия Slowloris от HTTP-флуда, тонкости разных протоколов, а если время останется – то еще и про «Ваху». Если «многобуков» – это точно Гена.

💼Продуктолог Денис
Это наш «человек про фичи». Он будет делиться своим взглядом на наши продукты, рынок ИБ и ценность облачной защиты для заказчиков. В нем много рефлексии, но она-таки двигает разработку новых фич вперед 🚀

📲Ник из суппорта
Это самый душевный человек в компании, у которого есть байка на все случаи жизни 💭 Если у клиента в три ночи «что-то странное в логах», первым это увидит Ник. Так что будет делиться реальными историями борьбы с атаками, багами и аномалиями.  

Впереди много интересного. Подписывайтесь и оставайтесь с нами на связи! 🙌
  • 👏 8
  • ❤ 6
  • 🔥 6
Post #114 249
Идеальный ИТ-розыгрыш на 1 апреля, который до сих пор никто не переплюнул 🥳

ИТ-бренды (тот же Google) регулярно шутят над пользователями, но никто не шутил так жестоко, как GitHub. 1 апреля 2018 года GitHub опубликовал анонс новой фичи – кнопки «write-only mode», которая якобы позволяла одним кликом удалить весь код из репозитория.

Красная кнопка с ракетой, подписью «Delete all code» и мотивационным призывом «начать все с чистого листа», а также фейковый чейнджлог, в котором обновление присутствовало, оказали невероятный эффект. Разработчики, особенно с горьким опытом багов или мердж-конфликтов, в ужасе искали эту кнопку в интерфейсе и приняли всё за чистую монету. Ведь в GitHub есть свои «опасности» типа «git push --force», так что шутка удалась на все 100%.

Мы любим читать про шутки, но, например, публиковать информацию о фейковом розыгрыше квартиры на своем сайте шутки ради бы не стали – всплеск нагрузки может и «приложить», и это будет уже не смешно 😬 Хотя те, кто пользуется облаками, наверняка могут себе позволить такие шалости, но мы это точно не советуем.
  • 👍 5
  • ❤ 4
Post #113 294
Ваш сайт недоступен, а вы узнаете об этом только после ваших посетителей?

Тогда мы идем к вам 😉 Потеря сетевой связности, неисправность оборудования, атака на инфраструктуру — и ваш веб-ресурс может быть недоступен. Клиенты не могут зайти на сайт, заказы срываются, а репутация страдает. Что хуже, вы об этом узнаёте только тогда, когда уже всё горит.  

Чтобы такого не происходило, мы в NGENIX запустили Active Health Check — сервис активного мониторинга доступности веб-ресурсов. Он регулярно проверяет, насколько стабильно работает ваш сайт, тестируя его из 30+ точек в интернете. Это позволяет оперативно выявлять сбои и моментально реагировать на них.  

5 причин, почему вашему веб-приложению нужен сервис Active Health Check:

🔹Обнаружение проблем до жалоб пользователей
Сервис сам отслеживает сбои и снижает риски простоев.
 
🔹Проверка из разных регионов
AHC помогает понять, в каких зонах у пользователей могут быть проблемы.
 
🔹Контроль за сетью и инфраструктурой
Даёт возможность анализировать маршруты трафика и выявлять узкие места.

🔹Гибкие настройки под ваш бизнес
Можно задать сценарии мониторинга под вашу инфраструктуру.  

🔹Будущие обновления
В скором времени появится возможность получать уведомления о сбоях в реальном времени.  

📌Узнать больше о технологической «начинке» сервиса Active Health Check: «Мониторинг доступности: NGENIX запустил сервис Active Health Check»

👀Посмотреть, как тимлид команды эксплуатации Александр Шумилин настраивает сервис: «Представляем активный распределенный мониторинг доступности»
  • 🔥 5
  • 👏 4
  • ❤ 3
Post #104 293
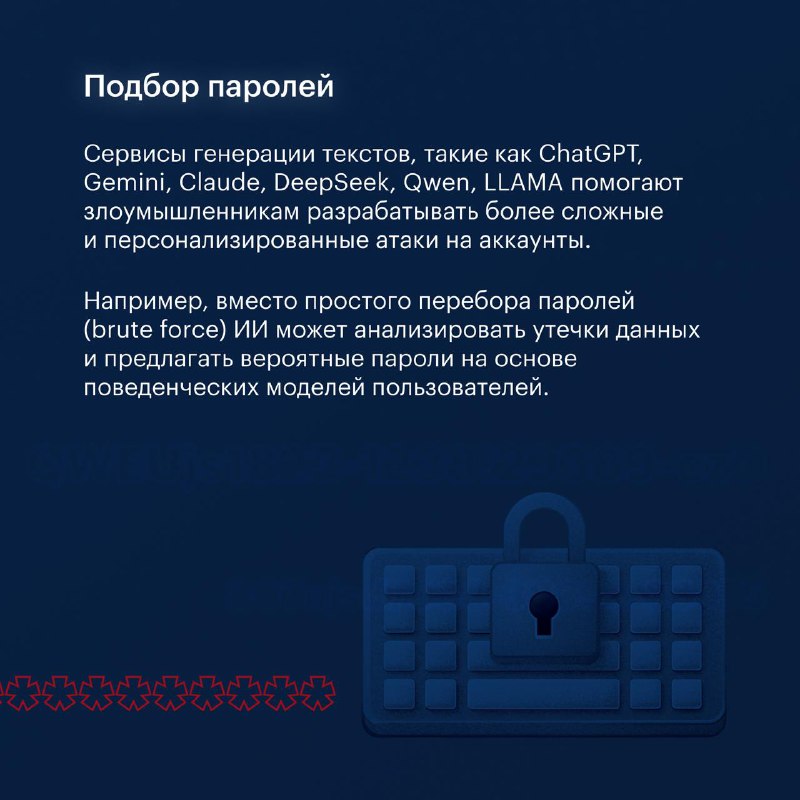
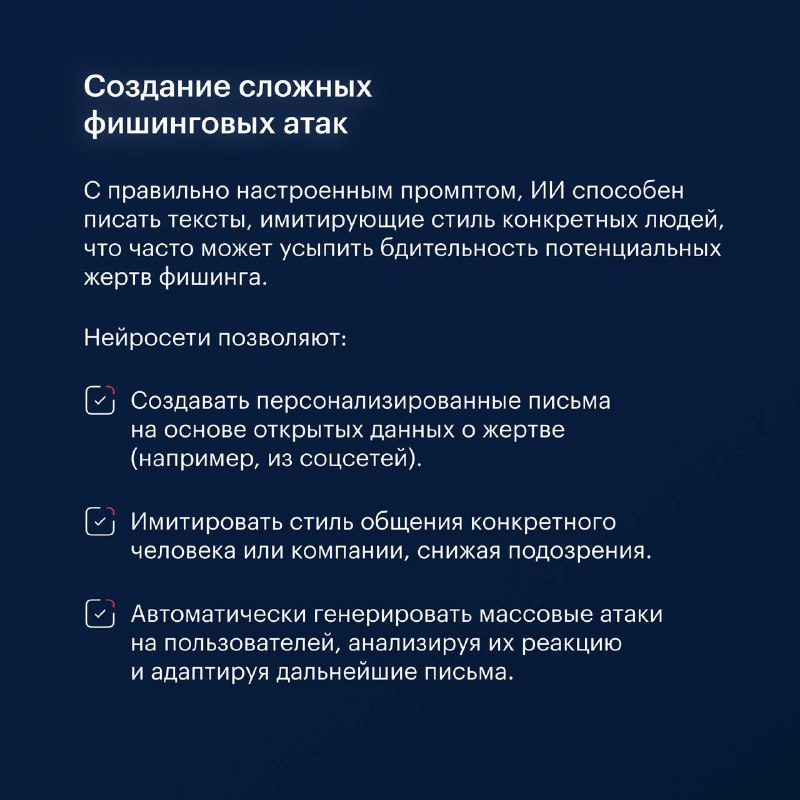
Как ИИ «работает» на злоумышленников?

Искусственный интеллект стремительно трансформирует мир киберугроз, предоставляя злоумышленникам инструменты для более быстрых, скрытных и эффективных атак.

Сегодня рассмотрим несколько примеров реальных угроз, в которых ИИ уже играет ключевую роль 👆
  • 🔥 7
  • 👾 4
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →