
Привет, это Ник! 👋
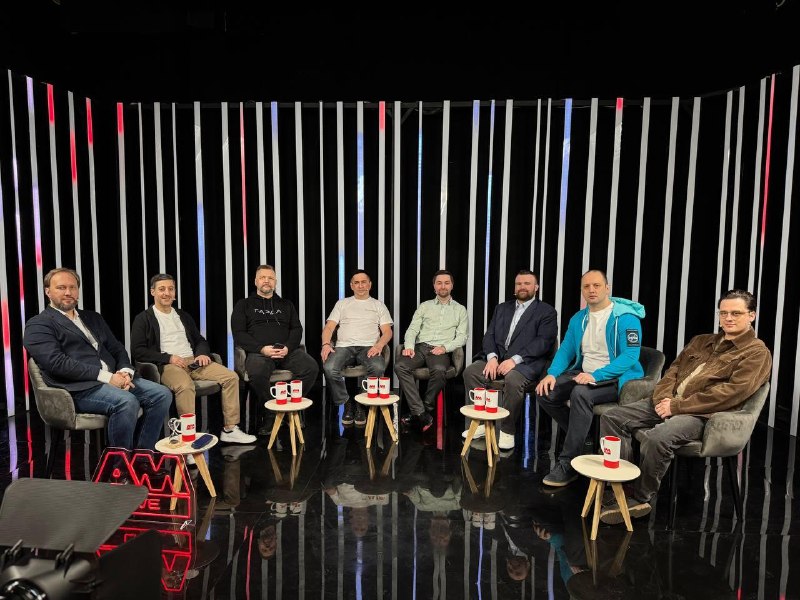
На днях мой коллега Артем Фомичев выступил в эфире AM Live, посвященном DDoS-атакам.
Немного мыслей по результатам дискуссии: ➡️ DDoS по-прежнему способен «положить» крупные сервисы
Крупные энтерпрайзы и госорганизации используют antiDDoS-решения, но атаки стали мощнее (уже встречаются более 10 ТБит) и изобретательнее – теперь злоумышленник всё чаще действует не «в лоб», а в рамках многовекторных кампаний, тщательно изучая цель и планируя свои действия.
➡️ Не периметром единым
Ошибочно думать, что можно защищить периметр и расслабиться. Многие забывают про бизнес-логику приложения – формы авторизации, API, платежные шлюзы, которые становятся объектом внимания для атакующих. AntiDDoS-решения должны учитывать защиту логики приложений от медленного DDoS и бот-активности на основе анализа в большей степени поведенческих, а не только статистических аномалий.
➡️ Защита от DDoS-атак – не антивирус, который работает сам по себе, а комплексный подход
Чтобы все работало эффективно, необходимо применять различные способы митигации для атак на различных эшелонах. Важен обмен наблюдениями и кейсами между провайдером защиты и заказчиком. Нельзя «включить кнопку и забыть».
➡️ Почему мы предлагаем защиту в облаке
Мы видим следующие плюсы перед on-prem-решениями: легкое масштабирование облака, доступ к богатой экспертизе и профессиональной технической поддержке, более приятная стоимость. Специализированный облачный провайдер может дать комплексную защиту от DDoS на L3/4 и L7, защиту API и защиту от сложных ботов.
Пропустили эфир? Смотрите запись 🔴