
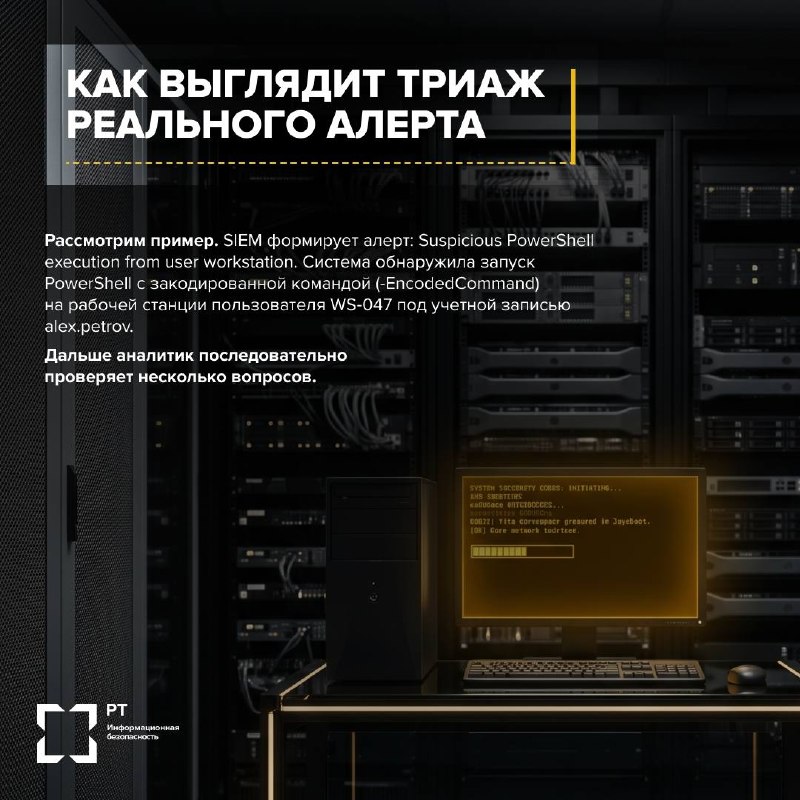


— Если SOC получает 10 000 событий в день, кто гарантирует, что среди них не потеряется реальная атака?
По данным Ponemon Institute, средний центр мониторинга информационной безопасности получает около 10 000 событий в сутки. Большая часть из них — ложные срабатывания: легитимный сканер уязвимостей, который выглядит как разведка, пользователь, несколько раз ошибившийся при вводе пароля, или некорректно настроенное правило детектирования.
📢 Именно поэтому одна из ключевых задач первой линии SOC — быстро определить, какие события можно закрыть, а какие требуют немедленного реагирования.
Что такое триаж?
Триаж в кибербезопасности — это первичная сортировка событий и инцидентов. Аналитик оценивает поступивший алерт и определяет его природу:
📎ложное срабатывание
📎штатная активность
📎подозрительное поведение
📎реальная атака, требующая дальнейшего расследования
🧑🎓 Ян, аналитик первой линии:
Без триажа команда безопасности быстро сталкивается с перегрузкой уведомлениями.Основные задачи триажа:
⚙️ Фильтрация шума — исключение дублирующихся событий, тестовых срабатываний, устаревших правил обнаружения и подтвежденных ложных срабатываний.
⚙️ Выявление критических угроз — обнаружение случаев заражения, компрометации учетных записей, действий злоумышленника внутри сети или попыток несанкционированной передачи данных.
⚙️ Сбор контекста — определение пользователя, устройства, уровня привилегий, активных процессов и связанных событий.
⚙️ Расстановка приоритетов — определение уровня важности инцидентов и выделение тех случаев, которые требуют немедленного реагирования, от событий, которые могут быть рассмотрены позже.
🧑🎓 Ян, аналитик первой линии:
На практике первичная оценка занимает несколько минут. Полноценное расследование может длиться часами или даже днями, но именно на этапе триажа принимается первое критически важное решение.Особого внимания требуют события, связанные с:
📎доменными учетными записями
📎серверами с важными базами данных
📎рабочими станциями администраторов
📎подозрительной активностью в облачной инфраструктуре
Для чего нужен триаж?
Главная задача триажа — ответить всего на три вопроса:
1️⃣ Это реальный инцидент или ложное срабатывание?
2️⃣ Смог ли злоумышленник закрепиться в системе?
3️⃣ Какие действия необходимо выполнить прямо сейчас, чтобы остановить развитие атаки?
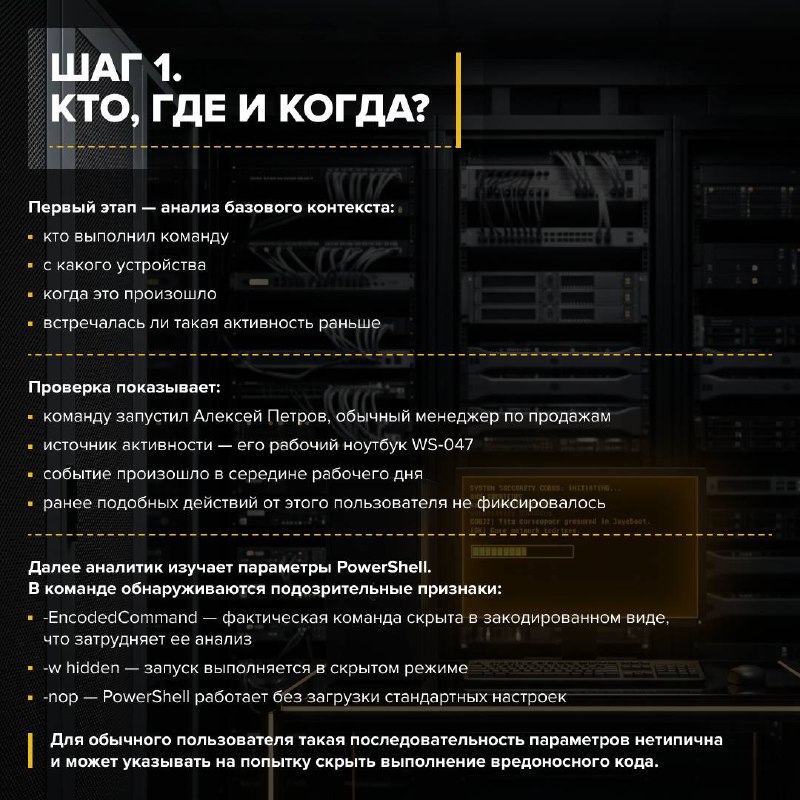
В нашем примере ответы следующие:
1️⃣ Это реальная угроза.
2️⃣ Злоумышленник закрепился через Планировщик задач.
3️⃣ Необходимо изолировать устройство и начать расследование.
Частые ошибки при триаже
Триаж теряет эффективность, если аналитик оценивает событие без контекста. Недостаточно увидеть один подозрительный файл или хэш. Важно понять:
📎откуда появился объект
📎кто его запустил
📎что происходило до и после события
📎какие системы могли быть затронуты
Чек-лист ошибок:
1️⃣ Доверять только названию правила — высокий уровень критичности не всегда означает реальную угрозу.
2️⃣ Игнорировать особенности актива — одинаковый алерт на тестовом сервере и контроллере домена имеет совершенно разные последствия.
3️⃣ Не учитывать связанные события — один сигнал редко показывает полную картину.
4️⃣ Копить необработанные алерты — среди старых уведомлений легко потерять новую атаку.
5️⃣ Не фиксировать результаты анализа — без заметок команда будет повторно разбирать уже известные случаи.