TGViewer
Channel Public Channel
RMRF Official Channel 🇺🇦

RMRF Official Channel 🇺🇦

@rmrfgroup

The RMRF Group news / public channel 🇺🇦

@fairytelles - для зв'язку

У нас у всіх спільна мета.
https://rmrf.info/
Subscribers
3.56K
Photos
286
Videos
45
Links
112

Showing posts older than #431 · Back to latest

Older Posts 13 shown
Post #428 19.1K
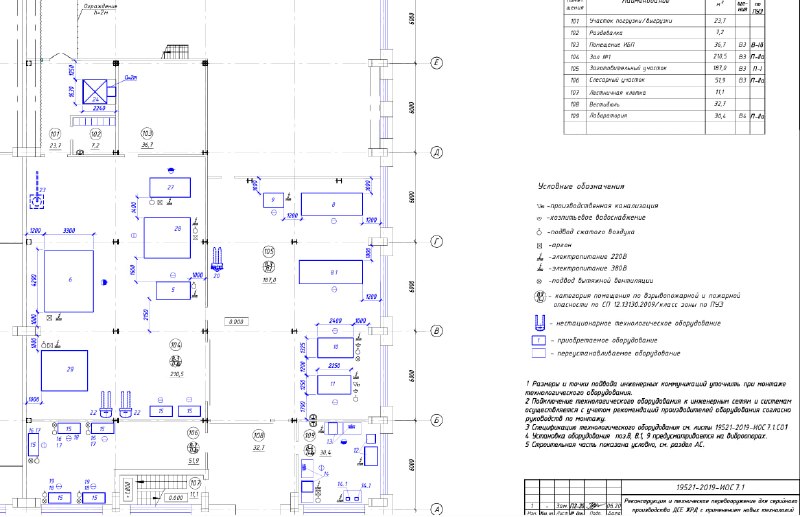
Сьогодні файні хлопці та дівчата зробили ревізію заводу Прогрес. Ми зробили ревізію своїх архівів, і знайшли трохи про космічну програму «победивших» і «перших у космосі».

Якщо коротко — вони, схоже, там і залишилися. У минулому столітті.

Цього разу це розбір креслень "нових" корпусів КБ Хімавтоматики у Воронежі — одного з підприємств, пов'язаних із виробництвом ракетних двигунів і великою космічною спадщиною РФ.

Без яких усе це «ми перші в космосі» трохи складніше підтримувати, ніж лозунгами по телевізору.

І, чесно кажучи, місцями читається як археологічне дослідження.

Особливо цікаво це все виглядає зараз, після того як один із заводів, пов'язаних із цією прекрасною космічною спадщиною, нещодавно дуже ефективно перестав бути заводом.

В теорії, здається, можна побудувати власну космічну програму.

З лаптями, побєдобєсієм і всіма необхідними атрибутами великої космічної держави.

Щоправда, є нюанс: батут, імовірно, буде приблизно таким самим ефективним способом дістатися до космосу.

Фулл архів тут:

https://t.me/souz_gavno_mamonta_rmrf
  • 🔥 19
  • ❤ 8
  • 👍 1
Post #427 2.4K
Post #426 2.04K
Post #425 2.17K
Учора ламали.
Сьогодні фіксимо.
Марафон по перевзуванню продовжується.
Після короткої кар'єри в offensive security довелося терміново перейти на сторону добра.
Тепер шукаємо тих, хто намагається зробити те саме, що ми робили вчора.
LOG #2. Вчора грабував банк, сьогодні його ж і рятую
Читати LOG #2
Вся хронологія тут:
FROM ZERO TO HERO — журнал прогульщика
Telegraph // LOG #2: Вчора грабував банк, сьогодні його ж і рятую (перевзувся в повітрі) 06:27. Телефон розривається — терміново викликали на роботу. Хтось уночі зламав FakeBank, і мені доручили провести розслідування: хто ж це вирішив підживитись за чужий рахунок? Ну точно не ми ж… точно-точно. Кава №4, поїхали розкопувати. >> Що на мене чекало…
  • ❤ 23
  • 🔥 4
  • 🙉 3
  • 😁 1
Post #424 2.25K
Як часто буває, сонце давно сіло за горизонт, бажання спати і близько немає, очі бігають по рядках терміналу, вони хочуть крові і бачуть жертву. Ломаємо банк, цілком легально, без смс, але з регестрацією
Ну, або хоча б робимо вигляд, що ламаємо.
LOG #1. Пограбував банк, не встаючи з ліжка
https://telegra.ph/LOG-1-Pograbuvav-bank-ne-vstayuchi-z-l%D1%96zhka-Offensive-Security-Intro-08-13
Вся хронологія тут:
FROM ZERO TO HERO — журнал прогульщика
Telegraph // LOG #1: Пограбував банк, не встаючи з ліжка (Offensive Security Intro) 03:47. Кава допита, кавомашина на роботі знову протекла, а я вирішив: сьогодні — перший злам. Легально. У пісочниці. Мама, я в матриці. >> Куди я вліз цього разу Модуль «Introduction to Cyber Security», кімната Offensive Security Intro. Складність Easy —…
  • 👍 23
  • ❤ 5
  • 🔥 4
  • 🦄 2
  • 🙉 1
Post #423 2.29K
Накидали невеликий цикл публікацій, про шлях
Зараз ми знаємо, чим усе закінчилося.
Але будь-яка історія колись починалася з нуля.
Це буде ретроспектива: від прогульника, який замість пар займався незрозумілою хуйнею, до того моменту, коли ця незрозуміла хуйня почала приносити реальні результати.
Без мотиваційної херні та історій про «успішний успіх».
Просто послідовність подій.

Пост 0. Як прогульщик вирішив стати хакером
https://telegra.ph/Post-0-yak-progulshchik-vir%D1%96shiv-stati-hakerom-08-13
Telegraph // LOG #0: Як з майстра кавових машин стати кіберспеціалістом за 100500 років 2077 рік. Ну, майже. Дощ стукає по вікну гуртожитку, неонова вивіска «Шаурма 24/7» блимає в такт моєму курсору. Я відкриваю термінал… >> Хто в ефірі? Привіт, username. Якщо ти це читаєш — значить, алгоритм звів нас не випадково. Мене звати ніяк (анонімність…
  • ❤ 41
  • 👍 5
  • 🔥 2
  • 😁 2
  • 🗿 2
Post #417 5.19K
Минув рік… Як же швидко минає час.

Рік, як Ares не стало. Але він досі з нами: у коді, який писав, у знаннях, якими ділився, в ідеях, які подарував, і в пам'яті всіх, хто його знав.

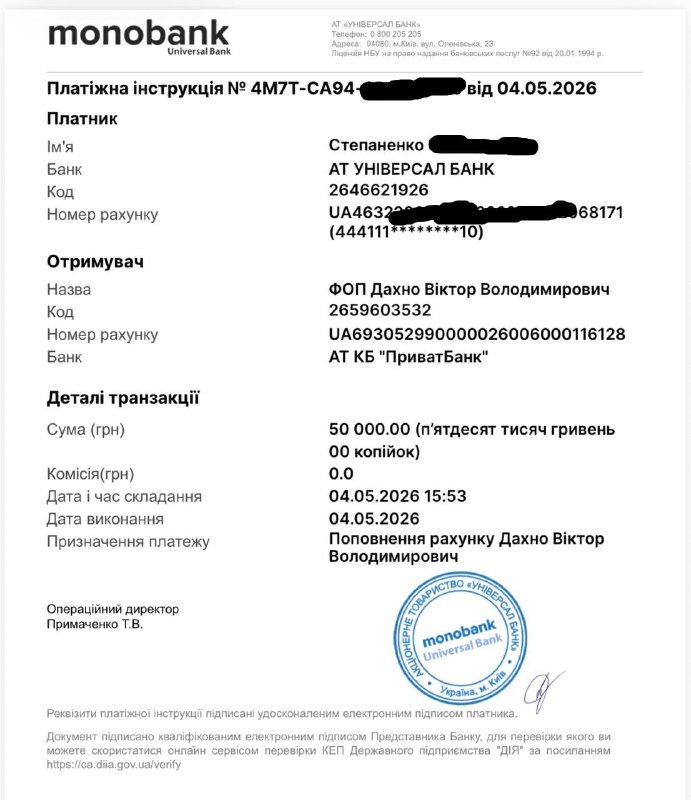
Завдяки вам нам вдалося зібрати кошти на пам'ятник. Якщо чесно, ми навіть зібрали більше, ніж планували. Кожен донат, кожне добре слово стали частиною цієї справи. Завдяки вам ми змогли гідно вшанувати пам'ять Ares.

Як і обіцяли, хочемо прозвітувати про використання коштів. Нижче додаємо чек за виготовлення та встановлення пам'ятника. Для нас було важливо зробити все чесно й відкрито перед спільнотою, яка підтримала цей збір.

Щиро дякуємо кожному, хто був поруч і допоміг.

Світла пам'ять. Спочивай з миром друже🕊
  • 🙏 82
  • 🫡 37
  • ❤ 24
  • 🕊 11
  • 💔 7
  • 👍 1
Post #416 3.56K

Forwarded from 4BID

Народ, ищу человека в команду 🙌
Нужен аналитик по threat intelligence - тот, кто кайфует копаться в отчётах по хакерским группам, разбирать их инструменты, наработки и тактики. Читать, что публикуют Mandiant, ESET, GReAT и прочие, вытаскивать оттуда суть и складывать в нормальную картину: кто, чем, как работает.
Что важно:

1.уже шаришь в теме, можешь сам вести исследование, а не только читать чужое

2. знаешь MITRE ATT&CK не на словах

3. умеешь отделять факты от догадок (особенно в атрибуции)

3. нормально пишешь - чтобы выводы можно было прочитать и понять

Будет плюсом, если есть свои разборы/публикации или ковырял вредоносы руками.
  • ❤ 7
  • 😁 5
  • 👍 3
Post #414 3.74K
  • 😱 8
  • ❤ 1
Post #413 3.83K

Forwarded from BRAMA

🤦‍♂️ Навіть найкращі косячать: підрядник CISA випадково злив паролі та ключі доступу на GitHub

Якщо ви думаєте, що базові правила кібербезпеки порушують лише новачки в ІТ - ось вам показовий кейс.
Підрядник Агентства з кібербезпеки та захисту інфраструктури США (CISA) випадково опублікував у GitHub репозиторій із конфіденційними даними.

Репозиторій мав іронічну назву - Private-CISA, але був публічним. Усередині дослідники GitGuardian знайшли майже 850 МБ внутрішніх файлів.

💥 Що саме потрапило у відкритий доступ?

👉 ключі AWS GovCloud та сертифікати безпеки;
👉 токени доступу;
👉 паролі у відкритому текстовому вигляді;
👉 внутрішня документація та конфігураційні файли.

І найіронічніше 😃 :
адміністратор, який завантажував файли, вимкнув або обійшов стандартні механізми GitHub secret scanning - систему, яка якраз і повинна блокувати публікацію секретних ключів та паролів.

Дані залишались у відкритому доступі кілька місяців, перш ніж репозиторій видалили.
За словами дослідників, частина ключів на момент виявлення ще могла бути активними.


📌 Урок цифрової гігієни від BRAMA:
людський фактор досі залишається найслабшою ланкою кібербезпеки - навіть у структурах, які відповідають за захист критичної інфраструктури США. 😅

1️⃣ Не зберігайте паролі у txt/csv/xlsx-файлах - використовуйте менеджери паролів.
2️⃣ Не вимикайте автоматичні системи захисту та сканери безпеки без критичної необхідності.
3️⃣ Завжди перевіряйте, що саме завантажуєте у GitHub чи хмарні сховища.
4️⃣ Використовуйте файл .gitignore - це спеціальний "чорний список" для вашого репозиторію. Обов'язково прописуйте туди назви всіх конфігураційних файлів та папок із секретами, щоб Git автоматично ігнорував їх і ніколи випадково не завантажив у мережу.

Telegram | Viber | Facebook | Instagram | WhatsApp | TikTok | ЧатовіОнлайн
  • 🤣 17
  • ❤ 4
  • 🤯 4
  • 🔥 1
Post #412 2.65K
Упс😅
  • 👍 1
Post #411 3.09K
Золота людина🥺💋
  • 😁 68
  • ❤ 2
  • 🕊 2
  • 🗿 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →