
Що спільного у всього кацапського інфосєка? Обіцяють захист клієнтам, а самі течуть з усіх щілин.
Знайомтесь — metascan.ru. Ранок у них почався не з кави. Насправді щє з вихідних поганий настрій. Таргет з рубрики #нампишуть
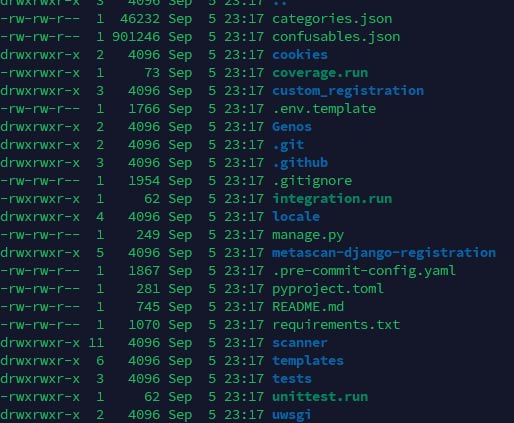
Що нам підігнали: сорси, документація, частково пошта, скани мереж, переписки співробітників.
МетаСкам
Давно знаємо, слідкуємо, там є сильні спеціалісти, відповідно очікування були великі. По факту: діри в системі та скам клієнтів.
Що знайшли всередині? Вони продають «31 запатентований рушій». Кажуть — «29 з 31 модуля POC-based». А в реальності інструментів 20, і з них працює лише zap.
Це не EASM-платформа. Це nmap | masscan | hydra у циклі for, обгорнутий у Django-адмінку. Весь проєкт тримається на pip install та ізоленті.
Думаєте це все? Порівняли їхні звіти для замовників з внутрішніми переписками. Стратегія проста — доїти мамонта, поки не здохне: частину вразливостей клієнту показують, частину приберігають на потім.
А тепер список тих мамонтів: Lenta, Wildberries, VTB, Sberbank, Selectel, Rostelecom, Nornickel, Itelma, Sitronics, Roshim, Lukoil... Грошей гребуть лопатами. Дякуємо, що приготували для нас списки вразливостей 😉
P.S. Коли ваші "експерти" з Ленти та Сбербанку це прочитають — не забудьте подякувати Давиду за "конфіденційність". Дані про клієнтів тепер у нас. Тепер ми теж, "проведемо аудит")
Трохи доків закинули в t.me/metascan2026leak а сорси, то навідь викладати соромно...
Post #453
6.88K




- 🔥 21
- 👍 2