TGViewer
Channel Public Channel
RED Security

RED Security

@redsecurity_co

Официальный канал компании RED Security. Мы создаём безопасное киберпространство: https://redsecurity.ru
📝 Наш чат: @redsecurity_4at
Subscribers
5.19K
Photos
632
Videos
54
Links
365

Showing posts older than #893 · Back to latest

Older Posts 9 shown
Post #887 2.65K
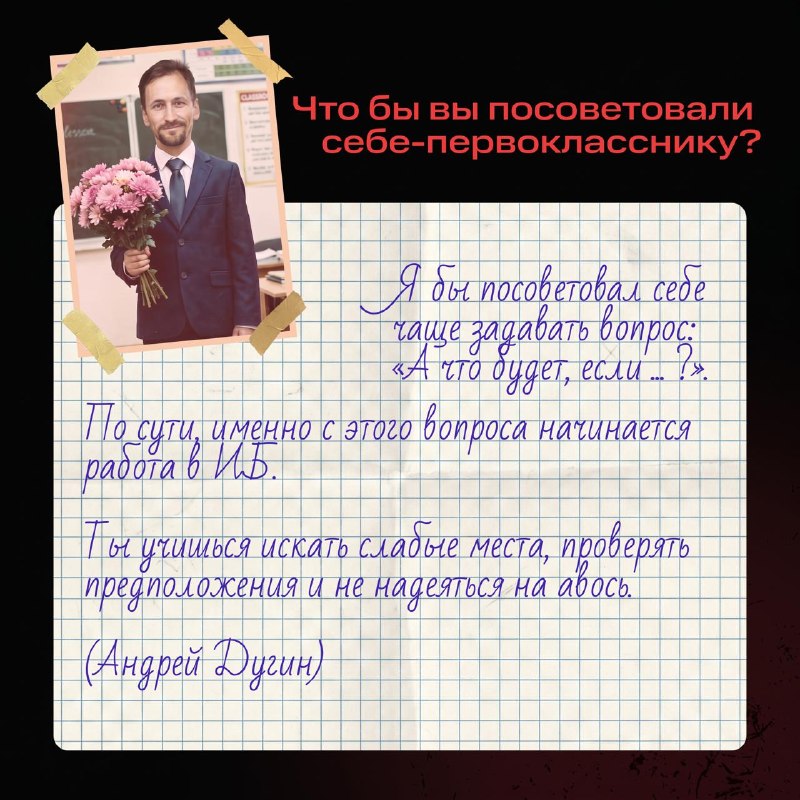
Что положить первокласснику собой в школу? 🤔

1 сентября принято вспоминать школу, поэтому мы решили провести небольшой эксперимент и отправили экспертов RED Security мысленно обратно за парту и задали им всего один вопрос:
Что бы вы посоветовали себе-первокласснику?


Читаем, мотаем на ус и поздравляем всех с Днём знаний! 🎓
  • 🔥 22
  • ❤ 8
  • 😍 7
  • 😁 4
  • 👍 2
  • 😭 1
Post #886 960
Закрываем последний летний гештальт 🫡

Понимаем, что летом тратить драгоценные часы на чтение «ИБ-литературы» хотелось не всем. Поэтому собрали самое интересное из того, что выходило в канале RED Security c июня по август в одном дайджесте ⬇️

➡️ Рассказали, сколько стоит восстановление данных после атаки шифровальщика.

➡️ Сняли подкаст про Киберстрахование (скоро выложим) и объяснили, зачем это нужно бизнесу.

➡️ Поделились аналитикой о кибератаках на медицинскую отрасль.

➡️ Порвали танцпол Показали лучший результат по качеству SOC в исследовании «Квадрант Технологий».

➡️ Пофантазировали о способах раскрытия личности Человека Паука.

➡️ Расширили:
+ функционал сервиса RED Security MFA;
+ варианты поставки сервиса RED Security ГОСТ VPN.

Вроде ничего забыли – приятного чтения!
  • 🔥 10
  • 😁 8
  • ❤ 6
  • 👏 3
Post #885 1.09K
Мошенники научились писать без ошибок 🤓

Помните золотую классику фишинга четырёхлетней давности?

Увожаемый сотрудник!
这些人是骗子 Срочна перейдите по сылке


Ошибки, иероглифы и другие артефакты – казалось, злоумышленники специально оставляют подсказки. Школьники подтянули грамматику? Возможно, но на самом деле всё проще — на помощь пришёл ИИ.

Нейронки прокачались и даже рисуют людям нужное количество пальцев. А ещё они теперь с лёгкостью обрабатывают открытые (и не очень) данные о человеке, его работе и окружении, а потом готовят персональное фишинговое сообщение, которое прилетает в самый подходящий момент. И всё это в конвейерном режиме, который не снился даже китайским заводам.

Текстом дело не ограничивается. Мошенники сегодня вместо школьного обеда могут позволить себе токены, на которые подделываются голос и внешность ваших руководителей или близких. Цель одна – заставить вас довериться, поторопиться и совершить роковую ошибку 😔

Но не только у атакующих есть ИИ под капотом. В RED Security Awareness теория дополняется тестами и боевой практикой: сотрудники получают тренировочные фишинговые рассылки, которые также адаптируются под специфику компании, а программа обучения строится с учётом полученных результатов и реальных зон риска.

➡️ Хотите, чтобы ваша команда отличала настоящее письмо от подделки? Тогда – Срочна перейдите по сылке!
  • 🔥 8
  • 👍 5
  • 😁 4
  • ❤ 2
  • 🤔 1
Post #880 1.23K
Кто скрывается под маской Паука? 🕷️

Давайте представим, что в 2026 году перед нами стоит задача вычислить настоящую личность Человека-паука.

Лицо он скрывает, имя никому не говорит, но Паучок всё равно сидит в интернетах, заказывает пиццу, оплачивает покупки, пользуется мессенджерами и подключается к разным Wi-Fi сетям.

Если задаться целью, то, используя такой цифровой след, можно узнать настоящее имя любого человека, даже если он обладает паучьим чутьём и не назовёт вам с ходу код из SMS 🕷

Мы попробовали мыслить как злоумышленник 👺 и показали на карточках сценарий деанонимизации Паука. А вы в комментах предлагайте свои варианты ⬇️
  • 🔥 13
  • 😍 5
  • 😁 4
  • ❤ 2
Post #879 2.15K
Самый молодой? Нет — самый функциональный ⚙️

Вы же в курсе, что для безопасности недостаточно приобрести SIEM или иной набор средств защиты? Нужны грамотные руки и мозги, которые будут управлять этим и оперативно реагировать на инциденты.

Сегодня «Квадрант Технологий» опубликовал исследование этих самых «рук и мозгов» — коммерческих SOC-центров на российском рынке. Коллеги опросили заказчиков и оценили деятельность семи провайдеров, включая нас:

➡️ По горизонтали:
показатели бизнеса 💰 Тут мы скромнее коллег (пока что).

⬆️ По вертикали:
качество и функциональность услуг 💪 И вот здесь мы выше всех.

Наше расположение на квадранте — лучшее, что может быть у молодого игрока: клиенты довольны высоким уровнем сервиса, а масштаб, деньги и слава — вопрос времени.

Спасибо клиентам, которые выбрали нас не по размеру, а по функциональности. И конечно же спасибо нашей команде SOC. Отличная работа, коллеги 👏

Что ж, кибербезопасность строят люди, а репутацию — результаты. Дело за малым: надо, чтобы о них узнали потенциальные заказчики.
  • 🔥 20
  • 🏆 11
  • 🎉 7
  • 👏 4
  • 😁 4
  • 👍 2
Post #878 1.4K
Найдётся минутка поговорить об инсайдерах? 🙏

Вместе с СКБ Контур, Гарда и ГК "Солар" запускаем исследование внутренних угроз — «Фактор инсайдера».

Хотим понять:
➡️ с какими внутренними инцидентами сталкивается бизнес;
➡️ как их обнаруживают и расследуют;
➡️ каких данных не хватает ИБ-командам;
➡️ какие направления защиты бизнес намерен усиливать в ближайший год.

Не держите этот груз в себе. ИБсповедь анонимная: название компании, используемые решения и подробности конкретных инцидентов называть не нужно. Страшного суда и публичных покаяний тоже не будет.

Осенью соберём ответы в отраслевой обзор и покажем общую картину рынка, чтобы помочь другим обойти хотя бы часть граблей.

⬇️ Участники опроса получат результаты самыми первыми.

👉 Принять участие в исследовании
  • 🔥 14
  • ❤ 10
  • 👍 8
  • 👀 3
Post #877 1.61K
Медицина в опасности

Провели мы тут исследование и ужаснулись — по данным RED Security SOC количество атак на медицинскую отрасль в первом полугодии 2026 выросло почти в три раза (по сравнению с аналогичным периодом прошлого года).

Хакеры, вы вообще в курсе, что 38% таких инцидентов — высококритичные? Вы же потом первые будете жаловаться, что вас по ДМС не принимают из-за сбоев 🤦‍♂️

Наш сммщик, у которого на следующей неделе чекап, очень просит: пока не поздно — ОСТАНОВИТЕСЬ! 😭

Как вода, которая течет по наименьшему сопротивлению, так и злоумышленники начинают атаку с попыток эксплуатации уязвимостей на ИТ-периметре организаций, то есть с внешних потенциально уязвимых сервисов.

Конечная цель большинства таких атак:
➕ кража персональных данных пациентов;
➕ шифрование данных;
➕ уничтожение инфраструктуры медицинских учреждений;
запись к врачу без очереди.

Причем атаки на мед. учреждения не просто участились, а стали значительно опаснее с точки зрения вероятных последствий.

➡️ Читайте подробнее об исследовании и будьте здоровы!
  • 🔥 9
  • ❤ 7
  • 😁 5
  • 👍 2
  • 🗿 1
Post #876 1.78K
Четыре-пять лет назад атака через подрядчика была экзотикой 👀

За 5 лет рынок ИБ изменился кардинально. Хакеры стали применять ИИ, рабочие эксплойты появляются через пару часов после публикации уязвимостей, а атаки с использованием уязвимостей нулевого дня стали серьёзной угрозой.

Одни только коробочные решения уже не спасают бизнес от кибератак.
В ответ на это меняются и требования к кибербезопасности.
От ИБ-директоров ждут не только внедрения средств защиты, но и умения вовремя обнаружить и остановить атаку.

О том, как меняется отрасль, насколько реальна идея «автономного SOC» и какие решения использует RED Security для автоматизации реагирования на инциденты ➡️ рассказал Владимир Зуев, технический директор RED Security SOC.

🔗 Читайте полную версию на сайте CNews
  • ❤ 5
  • 🔥 2
  • 👏 1
Post #871 2.12K
Взгляд со стороны ИБ 🔒

Многие ИБ-компании обходят киберстрахование стороной из-за слишком разной природы у защиты инфраструктуры и страховых расчётов. Стыковать их непросто.

Но есть и другой взгляд: страхование может стать продолжением сервиса киберзащиты.


Когда провайдер мониторит инфраструктуру и реагирует
на инциденты, он уже понимает реальный уровень риска клиента.

Это позволяет встроить покрытие в саму услугу — без сложного расчёта рейтинга и абстрактных оценок.

✔️Именно такой подход способен превратить киберстрахование в практичный инструмент, основанный на реальных данных об угрозах.

💲 При подключении сервисов мониторинга и реагирования клиент RED Security SOC
получает бесплатный полис страхования от реализации киберрисков
, включая восстановление систем, штрафы регуляторов и судебные издержки.

Коротко о киберстраховании рассказали в карточках⤴️
  • ❤ 4
  • 🔥 1
  • 👀 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →