TGViewer
Channel Public Channel
RED Security

RED Security

@redsecurity_co

Официальный канал компании RED Security. Мы создаём безопасное киберпространство: https://redsecurity.ru
📝 Наш чат: @redsecurity_4at
Subscribers
5.19K
Photos
642
Videos
54
Links
371

Showing posts older than #718 · Back to latest

Older Posts 12 shown
Post #716 1.74K
Что делать, если подключить SOC нужно было ещё вчера? ⏰

В мире, где есть кибератаки, реактивная модель защиты не очень актуальна. Поэтому выявление киберугроз является стратегическим активом любого бизнеса. Но когда пора подключать SOC и как понять, что вы время пришло? 🤔

На вебинаре 26 марта обсудим:
➕ технологии фиксации и реакции SOC;
➕ функционал SOC при атаках на примере кейсов;
➕ реагирование в инфраструктуре клиента.

Эксперты, которые поделятся своим опытом:
➡ Ильназ Гатауллин, технический руководитель RED Security SOC;
➡ Роман Трушкин, эксперт по продукту RED Security SOC;
➡ Алексей Нинкин, CISO «АУР Наро-Фоминск».

⏰ Когда: 26 марта, 11:00 (МСК).
📍 Где: онлайн (регистрируйтесь заранее до начала эфира).

Не забудьте про вопросы и помните: быть готовым — значит действовать на опережение 🥷
  • 👍 10
  • 🔥 4
  • 👏 4
  • ⚡ 2
Post #710 1.83K
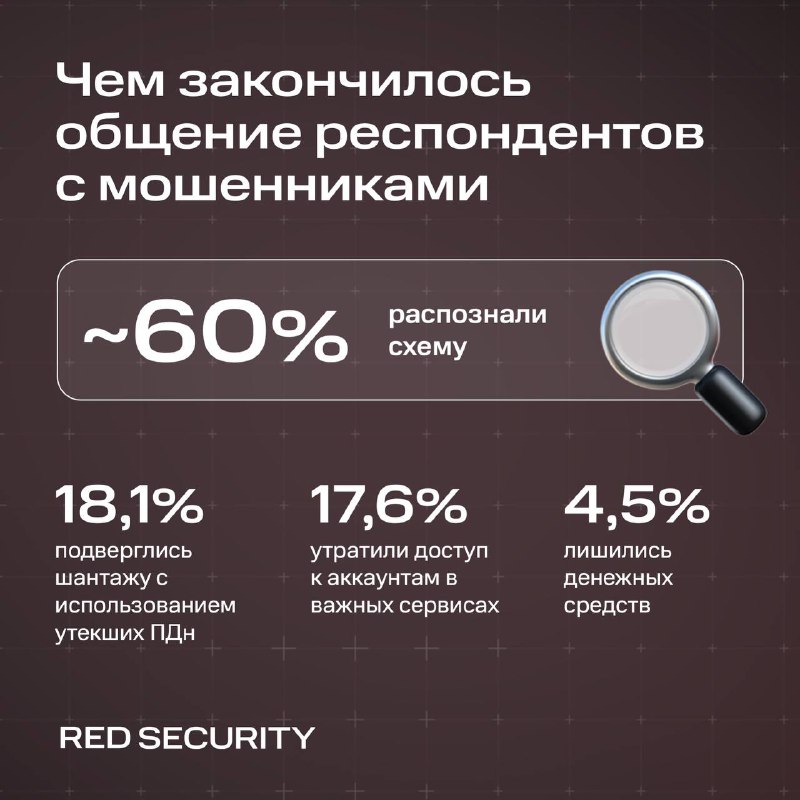
На ошибках учатся? 🧐

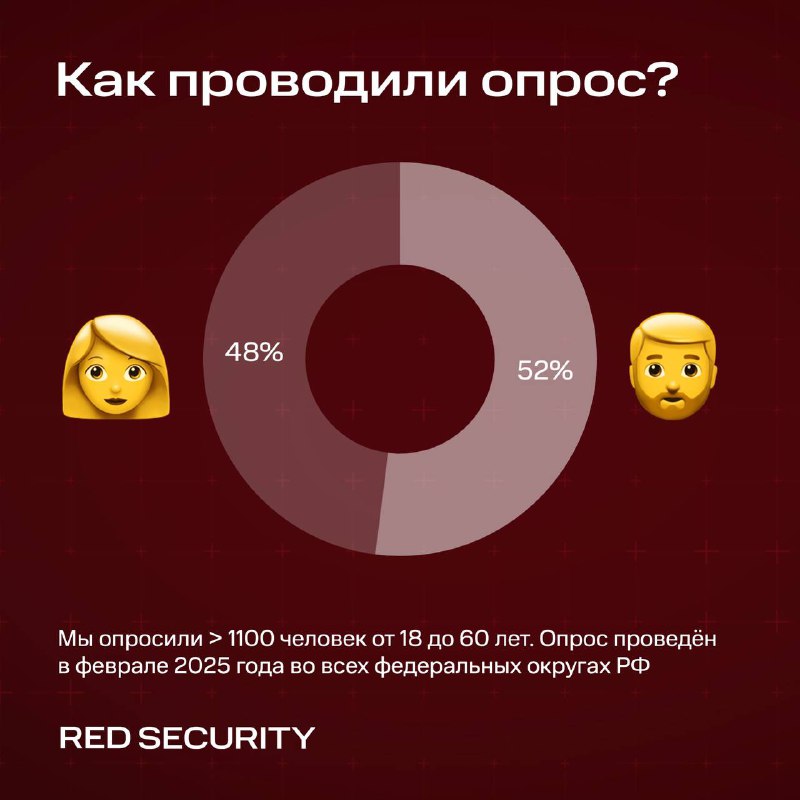
2024 год стал рекордным по количеству пострадавших от кибермошенничества. Поэтому мы решили провести исследование и выяснили, какие схемы киберзлодеи проворачивали и что у них из этого вышло.

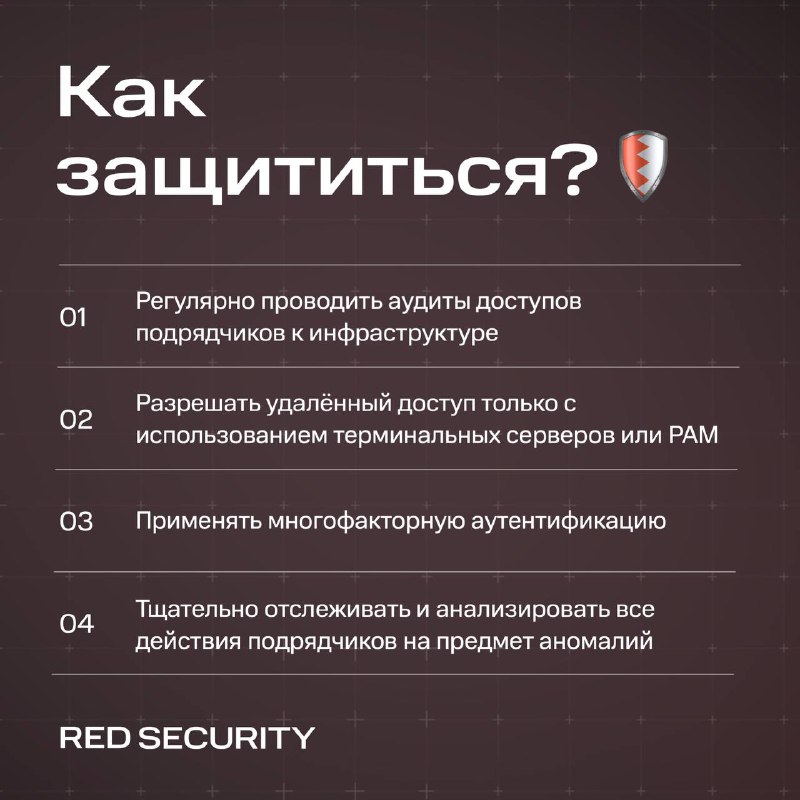
Результаты оказались, мягко говоря, пугающие — смотрите карточки 👀 👆

Из опроса видно, что несмотря на активную работу по защите граждан от цифрового мошенничества, число потерпевших остаётся довольно высоким.

В этом вопросе значимую роль может сыграть бизнес, который с каждым годом все ощутимее страдает от мошеннических атак на своих сотрудников и вынужден вкладываться в повышение киберграмотности персонала. Причем если крупные компании уже не первый год занимаются этим вопросом, то в ближайшем будущем мы ожидаем рост востребованности решений по повышению киберграмотности сотрудников со стороны среднего и малого бизнеса. Таким образом бизнес может ощутимо повысить уровень осведомленности граждан в борьбе с мошенничеством

— Андрей Дугин, руководитель центра сервисов кибербезопасности компании RED Security.

Результаты опроса в статье 🔗

А чтобы ваши сотрудники не становились частью печальной статистики, можем подсказать одну полезную систему обучения — RED Security Awareness. Учиться на своих ошибках лучше в тестовом режиме 😉
  • 👏 8
  • 🔥 4
  • 👍 3
  • ⚡ 1
  • 🤯 1
Post #709 2.01K

Forwarded from CISOCLUB - кибербезопасность и ИТ

Интервью с Ильназом Гатауллиным (RED Security SOC): "Длительное присутствие хакеров в инфраструктуре компании – это не заслуга злоумышленников, а следствие низкого уровня ИБ"

В последние годы киберугрозы становятся всё более сложными и изощрёнными, а злоумышленники используют все новые методы для проникновения в корпоративные сети. Одновременно с этим организации совершенствуют системы защиты, но остаются уязвимости, которыми активно пользуются хакеры.

В этом интервью с Ильназом Гатауллиным, техническим руководителем центра мониторинга и реагирования на кибератаки RED Security SOC, мы обсудили основные тенденции в сфере киберугроз. Какие методы целенаправленных атак остаются наиболее эффективными?

Почему злоумышленники все чаще компрометируют подрядчиков? Как изменился ландшафт DDoS-атак? Насколько быстро компании устраняют критические уязвимости? Эти и другие вопросы, касающиеся актуальных угроз и способов защиты, мы рассмотрели в ходе беседы.

Прочитать интервью можно здесь.
  • 🔥 20
  • 👍 6
  • 👏 4
  • ❤ 1
Post #707 2.19K
Назовите код из SMS 📨

Кажется, не осталось ни одного человека, который хоть раз не сталкивался с попытками мошенников угнать аккаунт на «Госуслугах». Подобные схемы щекотали нервы ещё в 2023 году, но в 2024-м масштабы таких фишинговых атак выросли в разы.

Причина проста — активное развитие цифровых сервисов и повышение популярности онлайн-услуг среди населения. Злоумышленники такие тренды просто обожают!

Но что это даёт хакерам? 👇
Кража аккаунтов на «Госуслугах» — это цель номер один для мошенников. Доступ к личному кабинету на портале дает мошенникам много прямых возможностей: войти в банковский личный кабинет жертвы, используя авторизацию через «Госуслуги», взять кредит или оформить сим-карту на чужое имя и использовать ее для противоправных действий. Кроме того, после взлома мошенники часто начинают дополнительно шантажировать жертву возможными последствиями взлома, вынуждая человека совершать преступления или передавать им те или иные материальные ценности

— отвечает Ильназ Гатауллин, технический руководитель RED Security SOC.

Как защитить свои данные?
⚠️ Никогда не переходить по сомнительным ссылкам из SMS и писем — только через официальное приложение или сайт «Госуслуги».
👍 Включить двухфакторную аутентификацию, но помнить, что коды нельзя никому передавать.
🎩 Проверять любые неожиданные запросы — мошенники могут маскироваться даже под службы поддержки.

Ну и помнить, что главное оружие против киберпреступников — бдительность и холодная голова. Ещё больше статистики и лайфхаков можно найти в статье Forbes с комментариями наших экспертов 😉
  • 👍 10
  • ⚡ 7
  • 🤔 3
Post #706 2.5K
Время реагировать на кибератаки — вчера ⏰

RED Security SOC фиксирует тревожные тренды:
⏺Количество киберинцидентов в 2024 году выросло в 2,5 раза.
⏺Ключевой целью снова стали объекты КИИ.
⏺>710 млн данных попали в открытый доступ, включая логины, пароли, персональную информацию.

Что это значит?

В руках хакеров сосредоточилось огромное количество информации не только о компании, но и о сотрудниках. А значит, атаки станут точечными и ещё более разрушительными.

Объявляем срочное онлайн-собрание 26 марта в 11:00 для тех, кто хочет подготовиться к атаке до, а не после.

Что в программе?
➡️ Может ли улиточка стать работником месяца в ИБ?
➡️ Почему подключать SOC в момент атаки — плохая идея?
➡️ Как выстроить систему реагирования, чтобы не тушить стулья пожары?
➡️ Как подготовиться к кибератаке заранее?

Регистрация уже открыта! Не откладывайте на завтра то, что можно сделать сегодня 😉
  • 🔥 8
  • 👍 5
  • ⚡ 3
  • ❤ 2
Post #701 2.37K
Молчать нельзя говорить? 🤐

Кибератака на контрагента = угроза для всех его клиентов. Однако редкие подрядчики уведомляют о факте взлома. На одной чаше весов — страх за репутацию, а на другой — ущерб в десятки миллионов рублей для клиентов ⚖️

К сожалению, для многих выбор не столь очевиден, так как в 2024 году количество атак на цепочки поставок выросло в 3 раза⬆️

Противодействие атакам через подрядчиков – это один из ключевых вызовов для коммерческих и внутренних центров мониторинга. Одна часть проблемы лежит в плоскости выявления таких инцидентов: злоумышленники тщательно маскируют свою активность под легитимные действия ИТ-подрядчика, и детектировать ее можно только с помощью обнаружения аномалий. Например, специалисты RED Security SOC проводят аудит подрядчиков – собирают сведения, кому, откуда и к каким системам можно подключаться. На основе этой информации мы строим детализированные профили их стандартного поведения, любое отклонение от которых считается подозрением на инцидент и подлежит проверке. Это эффективный инструмент, но он пока не настолько распространен, чтобы средний уровень защищенности российских компаний от подобных атак мог считаться приемлемым

— сказал Михаил Климов, руководитель направления RED Security SOC.

Ещё больше информации по ссылке 🔗
  • 🤔 8
  • 👍 4
  • 👀 3
  • ❤ 2
  • 🔥 1
Post #700 2.09K
SOC-развилка 🛤

Когда речь заходит о выборе модели SOC, у компаний есть три варианта:
1️⃣ Направо пойдёшь — свой SOC построишь.
2️⃣ Налево пойдёшь — стороннее MSSP-решение найдёшь.
3️⃣ Прямо пойдёшь — гибридную модель обретёшь.

Есть ещё вариант остаться на месте и никуда не идти, но могут волки напасть, и тогда всё-равно придётся бежать куда-то.

Чтобы не стоять на развилке в долгих размышлениях, было бы здорово иметь некую карту или инструкцию с важной информацией, которая помогает сделать этот непростой выбор 🤔

Чудо-мудрец и руководитель команды RED Security SOC Михаил Климов делится этой самой информацией в новом руководстве по выбору SOC на Хабре.
  • 🔥 8
  • ⚡ 3
  • 👍 2
Post #699 1.97K
DDoS-атаки — вопрос времени, а не вероятности ⏳

Если у компании есть интернет-ресурсы, значит, есть и риск попасть под DDoS-атаку. Но что делать, чтобы не оказаться под ударом? А если и оказаться, то как стойко выдержать его?

Предлагаем вам пошаговый план от CPO RED Security Александра Осипова:
1⃣ Определите, что именно защищаете.
2⃣ Подготовьте план действий на случай атаки.
3⃣ Используйте сегментацию, чтобы атака на один сегмент не парализовала всю систему.
4⃣ Проверьте, насколько ваше оборудование готово к нагрузке.
5⃣ Пропишите план восстановления, чтобы минимизировать последствия.
6⃣ И выбирайте провайдера с эшелонированной защитой — одного уровня защиты может быть недостаточно.

А для того, чтобы детально разобраться в теме, смотрите оба эфира AM Live с Александром Осиповым про DDoS-атаки, в одном из которых модератором выступил наш старый знакомый Сергей Петренко:
➡ Эшелонированная защита от DDoS-атак
➡ Сравнение сервисов защиты от DDoS-атак

Приятного просмотра 🍿
  • 😁 14
  • 🔥 7
  • 👍 6
  • 👀 2
  • 🍾 1
Post #698 2.09K
Шантаж, шпионаж и миллионы на кону: какие киберугрозы стоит ожидать в 2025? 💀💻

DDoS-атаки становятся мощнее, мошенничество переживает ренессанс, а вымогательство превращается в прибыльный бизнес.

Какие угрозы усилятся?

💬 Увеличится число атак supply chain attack и атак типа Trusted Relationship. Хакеры проникают в корпоративные сети через доверенных партнёров — IT-интеграторов, разработчиков ПО и других поставщиков.
💬 Расцвет Ransomware-as-a-Service в даркнете. Киберпреступность становится массовой: инструменты шантажа можно купить, как подписку на сервис, а атаки — заказать в пару кликов.
💬 Шифровальщики эволюционируют — восстановить данные своими силами всё сложнее, а суммы выкупа растут.
💬 Не сбавляют интенсивности и фишинговые атаки. Наоборот, число таких нападений с использованием шпионских программ по модели Malware-as-a-Service (MaaS) только растёт.

Почему атак становится больше?
Многие компании соглашаются заплатить киберпреступникам — это и есть основная причина того, что в 2025 году инцидентов, направленных на вымогательство, станет только больше. При этом злоумышленники устанавливают сумму выкупа, ориентируясь на выручку компании, чтобы она оставалась интересной для них, но всё-таки посильной для компании

— отмечает Ильназ Гатауллин, технический руководитель RED Security SOC.

Какие ещё киберриски нельзя игнорировать бизнесу и пользователям в 2025 году читайте в статье 📲
  • 👍 8
  • 🤔 3
  • 🔥 2
Post #697 1.74K

Forwarded from КИБЕР МЕДИА

🗣 Андрей Дугин, RED Security: Сервисная модель далеко не всегда работает по системе «заплатил и забыл»

Андрей Дугин, руководитель центра сервисов кибербезопасности RED Security и автор блога «Кибербез Андрея Дугина», рассказал порталу Cyber Media о мифах вокруг MSSP-провайдеров в ИБ, преимуществах и недостатках облачных решений, а также поделился «вредными советами», как подключить сервисы кибербезопасности и получить нулевой результат.
  • 🔥 13
  • 👍 6
  • 👏 4
Post #696 2.06K
3...2...1... Fight! 🥊

Когда на бизнес ведётся DDoS-атака, нет времени на сомнения — либо своевременная защита, либо нокдаун. Но как выбрать сервис, который действительно выдержит удар? 🤔

5 марта пройдёт экспертный поединок между ведущими Anti-DDoS-решениями, на котором профессионалы своего дела сравнят свои инфраструктурные возможности, уровень технологической зрелости, стоимость услуг и техническую поддержку.

🗓 Когда? 5 марта в 15:00 (МСК).
📍 Где? В эфире AM Live.
🥊 В красном углу ринга — Александр Осипов, CPO RED Security.

🔗 Регистрируйтесь, чтобы узнать, как сделать правильный выбор, который обеспечит надёжную защиту вашей организации.
  • 🔥 8
  • 👍 5
  • 😁 3
  • 👏 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →