TGViewer
Channel Public Channel
RED Security

RED Security

@redsecurity_co

Официальный канал компании RED Security. Мы создаём безопасное киберпространство: https://redsecurity.ru
📝 Наш чат: @redsecurity_4at
Subscribers
5.19K
Photos
643
Videos
54
Links
372

Showing posts older than #676 · Back to latest

Older Posts 9 shown
Post #675 1.87K
Как различные ИБ-инструменты помогают защищать веб-сервисы 🔐

Каждый интернет-сервис можно сравнить с невидимым полем настольной игры, где игроки (пользователи) пытаются дойти до своей цели (купить товар, оформить подписку, оставить заявку), а хакеры — те самые вредители, которые мешают добраться до финиша 👾

Если киберзлодеев не остановить, клиент может просто уйти на площадку конкурента, где таких проблем не будет.

Но есть и хорошая новость: можно прокачать своё поле так, что на пути игрок не встретит ни одного препятствия. Anti-DDoS, WAF, Antibot и другие технологии помогают закрывать бреши в обороне и отбить атаку, но их эффективность зависит от того, как именно их применять.

Вопросы, на которые стоит знать ответ:
➕ В каком порядке устанавливать инструменты защиты?
➕ Почему TLS-сертификаты и заголовки XFF имеют значение?
➕ Как не заблокировать реальных пользователей, защищая платформу от ботов?

Во всём этом разбираются специалисты, но вникнуть стоит и владельцам бизнеса. В новой статье на Anti-Malware Андрей Дугин, руководитель центра сервисов кибербезопасности RED Security, рассказывает, как правильно выстраивать защиту интернет-трафика, чтобы не потерять доступ к сервисам и не оставить лазейки для хакеров.

🤫 Спойлер из статьи: если меры приняты неграмотно, можно не только отразить атаку, но и случайно усложнить жизнь своим клиентам, а значит — потерять их.
  • 🔥 10
  • 👍 5
  • ⚡ 3
  • ❤ 1
  • 👏 1
Post #674 1.83K

Forwarded from КИБЕР МЕДИА

😎 Дмитрий Монахов, RED Security: Сложные DDoS-атаки требуют не только технологий, но и постоянного взаимодействия с заказчиком

Дмитрий Монахов, технический руководитель направления Anti-DDoS компании RED Security, в эксклюзивном интервью в рамках совместного проекта с Global Digital Space поделился с порталом Cyber Media своим взглядом на изменения в сфере защиты от DDoS-атак.

В интервью он рассказал:

🟢о причинах роста числа и мощности атак;
🟢как изменяются методы защиты;
🟢какие отрасли наиболее уязвимы;
🟢о наиболее значимых проектах компании в области защиты от DDoS-атак за последний год.

Дмитрий также дал рекомендации по выбору Anti-DDoS провайдера.

➡️ Интервью уже доступно на нашем сайте по этой ссылке. Приятного чтения!
  • 👍 11
  • 🔥 7
  • 👏 5
  • ⚡ 1
Post #668 1.9K
Хакеры ловят волну 🌊

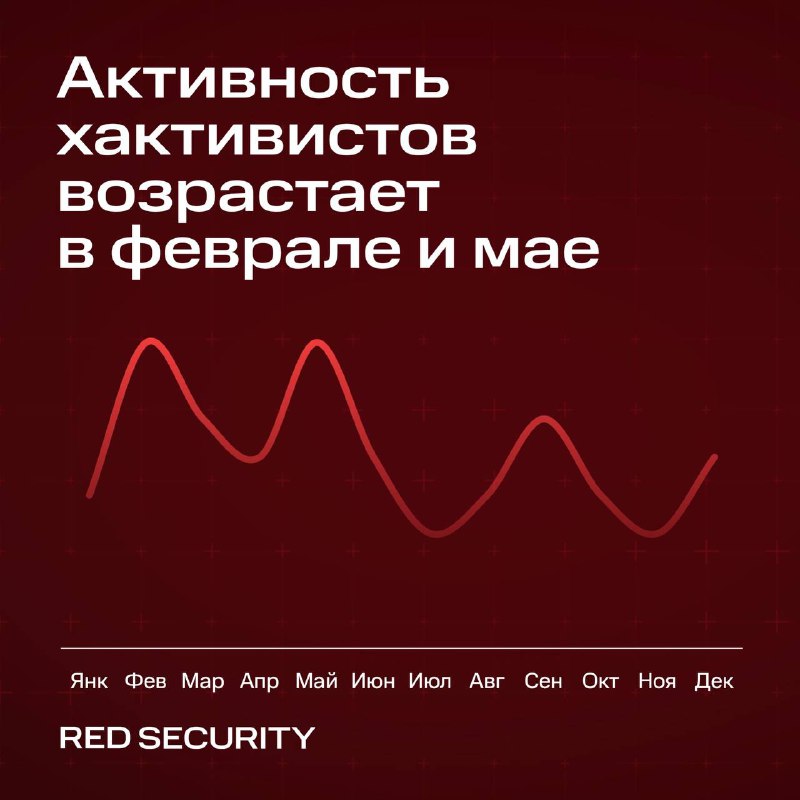
Новая волна уже близко, и это не про сезон сёрфинга в жарких странах для удалёнщиков. Всплеск кибератак на российские компании ожидается в феврале, так как политически мотивированные хакеры начинают свою активность в этом месяце.

Ильназ Гатауллин, технический руководитель направления RED Security SOC, рассказал, как подготовиться:
«Можно прогнозировать, что в феврале российские компании опять столкнутся с волной кибератак. Это касается не только промышленности и СМИ, но и всех организаций критической информационной инфраструктуры.

К этому надо быть готовым, и в первую очередь мы рекомендуем провести инвентаризацию ИТ-активов и поиск незакрытых уязвимостей на ИТ-периметре. Этой базовой меры уже достаточно, чтобы заблокировать существенную долю попыток взлома. Кроме того, следует обращать внимание на аномалии в событиях в инфраструктуре и, если в компании внедрен процесс мониторинга событий информационной безопасности, вести его в круглосуточном режиме с помощью дежурных смен».


Считайте, что первый шаг к защите уже сделан, ведь предупреждён — значит вооружён 💪 Чтобы не ждать, пока волна накроет и быть на шаг впереди, читайте статью по ссылке.
  • 🔥 6
  • ❤ 4
  • 👍 4
  • 🤔 2
  • 🤝 1
Post #664 2.15K
Сезонный бум 📈

Финальные месяцы года — это не только подарки, отчёты и планы на праздники, но и сезонный бум кибератак. С октября по декабрь 2024 года было отражено >22,7 тыс. DDoS-атак. А за год это число перевалило за 68,5 тыс. 😱

Кто попал под удар? 🥊
➡️Больше всего в IV квартале досталось сфере услуг: развлечения, туризм, бухгалтерия, аналитика. В декабре число атак на сайты этой отрасли выросло почти в 3 раза по сравнению с октябрём. Всё, что пользуется особым спросом перед праздниками, стало целью злоумышленников. Ведь недоступность таких ресурсов в этот период особенно заметна для клиентов и сильно бьёт по прибыли компаний.

Также резкий скачок в 2 раза наблюдался и в отношении сайтов медицинских организаций. А вот традиционные лидеры — ИТ, телеком, промышленность, финансы и ТЭК — показали снижение числа атак в декабре. И на том спасибо 🤷

«Рост объёма атак типа «отказ в обслуживании» на сферу услуг в конце четвертого квартала объясняется сезонным повышением востребованности этой сферы у широких слоев населения. В преддверии новогодних праздников резко возрастает спрос на развлекательные услуги, люди массово бронируют отдых, поэтому недоступность ресурсов туристических и развлекательных сервисов в результате DDoS-атак в этот период особенно заметна.

В то же время становятся более привлекательными для злоумышленников и те направления сферы услуг, на которые в конце года ложится основная нагрузка по подведению итогов, формированию отчетности и т.п. — бухгалтерия, аналитические сервисы и т.п. Соответственно, в этот период мы наблюдаем и рост интереса к сервису защиты от DDoS-атак со стороны компаний этих сфер»

— отмечает Дмитрий Монахов, технический руководитель RED Security Anti-DDoS.

Больше аналитики по ссылке 🔗
  • 🔥 8
  • ⚡ 4
  • 👍 2
  • 🤯 1
Post #663 2.23K
Гонка на опережение 🏎

В прошлом году на финансовый сектор было совершено >20 000 атак. Однако злоумышленники не настолько меркантильны, и деньги — не единственное, что их интересует. Их цель оказалась куда глубже: подорвать стабильность работы ключевых игроков финансовой системы и получить доступ к массивам персональных данных клиентов 💻

Для этого мошенники изощрялись как могли и обходили технические средства защиты с помощью сетевых атак и внедрения вредоносного ПО через сотрудников и контрагентов банков.

Что ждёт банковскую сферу в 2025? 🔮
Слабым местом были и остаются сотрудники. Атаки на персонал с легитимным доступом к финансам, инфраструктуре и базам данных кредитной организации.

Например, в социнженерии при атаках на юрлиц сейчас активно используется механика FakeBoss, когда злоумышленники с поддельного аккаунта начальника вводят в заблуждение бухгалтеров, убеждая их проводить и подтверждать платежи «под влиянием «руководителя». В таких схемах в 2025 году будет чаще применяться сгенерированный нейросетями контент.

— Ильназ Гатауллин, технический руководитель RED Security SOC.

Мошенники и компании ведут соревнования в стиле «быстрее, выше, сильнее» уже много лет, и этот год не станет исключением. Кто победит — покажет время. Однако преимущество будет у тех компаний, кто вкладывается в киберграмотность сотрудников.
  • 🔥 10
  • ⚡ 4
  • 👍 2
Post #659 2.26K
Как RED Security SOC сохранил компаниям миллиарды рублей в 2024 году?💰

За последний год количество высококритичных инцидентов в российских компаниях достигло отметки ~26 тыс. Если бы они не стали своевременно реагировать на эти атаки, то примерно каждый пятый инцидент мог привести к финансовому ущербу от 1 млн руб 🤯

На фоне этой статистики наши аналитики поделились ключевыми трендами 2024 года 👇

➕ RED Security SOC отразил >130 тысяч кибератак за 2024 год, что в 2,5 раза больше, чем годом ранее.
➕ Основную угрозу российским компаниям представляют хактивисты (политически мотивированные киберпреступники).
➕ 45% атак на промышленность происходят в ночное время или на выходных.
➕ Шпионаж — главная цель атак на промышленные предприятия.
➕ Самые атакуемые отрасли — промышленность, ИТ и банки.

«Следует отдельно отметить рост числа хорошо подготовленных целенаправленных атак — по сравнению с 2023 годом их количество увеличилось примерно на 60%. Данные исследования позволяют прогнозировать, что и в наступившем году объем вредоносных кибервоздействий на российские организации, и в особенности на объекты КИИ, не пойдет на спад.

Поэтому мы рекомендуем внедрять в организациях процессы непрерывного круглосуточного мониторинга и реагирования на киберинциденты, управления уязвимостями и тестирований на проникновение»

— рассказал Ильназ Гатауллин, технический руководитель RED Security SOC.

С полной аналитикой можно ознакомиться по ссылке 🔗
  • 👍 6
  • 🔥 4
  • 👏 3
  • 😱 2
  • 🤝 2
Post #658 2.34K
  • 🔥 7
  • 🤔 4
  • 👍 3
  • 😁 1
Post #657 2.17K
Посленовогоднее бинго 💥

Первая полноценная неделя после новогодних выходных — тот ещё квест. Местами было нелегко, но мы старались как могли!

Предлагаем вспомнить всё, что пришлось пережить за эти дни 📝

Пересылайте коллегам — посмотрим, кто больше преуспел 😏
  • ❤ 6
  • 🔥 2
  • 👍 1
  • 😁 1
Post #656 2.42K
Как поймать хакера на приманку? 🪤

Киберзлодеи думают, что они хитрее всех. Однако система Deception RED Security SOC доказывает обратное 😏

С её помощью создаются виртуальные «ловушки», которые ведут киберпреступников по ложному следу, обманывая и раскрывая их действия с первых шагов атаки. За год с помощью этой системы наши специалисты выявили действия атакующих в каждом проекте.

Как это работает? 🤔
Deception-система создаёт слой ложных данных, которые вводят злоумышленников в заблуждение. Они тратят время на фальшивые цели, пока решение Deception моментально фиксирует их действия и передаёт данные аналитикам SOC для оперативной реакции.

В этом году мы включили технологии Deception в состав сервисов SOC и активно тестировали ее в ходе целого ряда мероприятий по проверке практической защищённости , которые проводили наши заказчики. По итогам этих мероприятий Deception-система отлично зарекомендовали себя в качестве инструмента выявления действий пентестеров в ИТ-инфраструктурах компаний на самых ранних стадиях развития атаки.

Поэтому мы уверены, что они отработают и в случае реальных инцидентов, и рекомендуем их в качестве дополнительной меры для обеспечения практической защиты от кибеугроз.

— Ильназ Гатауллин, технический руководитель RED Security SOC.

👉 Подробнее о том, как Deception работает на практике, читайте в нашем материале CNews.
  • 😁 7
  • 🔥 5
  • 👍 4
  • 👏 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →