TGViewer
Channel Public Channel
RED Security

RED Security

@redsecurity_co

Официальный канал компании RED Security. Мы создаём безопасное киберпространство: https://redsecurity.ru
📝 Наш чат: @redsecurity_4at
Subscribers
5.21K
Photos
650
Videos
56
Links
378

Showing posts older than #65 · Back to latest

Older Posts 18 shown
Post #64 982
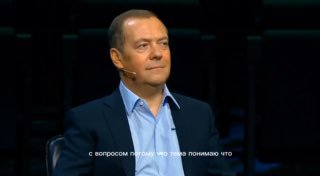
Вчера на STARTUP VILLAGE 2023 Председатель Попечительского совета Фонда «Сколково» Д.А. Медведев встретился с представителями стартап-сообществ.

Решения в области кибербезопасности презентовал один из партнёров МТС RED, генеральный директор компании Phishman и наш хороший друг Алексей Горелкин.

Дмитрию Анатольевичу было особенно интересно узнать, как своевременно выявить сотрудника, который ставит кибербезопасность своей организации под угрозу.

📣 А. Горелкин: «Кибератаки на организации начинаются с человека. Систем безопасности и антивирусов много, но в компании продолжают проникать, а данные продолжают утекать. Почему? Потому что есть люди. А с людьми, к сожалению, работают не часто.»

И это правда, работа с человеком требует не только сухих инструкций, а ещё адаптированного обучения под разный уровень знаний и профиль сотрудника.

Поэтому МТС RED и Phishman объединили свои усилия и теперь вместе развивают технологии в области Security Awareness, чтобы у сотрудников организаций любого размера была возможность повышать уровень киберграмотности, а сами компании находились под дополнительной защитой своих людей.
  • 👏 13
  • 🔥 3
  • 👍 2
  • 👎 1
Post #63 842
  • 😁 2
  • ❤ 1
Post #62 781
  • ❤ 2
  • 🤯 1
Post #61 778
  • 👍 2
Post #60 815
Помните, как на PHDays 12 наш ведущий эксперт отдела анализа защищённости Вадим Шелест выступал с докладом про Red Teaming и фишинг? Вы всё конечно помните. Тут выяснилось, что он ещё и статьи отлично пишет, на этот раз про Purple Teaming 🟣

📣 «Сегодня это наиболее эффективный подход к повышению уровня эффективности работы мониторинга и противодействия кибератакам. Он [Purple Teaming] позволяет компаниям быстрее обнаружить и устранить недостатки контролей информационной безопасности, а также улучшать навыки и знания своих специалистов подразделений киберзащиты.»

Открыл статью – поставь 🔥
А если прочёл статью – проверь свои знания 👇
  • 🔥 11
  • 👍 2
  • ❤ 1
Post #57 805
  • 🤯 4
  • 👍 3
  • 🤔 3
Post #56 844
Объем DDoS-атак на сайты госорганов резко растёт в последние месяцы

Эксперты МТС RED прогнозируют, что уже скоро количество #DDoS-атак на госорганы превысит объём атак на финансовые компании.

На днях правительство Ярославской области заявило о мощных DDoS-атаках на свои онлайн-ресурсы. А в начале месяца из-за DDoS-атаки «упал» сайт сената Франции.

По счастливой случайности мы только что встретили в коридоре нашего руководителя направления защиты от DDoS-атак Михаила Горшилина, который прокомментировал ситуацию👇🏼
  • 👍 5
  • 😱 4
  • 🔥 2
Post #54 906
🎤 Прямо сейчас на площадке форума Positive Hack Days 12 выступает наш ведущий эксперт отдела анализа защищённости Вадим Шелест с докладом «Red Teaming: Методики фишинговых атак».

Фишинг — один из самых популярных и эффективных способов получения первоначального доступа во время целевых атак на любые организации, независимо от уровня доходов, количества сотрудников или степени зрелости процессов информационной безопасности.

Поэтому социотехническое тестирование практически всегда присутствует в составе работ по тестированию на проникновение в формате Red Team.
  • 👍 9
  • 🔥 5
  • 👏 1
Post #52 1.03K
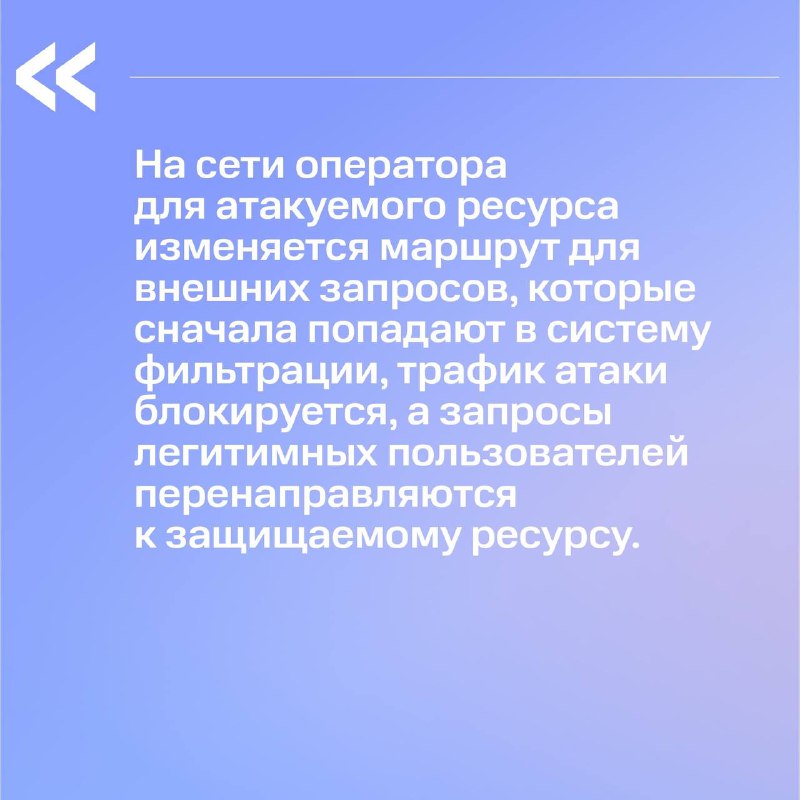
Пока вы стоите в очереди на PHDays 12, предлагаем вам почитать немного про #DDoS-атаки. А почему бы и да?

Предупреждаем, тема горячая!🔥

Ведь постоянным атакам подвергаются и ресурсы банков, и госорганов, и ретейл-сетей. Чтобы защититься от такой атаки, надо знать врага в лицо. Но какие бывают DDoS-атаки и какие у злоумышленников методы нападения?

Поделим DDoS-атаки на несколько типов 👇🏼
- по протоколам;
- по механизму воздействия;
- по сетевой модели OSI.

Сегодня мы разберём DDoS-атаки на сетевые протоколы. Обычно объектом такой атаки становятся протоколы UDP, TCP, ICMP, GRE, IPIP, ESP и другие.

Пример атаки по протоколу UDP – UDP-флуд. При такой атаке сервер-жертва получает множество UDP-пакетов от различных IP-адресов. Поддельные UDP-пакеты переполняют сетевое оборудование и провоцируют перегрузку интерфейсов. Название говорит само за себя: флуд в переводе с английского – наводнение.

Ну а про DDoS-атаки по другим протоколам читайте в следующей серии! Не переключайтесь 📺
  • 🔥 10
  • 👍 6
  • 😁 3
  • 🤬 1
  • 👀 1
Post #51 1.05K
19-20 мая в Москве пройдёт киберфестиваль Positive Hack Days 12

На форуме выступит наш ведущий эксперт отдела анализа защищённости МТС RED Вадим Шелест с докладом «Red Teaming: Методики фишинговых атак».

Вы узнаете:
• о планировании, подготовке и активной фазе социотехнического тестирования;
• современные подходы к созданию инфраструктуры;
• эффективные каналы взаимодействия;
• варианты пейлоадов и способы их доставки;
• методы сокрытия и противодействия обнаружению при проведении фишинговых кампаний;
• требования к содержанию аналитических отчётов, формату и содержанию рекомендаций по итогам фишинговых кампаний.

А для самых любопытных будет разбор эффективных методик по созданию фишингового сообщения, которое точно захочется открыть 📩

Вы пройдёте все этапы, от выбора целей до получения первых учётных данных и шеллов на рабочих станциях сотрудников тестируемой организации.

🗓️ Когда: 20 мая в 11:00
📍Где: г. Москва, Парк Горького («Зал боевых искусств»)

До встречи на киберфестивале PHDays 12 👋
  • 👍 17
  • ❤ 1
Post #50 1.98K
  • 🤨 2
  • 👍 1
  • 🤔 1
Post #49 2.54K
Любая компания и организация может стать жертвой кибератаки. Рассмотрим три самых распространенных подхода к киберугрозам.

1. «Угрозы – это где-то далеко, и со мной такое не произойдет. Кому нужна моя компания?»
Основная проблема, с которой сталкиваются владельцы бизнеса с такой установкой, – это неготовность противостоять угрозе в момент атаки. Как это исправить? Быть всё время начеку, запасаться техническими решениями по информационной безопасности.

2. «Я доверяю мониторинг киберугроз профессионалам»
В этом случае вам не нужно все время держать ухо востро. Мы сами предупредим вас о грозящей опасности, чтобы вы могли вовремя принять необходимые меры.

3. «Я доверяю профессионалам не только мониторинг, но и реагирование на инциденты»
Ну, здесь вы вообще можете просто расслабиться и сидеть спокойно в кресле со своим котом, как Дон Корлеоне. Все угрозы будут устранены, а вам останется просто прочитать отчёт об этом, ну или не читать, как пожелаете.

P.S. При съемках ни один ИБшник не пострадал 🤭
  • 😁 15
  • 🔥 11
  • 👍 4
  • 😱 4
  • 👎 3
  • 👏 1
  • 🤬 1
Post #48 1.19K
Каковы реальные потери бизнеса в результате кибератак?

Каждый день мы читаем новости об очередном взломе или утечке. Как правило, в публичном поле дают информацию лишь о части потерь в результате кибератак.

У одних «встают» бизнес-процессы, у других «падают» сайты... Звучит неприятно, но не очень критично. В результате такое же решение формируется к киберрискам – «ужас, но не ужас-ужас».

Но если копнуть чуть глубже, то можно оценить более полный объем последствий для бизнеса. Вот, к примеру, Британская аутсорсинговая компания Capita заплатит $25 млн за восстановление после кибератаки.

В эту сумму входят:
💰Оплата услуг специалистов;
♻️ Восстановление и устранение проблем;
🛡️ Инвестиции в укрепление кибербезопасности Capita.

В результате, акции Capita снизились более чем на 12%. Помимо этого, компания может столкнуться с санкциями надзорных органов из-за нарушения.
  • 🔥 9
  • 👍 4
  • ❤ 3
Post #47 1.08K

Forwarded from МТС

Чем мощнее развиваются технологии, тем мощнее усиливаются хакеры 🤷‍♀️

Прошлый год дал нормальный такой стимул развитию кибербезопасности, да и IT в целом, поэтому в новом выпуске «поТРЕНДим» мы обсудили насущное — нашумевшие киберпреступления и цифровое будущее России.

ВАЖНО! Денис Макрушин, технический директор блока по кибербезопасности МТС, и Кирилл Мякишев, директор по информационной безопасности Ozon, напоминают:

‼️ подключите двухфакторную аутентификацию везде, где можно ‼️

И включайте ролик 🥚
  • 👍 12
Post #46 1.01K

Forwarded from МТС

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 😁 5
Post #44 1.03K

Forwarded from Future Crew

Ну что, где проведёте выходные? Впрочем, это не наше дело. И ничьё.

А чтобы не делиться геолокацией со всеми подряд и не получать потом предложения оценить ресторан, АЗС или отель в горах – стоит отключить отслеживание в фоновом режиме.

В настройках геолокации и на Android, и на iPhone можно как полностью отключить её, так и определить для каждого приложения: предоставлять доступ к местоположению при использовании или всегда. По умолчанию сервисы стараются 24/7 следить, что, где, когда и с кем вы делаете.

Чтобы Google забыл о вас хотя бы ненадолго – зайдите свой аккаунт – Конфиденциальность и персонализация – Что вы делали и где бывали. Здесь можно поиграть с настройками истории приложений и веб-поиска, историей местоположений и YouTube. Кстати, какое последнее видео вы там посмотрели? 🙂

А если на iPhone зайти в Настройки – Конфиденциальность – Службы геолокации – Системные службы – Важные геопозиции, можно узнать о местах, которые устройство считает важными для вас, и где вы недавно проводили время. Эти следы тоже можно стереть.

Мы не знаем, где вы будете на выходных. Но мы уверены, что вы знаете лучшие секретные места.
  • 🔥 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →