TGViewer
Channel Public Channel
🇺🇦 Security QA

🇺🇦 Security QA

@qa_security

Книги по тестуванню, інструменти по хакінгу, відео з конференцій.

Блог https://svyat.tech

Написати мені @SvyatLogin
Subscribers
5.62K
Photos
308
Videos
69
Links
893

Showing posts older than #1720 · Back to latest

Older Posts 14 shown
Post #1719 2.72K
🔥 Знайшов ще один дуже жирний репозиторій для тих хто в темі пентесту та bug bounty

💣 Що це таке?

Це величезна база матеріалів для:
* penetration testing
* bug bounty
* security research

Всередині:
* payloads
* fuzzing lists
* bypass payloads
* dorks
* web/network/android pentest матеріали
* теорія по вразливостях

Фактично — “all-in-one” збірка для security engineer / pentester.

https://github.com/AlbusSec/Penetration-List
  • ❤ 26
  • 👍 4
Post #1718 3.52K
Вразливість яка дає повний доступ до сервера RCE, linux+WEB Pentest=Повний Доступ/Portswigger lab62

Всім привіт! Продовжуємо відео про кібербезпеку. У цьому відео ми продовжуємо практикуватись з Remote Code Execution (RCE).

Ця лабораторні не є хакерством, а є навчальним матеріалом, що виконується виключно в тестовому середовищі PortSwigger з метою підвищення обізнаності у сфері безпеки.

https://www.youtube.com/watch?v=-YSPMyN1_8Y
  • ❤ 13
Post #1717 2.86K
🔥 Новий цікавий проєкт від OWASP для тих, хто в темі кібербезпеки

🚀 Що це взагалі таке?

OWASP APTS — це спроба стандартизувати автономне тестування безпеки, де частину роботи виконують не люди, а системи/AI/агенти.

Фактично:
* це набір вимог
* чеклістів (≈170+ пунктів)
* підходів до побудови automated pentest

🤖 Чому це важливо саме зараз?
Ми швидко рухаємось у світ, де:
* AI вже пише код
* AI вже робить code review
* AI вже шукає баги

👉 логічний наступний крок — AI робить pentest

https://github.com/OWASP/APTS
  • ❤ 18
  • 👍 1
Post #1715 2.6K
Клод Код: Створіть агента на основі штучного інтелекту, який знаходить вразливості

У цьому відео ми занурюємося в щотижневе лабораторне завдання зі створення агента сканера безпеки, зосереджуючись на критичних аспектах кібербезпеки. Ми розглядаємо результати, пов'язані з «Порушенням контролю доступу» – ключовою областю серед 10 головних вразливостей OWASP. Цей сеанс пропонує практичний огляд оцінки вразливостей та того, як ми виявляємо потенційні докази недоліків безпеки.

https://youtu.be/VFLieg8JjLA?si=eWdmRRVut-X8tMH5
  • 🔥 13
  • 👍 11
  • ❤ 1
Post #1712 5.78K
Ефективне використання Cursor та оптимізація витрат на AI


Давно піднялась проблема в компанії, що не вистачає девелоперам місячної корпоративної підписки курсора на місяць і за 2-3 задачі всі токени улетають в прірву, але треба ще працювати цілий місяць, а вже лінь писати самому код, всі хотять, щоб за цього писала іяйка, але впадло розібратись як ефективно та екномно поводитись з токенами, щоб і не втрачалась якість його.

Прийшлось внікнуть як так зробити і от народилась ця дока, тестував на своїй реальній задачці, приклади також додані в статейку.

(Спойлер - у мене з цими порадами кількість токенів зменшилась в 6 раз, з 77к до 11.5к ):

Зокрема описано:
-які моделі краще використовувати за замовчуванням
-як правильно працювати з @file
-як зменшувати контекст запитів
-як уникати зайвих regenerate
-як правильно формулювати prompts
-і ще інші

https://svyat.tech/efektivne-vikoristannya-cursor-ta-optimizaciya-vitrat-na-ai
  • 🔥 26
  • ❤ 6
  • 👍 3
Post #1711 2.69K
З чого почати свій шлях в кібербезпеку. Іспит Portswigger/BurpSuite. Штучний Інтелект VS Хакери

Привіт! Як стати penetration tester’ом і скласти один із найскладніших іспитів у веббезпеці?
У цьому відео говоримо з Назарієм про його шлях у кібербезпеку, реальний досвід складання Burp Suite Certified Practitioner і те, що насправді працює в навчанні. Впевнений, що це відео зекономить тобі мінімум одну спробу скласти іспит.
Я отримав задоволення від цієї розмови - сподіваюся, вам також сподобається.

https://www.youtube.com/watch?v=dXRkXlC-Tc8&feature=youtu.be
  • 🔥 20
  • 👍 7
Post #1706 4.29K
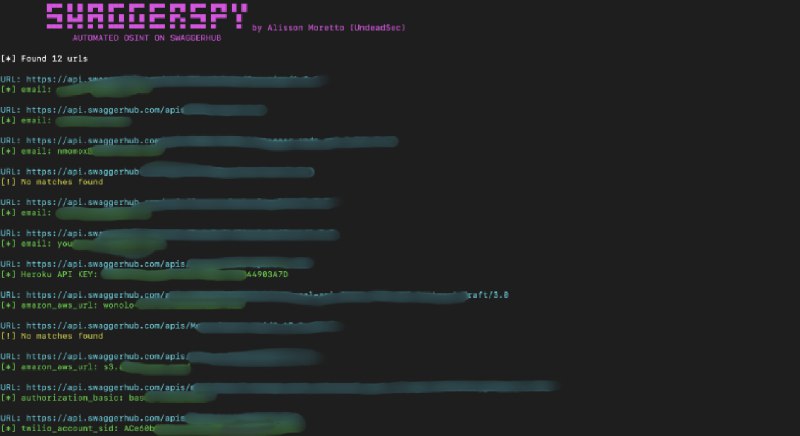
SwaggerSpy

OSINT-інструмент для пошуку витоків у Swagger API
Написаний на Python для автоматизованого OSINT-аналізу SwaggerHub.
Він допомагає знаходити потенційно чутливі дані в API-документації. 
Swagger — популярний фреймворк для опису REST-API у форматі JSON/YAML, який дозволяє створювати інтерактивну документацію для сервісів.

Чому це важливо
Розробники іноді випадково залишають у Swagger:
• 🔑 API keys
• 🔐 credentials
• 🪪 токени доступу
• 📡 внутрішні endpoints
• 📄 конфігураційні дані

SwaggerSpy допомагає знайти такі помилки до того, як ними скористаються зловмисники.

Як працює інструмент

1️⃣ шукає API на SwaggerHub
2️⃣ витягує документацію
3️⃣ сканує її через regex-патерни
4️⃣ формує звіт з можливими витоками

https://github.com/UndeadSec/SwaggerSpy
  • ❤ 11
  • 👍 7
Post #1704 2.56K
BROKEN ACCESS підглядаємо пароль АДМІНІСТРАТОРА та ВИДАЛЯЄМО користувача. portswigger lab50

Показується, як через неправильну перевірку доступу можна отримати доступ до чужих даних, зокрема підглянути пароль або іншу конфіденційну інформацію.

🧠 Що демонструється
• як виникає Broken Access Control
• як атакуючий може обійти перевірку прав доступу
• як отримати чутливі дані іншого користувача
• чому це одна з найкритичніших OWASP-вразливостей

https://www.youtube.com/watch?v=ezA5kRJR9K0
  • ❤ 18
Post #1703 2.37K
Dublin Traceroute
Це інструмент для аналізу мережевих маршрутів, який:
• правильно працює у multi-path мережах
• може виявляти NAT
• показує всі можливі шляхи пакетів

Тобто він значно точніше відображає реальну топологію мережі.

⚙️ Що робить
✔ визначає всі можливі маршрути
✔ виявляє NAT (наприклад CGNAT у провайдера)
✔ експортує результати у JSON
✔ дозволяє будувати графи маршрутів
✔ має CLI, C++ library і Python bindings

🛠️ Де це корисно
🔹 мережевий аналіз
🔹 troubleshooting routing проблем
🔹 дослідження інтернет-топології
🔹 DevOps / SRE
🔹 security / network research

https://github.com/insomniacslk/dublin-traceroute
  • ❤ 7
  • 👍 3
Post #1702 2.91K
SafePilot — AI-асистент, який реально виконує задачі (і робить це безпечніше)

Це open-source проєкт, який перетворює AI з “чат-бота” у інструмент автоматизації реальних дій: задачі, інтеграції, workflow та виконання команд.

Він не просто відповідає на питання — він може виконувати роботу.

Наприклад:
• створити задачу
• оновити документ
• зробити запит до API
• виконати workflow

Підтримуються інтеграції:
• Slack
• GitHub
• Notion
• Jira
• Linear
• Todoist
• Telegram
• Brave Search
• Weather API

https://github.com/3DCF-Labs/safepilot

Дока - https://safepilot.dev/#configuration-guide
GitHub GitHub - 3DCF-Labs/safepilot: AI assistant that executes real work, safely. AI assistant that executes real work, safely. Contribute to 3DCF-Labs/safepilot development by creating an account on GitHub.
  • 👍 10
Post #1698 2.92K
Більшість з нас користується Google Chrome. Але не всі вкурсі про ці функції. Ось поради:

1) Для видалення сесії з сумнівних ресурсів https://myaccount.google.com/data-and-privacy в розділі Сторонні додатки й сервіси.

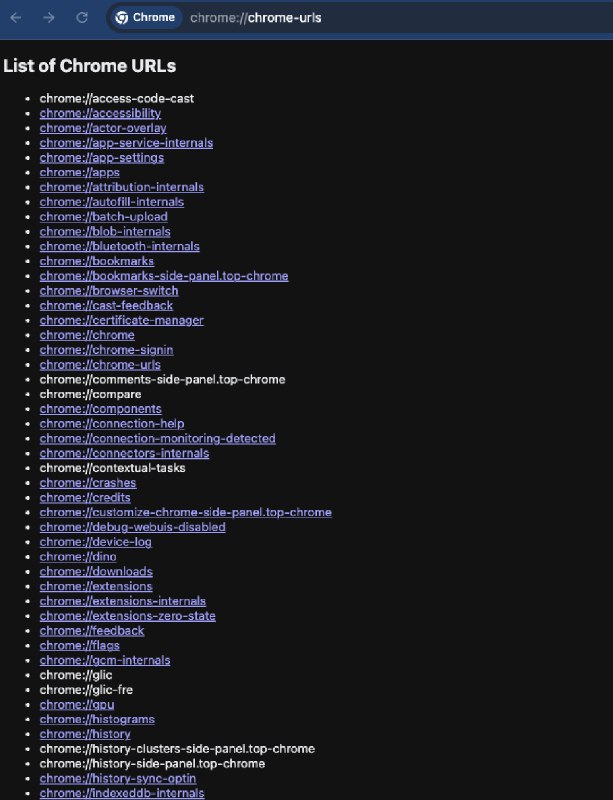
2) якщо ви хочете подивитись список всіх адрес хрома, щоб більше розібратись і налаштувати chrome://chrome-urls/

3) покращити швидкість завантаження файлів в Chrome можна за допомогою функції збільшення потоків chrome://flags/#enable-parallel-downloading, навпроти Parallel downloading вибираємо значення Enable, тиснемо Relaunch.

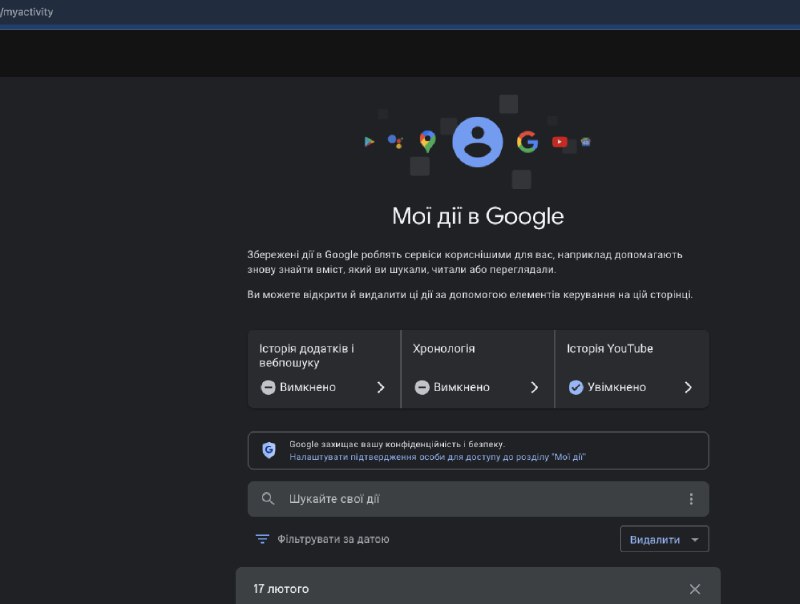
4) щоб повністю видалити історії веб-перегляду в хром. https://myactivity.google.com/myactivity, тут за весь час існування акаунту ваша історія.

5) продали пристрій але не вийшли з нього? не біда це можна зробити тут https://myaccount.google.com/security, деактивуйте свою учотку негайно на тих пристроях яких у вас вже нема.
  • ❤ 17
  • 👍 14
Post #1694 2.51K
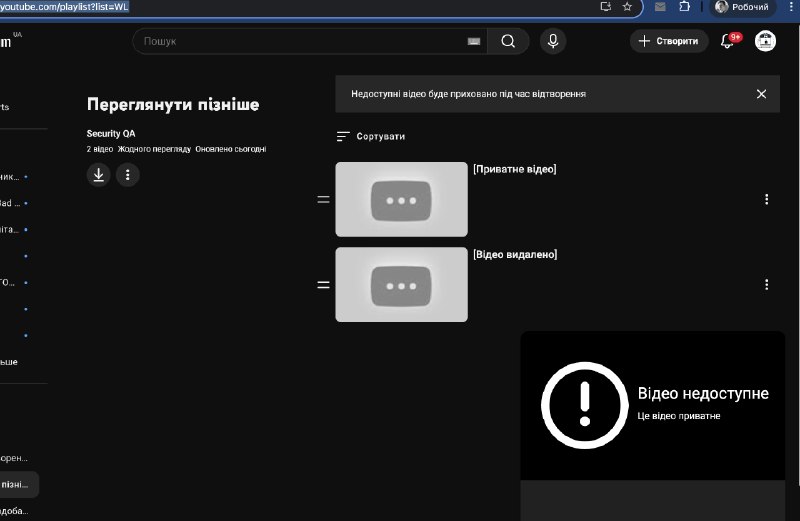
🎬 Як знайти видалені або приватні відео з YouTube-плейлистів

У тебе в плейлисті є “Відео недоступне”?
І ти навіть не пам’ятаєш, що там було?

Є простий спосіб дізнатись 👇

🔎 Quite a Playlist або findyoutubevideo— сервіс, який дозволяє відновити інформацію про видалені або приватні відео у YouTube-плейлистах.

Якщо у плейлисті з’являється слот:
“This video is unavailable” і як же мене бісили такі відоси в плей лісті))) Але круто що є рішення глянути що то було.

Берете урл того відео що не відкривається закидуєте або в цей або в інший сервіс і воля, у вас доступ до того відео. А далі думайте чи вадаляти його.

Сервіс 1 - https://quiteaplaylist.com/
Сервіс 2 - https://findyoutubevideo.thetechrobo.ca/
  • ❤ 22
  • 🔥 3
Post #1692 2.51K
Sandboxie Plus — запуск програм у безпечній “пісочниці” на Windows

Це інструмент, який дозволяє запускати програми ізольовано від системи, щоб запобігти небажаним змінам, витоку даних або впливу шкідливого коду.

Дає можливість:

✔ запускати програми в “пісочниці”
✔ ізолювати браузери, інсталятори, невідомі exe
✔ тестувати підозрілі файли без ризику для ОС
✔ видаляти всі сліди після завершення сеансу

Це просто, зручно і ефективно для базового захисту й тестування.

https://github.com/sandboxie-plus/Sandboxie
  • ❤ 9
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →