
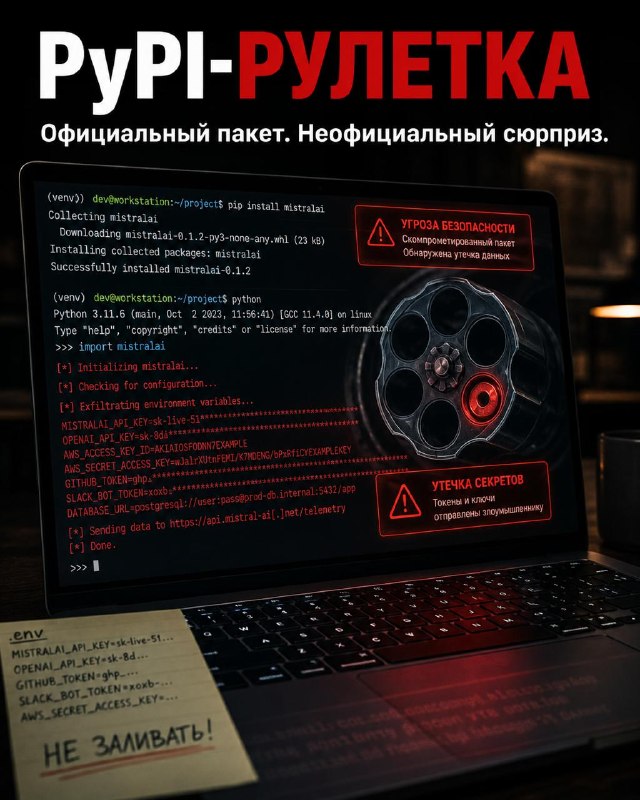
⚡️ Вредонос в PyPI превратил установку пакета в русскую рулетку
Microsoft расследует взлом популярного Python-пакета mistralai - официального клиента для работы с моделями Mistral AI.
По данным исследователей, злоумышленники внедрили вредонос прямо в библиотеку. Самое неприятное - код срабатывал уже при обычном import и пытался красть данные из окружения.
Но дальше история становится совсем абсурдной.
Вредонос проверял язык и регион системы, обходил русскоязычные окружения и включал геозависимую «лотерею» для остальных. Для некоторых стран поведение было особенно жёстким: с вероятностью 1 к 6 он мог запустить разрушительную команду удаления файлов.
В X после этого начали шутить, что лучший security-патч года - русский языковой пакет.
Шутки шутками, но кейс неприятный: это был не случайный левый пакет с тремя скачиваниями, а клиент для популярного AI-сервиса. То есть supply chain-атаки уже давно бьют не только по npm-мусору, а по нормальным инструментам, которые разработчики ставят почти на автомате.
Вывод простой: даже официальный пакет сегодня не гарантия безопасности.
Проверяйте версии, lock-файлы, хеши, changelog и окружение, где ставите зависимости. Особенно если это AI SDK, который по умолчанию получает доступ к токенам, ключам и рабочим данным.
https://x.com/lauriewired/status/2054231467744760131?s=46
Post #5509
6.77K
- 😱 16
- ❤ 6
- 👍 4
- 🔥 4
- 😁 2