
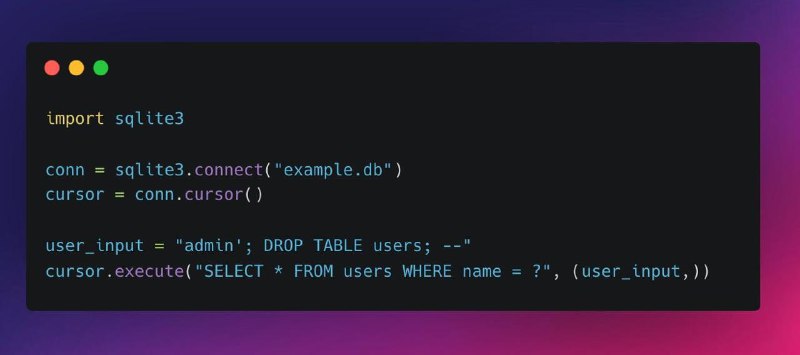
Безопасная подстановка значений в SQL — не через f-строки!
Никогда не вставляй пользовательские данные напрямую в SQL-запросы. Используй параметризацию — это защищает от SQL-инъекций и делает код надёжнее.
Разъяснивший Python
Post #3644
422
- 💯 1