
😱 Как работают наиболее популярные механизмы аутентификации?
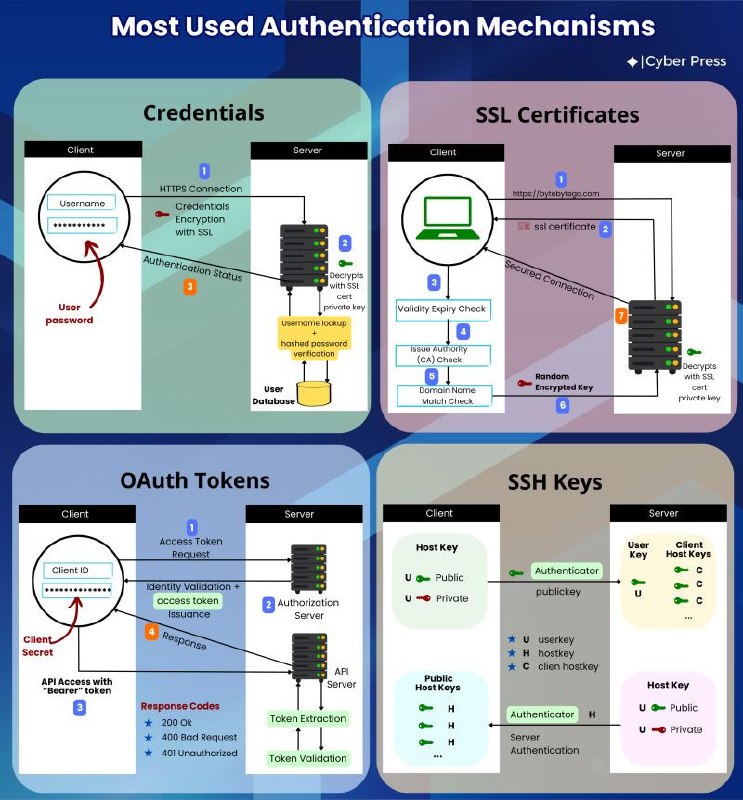
Разбираем 4 самых популярных способа + картинка, как вы любите
👨💻 Когда ты вводишь логин/пароль, используешь SSH или OAuth — под капотом происходит цепочка из обмена ключами, токенами и зашифрованными приветствиями.
Короткий и понятный разбор:
🔐 1. Credentials (логин + пароль)
Самый привычный способ:
➡️ Пароль шифруется через SSL.
➡️ Сервер расшифровывает и сверяет с хешем в базе.
➡️ Возвращает статус.
*Классика, но уязвима при слабых паролях и без MFA.
🖱 2. SSL-сертификаты
➡️ Клиенту отправляется сертификат.
➡️ Проверяется срок действия, авторитет ЦА и домен.
➡️ Если всё ок, генерируется ключ сессии.
*Надёжно, особенно для защищённых соединений (HTTPS).
💬 3. OAuth Tokens
➡️ Клиент запрашивает токен у авторизационного сервера.
➡️ Получает временный ключ доступа к API.
➡️ Сервер валидирует токен при каждом запросе.
*Маст-хэв для работы с внешними API, OAuth 2.0 рулит.
🔑 4. SSH Keys
➡️ Использует пару публичный/приватный ключ.
➡️ Клиент и сервер обмениваются хешами для проверки.
➡️ Доступ разрешается без ввода пароля.
*Безопасно, удобно и идеально для DevOps.
📊Современные приложения часто комбинируют эти механизмы для повышения безопасности.
#doc #cheatsheet
Post #6685
15.3K
- 👍 53
- 🔥 10
- ❤ 6