
Один из самых популярных инструментов для реверса – программа IDA Pro от компании Hex-Rays. Наши эксперты из команды GREAT много лет использовали этот инструмент для анализа вредоносного ПО. И даже разработали собственный плагин hrtng, который значительно расширяет функционал IDA Pro – особенно в части анализа таких образцов, где используется обфускация и шифрование.
И теперь коллеги выложили свой плагин на Гитхабе, так что все желающие могут им пользоваться.
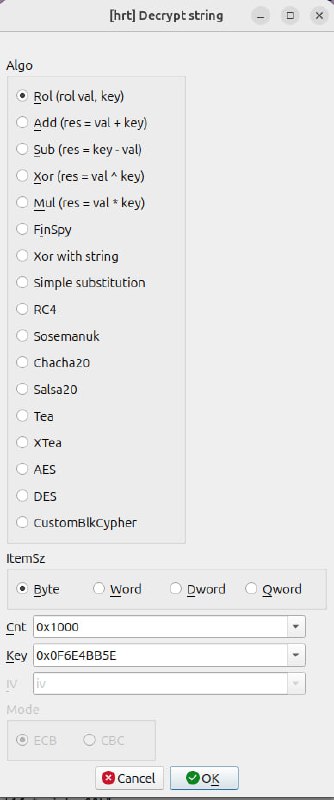
А как работает эта тулза, можно посмотреть на примере реверса хитрого вредоноса FinSpy. В этой истории плагин hrtng используется для расшифровки шеллкодов, для поиска хэшей имён API-функций в декомпилированном коде, с последующим восстановлением имён API-вызовов, а также для декомпиляции обфусцированного кода.
Post #72
3K
- 👍 25
- ❤ 4
- 🤨 3