
Большинство ИБ-экспертов с удовольствием применяют фреймворк MITRE ATT&CK в семейных отношениях (Initial Access, Defense Evasion, Command&Control) и на работе. Но Матрица большая, и у каждого Нео возникают вопросы: как её всю покрыть, и надо ли всю, и с чего начать, и с какой скоростью и с какой глубиной покрывать?
О том, как приоритизировать эти задачи, мы расскажем в отдельной статье и на вебинаре. А сейчас – основные полезные идеи.
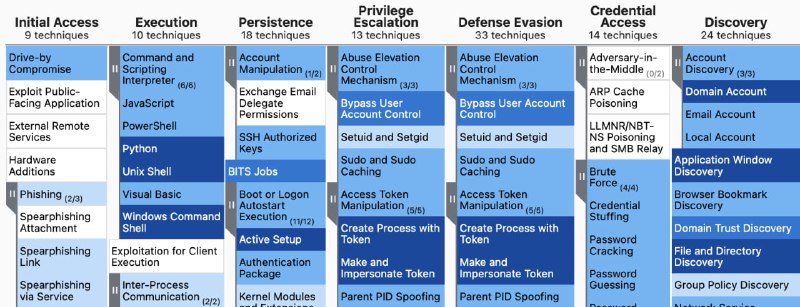
Чтобы измерить ваш уровень ATT&CK-успеха и его неминуемый будущий рост, нужно сначала все записать и посчитать. Например, ваш SOC может автоматизировать оценку источников данных и покрытия по техникам MITRE в вашей организации, используя инструмент DeTT&CT. А затем полученные данные можно визуализировать с помощью MITRE ATT&CK Navigator: он покажет, какие техники ваш SOC может обнаружить при текущем наборе источников данных. Пример – на скриншоте выше. Закрашенное – это ваши возможности по детектированию, а незакрашенное – возможности для неизбежного личностного роста.
А когда вы понимаете эти возможности в комбинации с актуальными угрозами (ваш threat intelligence, ну или просто возьмите рансомвару для начала), то можете сформировать приоритеты разработки детектов, на основе уже посчитанных параметров visibility_score и attacker_score:
(1) Самые релевантные и критичные техники MITRE (из вашего TI), для детектирования которых ничего не нужно менять в ваших подходах журналирования.
(2) Критичные техники, но для их детектирования необходимо добавить логов, написать коннекторов и прочее.
(3) Менее популярные техники с уже готовыми журналами.
Более подробно о том, как формировать и приоритизировать бэклог разработки детектов по MITRE, мы расскажем на вебинаре, который пройдёт 9 июля в 16:00 МСК на платформе BrightTalk (после будет и статья): https://kas.pr/o1os
Post #43
4.13K
- 👍 16