
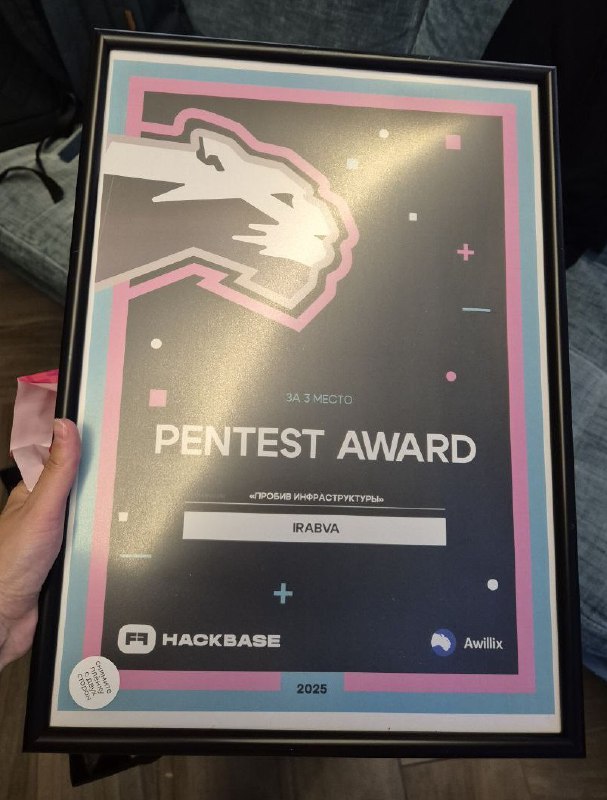
На прошлой неделе состоялось награждение победителей премии Pentest Awards. Поздравляем нашу коллегу Ирину Беляеву, которая получила третье место в номинации "Пробив инфраструктуры"! А теперь краткий пересказ проекта Ирины – как через принтер в переговорке удалось добраться до промышленной системы управления:
– Подключившись к сети в переговорной комнате в офисе Заказчика и прослушав сетевой трафик, мы обнаружили, что используется NAC. Использовав MAC-адрес ближайшего принтера, смогли получить доступ к локальной сети – и после сканирования обнаружили, что доступны только принтеры, сканеры и несколько портов на контроллерах домена.
– Проэксплуатировав известные уязвимости, в том числе уязвимость удаленного исполнения кода, в веб-интерфейсе Scan2Net, мы получили учетную запись доменного пользователя – и с помощью этой учетной записи провели атаку PetitPotam. А так как контроллер поддерживал аутентификацию по протоколу NetNTLMv1, удалось провести ещё и успешную атаку NTLM Relay на контроллеры домена и получить привилегии администратора домена.
– Затем, используя контроллер домена как прокси-сервер, мы снова провели разведку и нашли уязвимый TeamCity. С помощью публичного эксплойта получили админский доступ в веб-интерфейс и создали резервную копию единственного проекта, в настройках которого было задано множество переменных окружения. Для шифрования секретов использовался ключ по умолчанию, и мы смогли получить из резервной копии учетные данные и API-ключи для нескольких сервисов, приватный ssh-ключ и пароль для него. Среди секретов были и учетные данные для Cisco ISE API.
– Потратив некоторое время на чтение документации и обращения к API, мы обратили внимание на группу эндпоинтов, название которой навело на мысль, что для эндпоинтов в этой группе используется тип аутентификации MAC Authentication Bypass, и в что этой группе есть устройства администраторов. Задали своему сетевому интерфейсу один из MAC-адресов из этой группы и получили неограниченный доступ в сеть, в том числе к сетевой доступ сегментам АСУ ТП.
Красным командам эта история будет полезна как подсказка для аналогичного пробива, а синим командам стоит подглядеть, на что обратить внимание для детекта таких атак.
Post #103
2.44K
- 🔥 45
- 👏 18
- 🎉 9
- ❤🔥 6
- ❤ 2
- 👍 1