
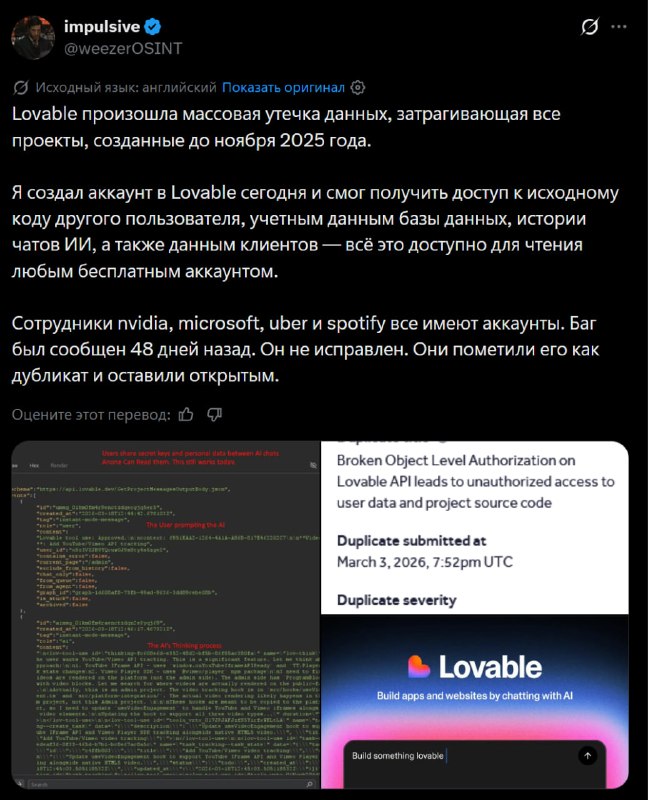
Генератор сайтов Lovable столкнулся с новой утечкой: в интернет могли попасть личные данные пользователей, чаты и исходный код всех проектов, созданных до ноября 2025 года. Компания, чьими услугами пользуются Uber, Zendesk и Deutsche Telekom, больше месяца игнорировала сообщения об уязвимости.
По словам "белого хакера", нашедшего ошибку, ему хватило пяти API-запросов, чтобы получить доступ к профилю другого пользователя, а уже через него извлечь доступы к базе данных. Тушить пожар прибежала пиар-команда Lovable, но что-то пошло не так.
В компании сначала заявили, что проблема коснулась только пользователей с «публичными настройками видимости». Затем схватились за голову: степень открытости в документации не была описана достаточно прозрачно, да и доступность отдельных элементов менялась со временем.
«Публичный проект означал, что весь проект, включая чат и код, был общедоступным. Со временем мы поняли, что это сбивает с толку. Многие пользователи думали, что слово "публичный" означает, что другие могут видеть их опубликованное приложение, а не чат в неопубликованном проекте. Это вполне логично», — поделились откровением в в компании.
Одумавшись, в Lovable сначала закрыли публичный доступ для корпоратов (в мае), а к декабрю дошли и до free tier. А то, что нашли сейчас — это ошибка в бэкенде, куда затесался старый API-доступ. Сообщение о уязвимости вообще затерялось у партнёров из HackerOne. И разбираться в этом начали только с понедельника.
Самое смешное, что год назад тот же Lovable несколько месяцев подряд генерировал сайты с критической уязвимостью. Стартаперы забыли настроить СУБД, из-за чего хакеры могли получить доступ к данным сразу 170 веб-приложений. Впрочем, инвесторов скандал не смутил: к концу года оценка компании достигла $6,6 млрд.
@anti_agi