TGViewer
Channel Public Channel
Dephaze

Dephaze

@ptdephaze

Говорим и пишем, как в Positive Technologies делаем продукт для автоматического тестирования на проникновение внутренней инфраструктуры
Чат @dephazechat
Subscribers
688
Photos
17
Videos
3
Links
29
Recent Posts 20 shown
Post #51 231
Инструментов для автоматической оценки защищенности становится все больше, и понять, чем они отличаются друг от друга, не всегда просто.

В эфире AM Live вместе с экспертами рынка разбирались, что именно сегодня можно автоматизировать в оценке защищенности, какие задачи решают разные классы инструментов и как они дополняют привычные способы проверки.

Заодно поговорили про PT Dephaze 🥷 — чем он отличается от других решений и где может быть полезен.

Если удобнее читать, основные мысли собрали в статье по итогам эфира.
  • 🔥 6
  • 👍 3
  • ⚡ 2
Post #50 384
В SecPost рассказали, как «Тензор» — разработчик экосистемы Saby (ранее «СБИС») — внедрил PT Dephaze.

Раньше значимые сегменты инфраструктуры проверяла собственная команда пентестеров. В среднем за пять дней специалисты успевали глубоко проработать несколько векторов атак, но проверить вручную все возможные пути проникновения за это время сложно.

Поэтому часть задач передали PT Dephaze. Теперь за те же пять дней рабочие устройства сотрудников и контроллеры доменов проходят автоматическую проверку по 100+ техникам компрометации.

А еще в материале — зачем вообще понадобилась автоматизация, как выбирали решение и что изменилось после внедрения.
  • 🔥 14
  • 👍 10
  • ⚡ 6
Post #49 516
⚡️ Новый релиз PT Dephaze

Недавно вышло обновление: добавили локальную LLM, которая анализирует сетевые папки и находит в документах потенциальные логины и пароли — без передачи данных третьим лицам.

Также расширили атаки на Unix- и Linux-инфраструктуры и добавили поддержку служб каталогов на базе FreeIPA.

Больше деталей тут, а если хотите увидеть PT Dephaze в работе или задать вопросы — приходите на демо.
  • 🔥 10
  • ⚡ 5
  • 👍 3
  • 🏆 2
Post #48 464
27 августа прошел вебинар «Ваш личный хакер: как изменился PT Dephaze»

На встрече обсудили, почему регулярная оценка защищенности становится новой нормой для компаний и какие возможности появились за последние полгода в PT Dephaze 🥷

Запись уже доступна. Найти ее можно здесь или в почте — если вы регистрировались на вебинар.
  • 👍 10
  • 🤝 2
  • 🥰 1
Post #47 489
Подвели итоги Pentest Award 2026 — рассказываем про кейсы наших экспертов 🏆

Pentest Award — важное событие для offensive-комьюнити: здесь отмечают сильные исследования и практики, которые помогают по-новому смотреть на современные атаки и защиту от них.

По итогам премии кейс экспертов PT Dephaze 🥷 — Олега Лабынцева и Влада Дриева из отдела наступательной безопасности экспертного центра безопасности (PT ESC) Positive Technologies — занял первое место в номинации Kill Chain, а еще один кейс Олега вошел в топ-10.

Подробнее о кейсах ⬇️

🥇 Первое место — кейс Олега и Влада. На старте у экспертов был только один домен-лендинг и формат total black box. В результате длинной цепочки из множества небольших, но важных шагов им удалось получить контроль практически над всей инфраструктурой с ключевыми сервисами, рядом узлов вне доменной инфраструктуры, а также двумя доменами Active Directory. При этом весь сценарий реализовали без социальной инженерии — за счет глубокого погружения в инфраструктуру и бизнес-процессы организации.

🔥 Еще один кейс Олега вошел в топ-10. Здесь исходной точкой тоже был только основной домен-лендинг на внешнем периметре. В ходе проекта удалось проникнуть во внутреннюю инфраструктуру и скомпрометировать несколько критичных для бизнеса сервисов. Отдельно кейс показал, какую роль даже при выстроенной защите может сыграть человеческий фактор.


Для нас такие результаты — хороший способ сверить собственные подходы с сильнейшими практиками offensive-комьюнити и показать, из каких цепочек, решений и нестандартных находок складывается современный пентест.
  • 🔥 22
  • ⚡ 8
  • 👍 6
Post #45 522
Скоро начинаем вебинар — сегодня в 14 мск!

Регистрация тут
  • 🔥 3
  • ⚡ 2
Post #44 798
Привет! На следующей неделе (27 августа в 14:00) пройдет вебинар, где я расскажу про то, как изменился продукт в 2026 году.

О чем:
1. Как наши клиенты применяют продукт, как встроили это в свои процессы оценки защищенности
2. Про обновления и планы
3. Посмотрим на продукт в действии

Регистрация
Ptsecurity Ваш личный хакер: новые возможности PT Dephaze — вебинар Вебинар о новых возможностях PT Dephaze. Покажем автопентест Windows- и Linux-инфраструктур, регулярную оценку защищенности и сравним подход со сканерами, BAS и ручным пентестом.
  • 🔥 7
  • ⚡ 5
  • 👍 1
Post #43 705

Forwarded from Positive Technologies

Вы наверняка слышали про уголь

Это такая штука, которой отапливают дома, питают производства и периодически напоминают, что человечество все еще любит жечь древние растения 😐

А есть компания «Русский Уголь» — она добывает уголь в Амурской области, Хакасии, Красноярском крае, Кузбассе и поставляет его в 60 регионов страны и на экспорт.

То есть угля там много. А еще там много серверов, компьютеров, систем и бизнес-процессов. Потому что даже уголь в XXI веке сам себя не добудет и не доставит.

И все эти процессы очень желательно не ломать. Особенно злоумышленникам.

Поэтому «Русский Уголь» использует PT Dephaze 😈

Это наш автопентест для оценки защищенности. Он действует как хакер — только работает на вашей стороне и под полным контролем.

Инструмент проверяет внутреннюю инфраструктуру компании, ищет возможные пути атак, доказывает, какими уязвимостями или ошибочными настройками можно воспользоваться, оценивает эффективность средств защиты — и показывает, что именно стоит исправить, прежде чем это найдет кто-то менее дружелюбный.

За последний год с его помощью «Русский Уголь» провел более 20 автоматизированных проверок. И схема работы оказалась удивительно простой:

нашли проблему → исправили проблему → все (после важных обновлений запустили снова)

Раньше такие проверки проводили вручную внешними специалистами примерно раз в год. Теперь компания делает это чаще и своими силами, отслеживая изменения внутри инфраструктуры и их влияние на безопасность.

А зачем? 🧐

По нашим данным, на топливно-энергетический комплекс приходится 22% всех атак на промышленность — это много.

И полезно заранее проверять, насколько ваш бизнес может стать легкой мишенью для атаки (как у нас любят напоминать: чтобы спастись от медведя — достаточно бежать не последним).

Злоумышленники обычно не предупреждают, когда придут. А так — вы сами позвали хакера в гости и сидите защищенные и довольные ☕️

Официальные длинные подробности про эту историю успеха — тут.

#PTDephaze
@Positive_Technologies
  • 🔥 14
  • 👍 6
  • 🤝 2
  • 💩 1
  • 🏆 1
Post #42 875
Премия Pentest Award — это не просто крутая движуха для offensive-специалистов, но и огромная ценность для нас в PT Dephaze.

Почему это важно? Мы внимательно следим за исследованиями комьюнити, которые подсвечивает премия. Для нас это мощный источник своих идей и новых векторов: лучшие практики и свежие техники из этих исследований сразу попадают в наше поле зрения, помогая делать атаки в продукте всегда актуальными и максимально приближенными к реальности.

Кстати, до 12 июля можно подать заявку в номинациях Kill Chain, Системный взл*м (Web & Logic), Device, Out of Scope и AI
award.awillix.ru Ежегодная премия для пентестеров 2026 Pentest award 2026
  • 🏆 6
  • 👍 4
  • 🤝 2
Post #41 785

Forwarded from Positive Technologies

В PT Dephaze появились новые векторы атак 🗡

Мы добавили в наш продукт для автопентеста внутренней инфраструктуры сценарии реальных атак на продукты Microsoft, а также поддержку пользовательских словарей паролей.

Рассказываем, зачем это нужно:

1️⃣ Обновленная версия безопасно проводит киберразведку систем на Windows и, действуя как настоящий злоумышленник, показывает, как можно похитить сессии привилегированных пользователей (учетных записей с расширенными правами доступа).

2️⃣ Добавлены новые техники атак на Active Directory (систему управления пользователями, устройствами и доступами в корпоративной сети). Продукт может получать хеши паролей через NTP (протокол синхронизации времени) и повышать привилегии через инфраструктуру сертификатов Microsoft. Если в ходе тестирования удается захватить домен, это указывает на серьезные ошибки конфигурации.

3️⃣ Теперь можно проверять защищенность системы управления устройствами Microsoft (SCCM). Уязвимость CVE-2024-43468, обнаруженная в прошлом году, позволяла неподтвержденному пользователю получить полный контроль над системой и загрузить вредоносное ПО. Несмотря на то, что исправления уже выпущены, в компании может использоваться уязвимая версия SCCM — PT Dephaze это покажет.

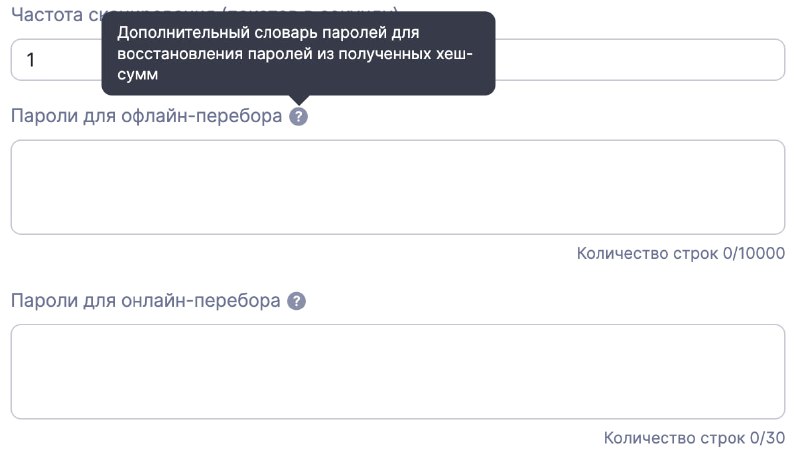
4️⃣ Добавили возможность загружать собственные словари паролей — например, из утечек или с популярными комбинациями. Благодаря этому тестирование методом подбора учетных данных становится более приближенным к реальным условиям конкретной компании. Продукт использует словари для перебора хешей и проверки доступов по протоколам SMB (сетевой доступ к файлам), SSH (удаленный доступ к серверам), RDP (подключение к рабочему столу) и многим другим.

5️⃣ Появилась функция согласования расширения области тестирования. Она нужна для дополнительных целей, которые PT Dephaze может определить самостоятельно, но далее потребуется ваше подтверждение. Это делает работу продукта более прозрачной, а автопентесты — более управляемыми.

😈 Узнать больше о PT Dephaze можно на нашем сайте.

#PTDephaze
@Positive_Technologies
  • 🔥 13
  • 👍 4
  • 🤝 3
Post #40 1.29K
😇😇😇

Детально рассказали про всю цепочку действий от разведки, эксплуатации уязвимости в Kyocera, дальнейшие горизонтальные перемещения, повышение привилегий через центр сертификации и финальный DCsync

Прочитать тут: https://habr.com/ru/companies/pt/articles/1023256/
  • 🔥 14
  • 👍 5
  • ⚡ 3
Post #39 1K
Специальный мас-КОТ.

Как вам?
  • 🥰 16
  • 🔥 13
  • ⚡ 3
  • 👍 3
Post #38 1.07K
Правильное переиспользование найденных нами паролейключ к классным результатам продукта. И это включает в себя много разных вопросов, на которые нам пришлось ответить при разработке:
Что делать, когда обнаружены одинаковые логины, но разные пароли?
Где проверять обнаруженную учетную запись, чтобы не заблокировать ее в домене?
Как соотнести учетки, где в качестве секрета получили тикет, NTLMv2 и пароль в открытом виде?
Как разделять локальных и доменных пользователей с одинаковыми логинами?

А возможность расширить словари, чтобы проверить как IT любит устанавливать свой любимый P@sSw0rD на все сервисы появится в следующей версии: 2026.1.0.0, которая выйдет в конце апреля
  • 🔥 10
  • 👍 1
Post #35 1.4K
Скоро начинаем вебинар!

Регистрация тут
  • 🔥 7
Post #34 1.48K
12 февраля покажем лайфхаки Дефейза!😇😇

12 февраля в 12:00 пройдет вебинар Live Hack Show с реал-тайм атаками на инфраструктуру с помощью Дефейза! Расскажем, что нового появилось, технические тонкости работы каждой атаки, почему очередность добавления такая, а не другая.

Чтобы не пропустить надо зарегистрироваться
  • 🔥 12
  • 🏆 4
  • 👍 1
Post #33 1.41K
Безусловно ключевое в продукте — качество и безопасность поставляемых нами атак. Казалось бы, что весь инструментарий уже придуман и делать "реальные" атаки не так сложно, но на самом деле сложно 🙃

Наши эксперты на Хабре рассказали, как мы выбираем инструменты, как тестируем их и как, иногда, приходится дорабатывать для добавления в PT Dephaze
  • 🔥 19
  • 🍾 3
  • 🤝 3
Post #31 1.38K
Older posts →

About this channel

How can I read @ptdephaze without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Dephaze: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Dephaze have?
Dephaze (@ptdephaze) has 688 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Dephaze know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →