Post #2756
6.26K May 21, 2026, 23:52 UTC Project X Channel “snell v5 的 QUIC Proxy 只会对 QUIC Handshake 数据包进行强加密,以保护 SNI 和目标主机名,同时进行鉴权。后续的所有 QUIC 数据包,由于本身已经被 QUIC 强加密,将直接以裸包进行转发,大幅降低了不必要的加解密开销。同时由于未引入额外字节,不会影响 QUIC 的 PMTU 探测。” 听上去是不是很像xtls😂 “此外,XTLS 将 TLS 从传统的端到端数据保护层重新定位为一种会话引导机制,把原本由标准协议层提供的完整性保障,部分转移到应用自行定义的数据路径之上。这种跨层设计虽然带来了某些特性,但降低了安全边界的可验证性。”说是
Post #2755
6.85K May 21, 2026, 23:48 UTC
Forwarded from Rackj
“snell v5 的 QUIC Proxy 只会对 QUIC Handshake 数据包进行强加密,以保护 SNI 和目标主机名,同时进行鉴权。后续的所有 QUIC 数据包,由于本身已经被 QUIC 强加密,将直接以裸包进行转发,大幅降低了不必要的加解密开销。同时由于未引入额外字节,不会影响 QUIC 的 PMTU 探测。” 听上去是不是很像xtls😂
Post #2754
6.79K May 21, 2026, 21:56 UTC Project X Channel 🔨 1 new commit to mihomo:Alpha: 52edebd: feat: add snell version 4/5 outbound and inbound (#2817) by xream 不是,垃圾协议,软件也垃圾,作者更垃圾,也值得逆向吗?
Post #2752
8.35K May 20, 2026, 18:35 UTC 你说什么 完了 退休了 以后佛系了 别人接手 Surge 后加什么协议可能就完全看市场了,也算是下了台阶,但看了几个群的聊天记录都没人分析为什么是这个时间点,可能国内愈演愈烈的大环境以后不能实名开发翻墙软件了,被有关部门通气退休了
Post #2751
6.96K May 20, 2026, 18:18 UTC Project X 早点说能用来免流 免流佬说不定早就写出来了 现在流量这么便宜,每个月都用不完,感觉免流没必要吧,还会吃官司 建议不要针对国内的服务搞这种,人家起诉很方便,搞国外的顶多封号
Post #2749
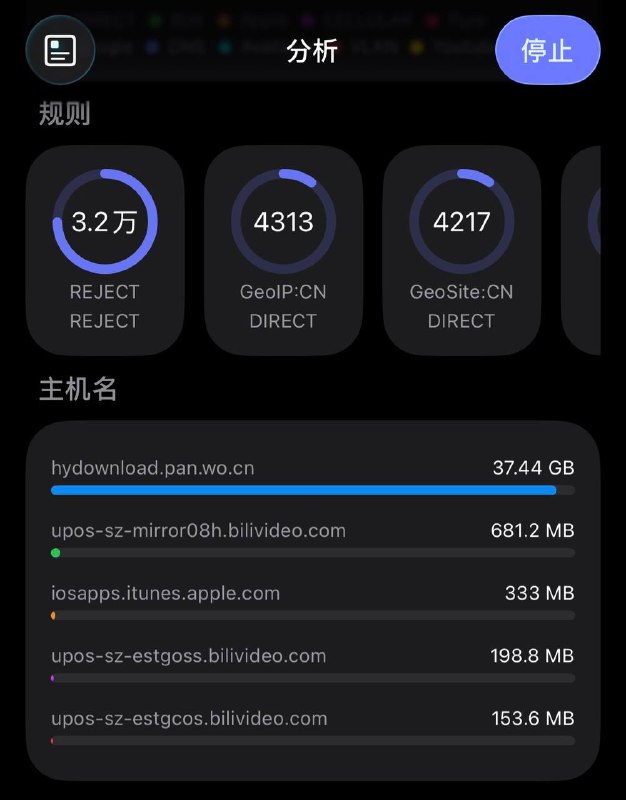
6.26K May 20, 2026, 17:42 UTC Project X Channel 参考了r佬xdrive的思路捣鼓出来的 时代进步了,正版 XDRIVE 都还没出,就已经有各种各样的偷跑版了
Post #2747
5.75K May 20, 2026, 17:35 UTC
Forwarded from ㅤㅤ
我肯定没优化到极限,正常网页感觉有一点慢,但是下载还行
Post #2745
6.19K May 20, 2026, 17:35 UTC
Forwarded from GHOST ZXVF
Project X Channel 不是,对端是100%纯正的联通云盘,从ip上就是 卧槽 这是啥原理
Post #2743
6.02K May 20, 2026, 17:35 UTC
Forwarded from GHOST ZXVF
Project X Channel 神秘方法进行完全合规的免流(bushi) 混淆host免流么
Post #2741
6.65K May 20, 2026, 17:31 UTC
Forwarded from BlackRainbow
现在越严打翻墙,那些叛逆大学生就越多,各个都是潜在的rprx。而且有大把时间研究各种技术,未来的rprx会成为类似克隆人军团的存在
Post #2739
9.29K May 17, 2026, 11:22 UTC Project X 我就是看到这些消息,突然想起来前两年自己的一台笔记本放在麦当劳里的一张餐桌上被人偷走了,后面想着硬盘加密反正开着就也无所谓了没去报警,tm好了,曝出这个漏洞,那现在我又不可能再去报警,调当时的餐厅监控就更不可能了,主要上面备份了我几年的icloud照片来着,里面存着的都是的个人照片,我怕小偷一直没格机,之后会有什么麻烦找到我😢 对称 PSK 加密流量,结果未来某一天 PSK 泄露了的精神状态 be like ↑