TGViewer
Channel Public Channel
Про100ИТ

Про100ИТ

@pro100itru

Телеграм канал про ИТ
Subscribers
1.78K
Photos
489
Videos
87
Links
532

Showing posts older than #625 · Back to latest

Older Posts 19 shown
Post #624 42
Как работают Kubernetes Services: управление трафиком с помощью iptables

В статье на примере приложения Podinfo показывается, как Kubernetes с помощью iptables управляет трафиком, предназначенным для этого приложения. Вместе с автором вы развернёте Podinfo, включите трейсинг iptables и проанализируете его вывод. Это поможет разобраться в сетевой инфраструктуре кластера и понять, как работают Kubernetes Services.

https://habr.com/ru/companies/flant/articles/856944/

#kubernetes

📲 Подписывайся на канал 👉 @PRO100ITru
Post #623 36
🏴‍☠️ Эволюция шифропанков, как магия Zero-Knowledge меняет интернет.

На фоне мирового закручивания гаек и внедрения авторизации по паспорту, хочется немного оффтопнуть о тех, кто пишет код для цифрового сопротивления. О шифропанках.

В 90-е и ранние нулевые отечественные шифропанки были эдакими ИТ-романтиками. Студенты-технари компилили PGP-ключи, поднимали анонимные ремейлеры, читали манифест Тимоти Мэя и искренне верили, что математика сделает мир свободным 😰

К осени 2026 года, когда товарищ майор обложил рунет ТСПУ, а нейросети корпораций парсят каждый клик, романтика умерла. Современный махровый шифропанк - это суровый, загнанный в угол инженер-параноик, для которого криптография превратилась из хобби в базовый инстинкт выживания.

Клирнет панки покинули. В публичных ТГ-каналах сидят только нормисы и товарищ майор. Истинный андеграунд ушел на собственные изолированные сервера Matrix, децентрализованные релеи протокола Nostr и в I2P, который невозможно заблокировать по IP-адресам. Там они пишут (+GitHub) обфускаторы трафика, кастомные ядра, смарт-контракты, одним глазом наблюдая за всем этим цирком в клирнете.

Корпоративный и гос-ИИ поднатаскался в слежке... он в реальном времени жрет тонны логов, склеивая наши куки, транзакции и геолокацию в профиль. Единственный способ ослепить Скайнет - скармливать ему пустоту через святой грааль ZK (Zero-Knowledge Proofs) aka через математику доказательств с нулевым разглашением. Это криптографическая магия, позволяющая математически доказать факт, не раскрывая сами данные.

Гугл уже пытается это монополизировать... корпорация добра активно тащит ZK-доказательства в движок Хрома и в Андроид. Они продают это под соусом Privacy Sandbox... мол, мы больше не отправляем ваши куки на сервера, мы делаем ZK-вычисления локально на вашем девайсе 🏥. Звучит волшебно, но по факту Гугл просто монополизирует приватность. Они становятся единственным судьей, который решает, правильное ли ZK-доказательство сгенерировал хром или андроид. ИИ Гугла продолжит скармливать таргет, просто теперь всё это происходит в защищенном анклаве, куда юзверю доступ закрыт... по понятным причинам 🤑

🗑 Немножко про ZK-крипту, которая укаталась на 95+% и превратилась в скам для хомяков. Для многих криптанов это была реально главная технологическая трагедия последних лет. Сами по себе ZK-Rollups для масштабирования Эфира - это чистый шедевр архитектуры, технологии будущего, все дела. Но вот токены этих проектов получились просто лютой скаминой.

Фонды нашли идеальную схему нагрева толпы:
🟢Они берут ZK-математику и создают проект.
🟢Заливают на биржи всего 5% токенов (создавая дефицит), раздувая общую оценку проекта до неприличных сумм.
🟢Хитрые крипто-инфлы с ютуба начинают орать... "покупайте, это технология будущего!"
🟢Подписчики скупают токены по конским ценам.
🟢В этот момент у фондов и разрабов наступают разлоки, и они сливают свои монеты о головы хомяков, укатывая цену токенов. А люди продолжают усредняться 😬

При этом сам токен в ZK-сетях не имеет никакого технического смысла, т.к комиссии сети всё равно платятся в эфире.

З.Ы. Береги свою дату смолоду, юный эникей. Любой байт персональной информации, залитый сегодня в клирнет без шифрования, завтра будет использован против тебя.

#server #ai #sysadmin

📲 Подписывайся на канал 👉 @PRO100ITru
Post #621 35
📌 У нас есть Managed Kubernetes: рассказываем с опозданием на пару месяцев

В облаке Beget появился Managed Kubernetes: управляющий контур обслуживаем мы, на вашей стороне остаются worker-ноды и всё, что на них работает. Сервис сейчас в публичной бете.
Строго говоря, бету мы открыли пару месяцев назад — и до Хабра руки дошли только сейчас. Зато есть приятный побочный эффект: за это время сервис успел обрасти тем, о чём просили первые пользователи, так что рассказываем сразу про актуальную версию, а не про день релиза.
Кто за что отвечает
При самостоятельной установке Kubernetes на вас ложится всё: развернуть control plane, настроить сеть, обновлять компоненты, следит…

🔗 Источник: habr.com

#sysadmin #kubernetes #server #security

📲 Подписывайся на канал 👉 @PRO100ITru
Post #620 39
📌 Intekey WMS: собственный DevOps-оркестратор для поставки обновлений

Раскатка обновлений Intekey WMS больше не зависит от того, у кого сегодня открыт SSH и кто помнит, какая сборка где стоит. Мы создали оркестратор, который берёт на себя весь цикл: сборку, проверки, раскатку по стендам, точки отката и отчётность. Ниже как он устроен.
Сборка
Оркестратор ведёт два продукта в одном контуре: Intekey WMS (Maven, тонкий jar) и Yard (образ экспортируется из приватного registry в .tar.gz и заливается через docker load).
Сборка всегда идёт из чистого git worktree по origin/<ветка>, ситуация "у меня локально собиралось" здесь невозможна в принципе. Версия и SHA коммита…

🔗 Источник: habr.com

#sysadmin #docker #devops #server #security

📲 Подписывайся на канал 👉 @PRO100ITru
Post #619 42
📌 Статус «200 OK» — ещё не означает, что всё в порядке: ежедневный и еженедельный SEO-аудит на n8n [+воркфлоу]

Открываешь аптайм-монитор - всё зелёное, ни одного инцидента за месяц. Открываешь Search Console - трафик по категории падает третью неделю. Причина находится за пять минут: недели две назад кто-то поправил H1 "для красоты", и вместе с ним из тайтла исчез ключевой запрос. Сайт всё это время честно отвечал 200 и был жив в любом мониторинге аптайма просто отвечал не то, что нужно.
Это второй воркфлоу из связки n8n-seo-monitor-suite. Про первый, GEO-мониторинг видимости бренда в ИИ-ответах, я уже писал. Здесь задача звучит скучнее, но по факту не менее полезна: регулярная уверенность в том, что…

🔗 Источник: habr.com

#sysadmin #ai

📲 Подписывайся на канал 👉 @PRO100ITru
Post #617 34
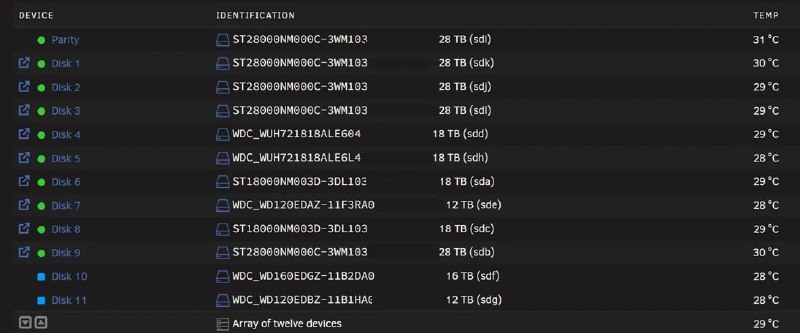
Домашняя файлопомойка здорового человека... 224 ТБ на 12 дисках в одном почти обычном корпусе.

Для бэкапов семейных фото, коллекцию фильмов и под образы дистрибов Linux 🎩

#linux #sysadmin

📲 Подписывайся на канал 👉 @PRO100ITru
Post #616 28
Список полезных команд для работы с telnet, которые могут помочь при подключении и отладке сетевых служб:

Основные команды telnet:
1. Подключение к удаленному хосту:

telnet <hostname> <port>

Пример:

telnet example.com 80

Подключается к хосту example.com на порту 80 (HTTP).

2. Закрытие соединения:
Чтобы завершить сессию, используйте сочетание клавиш:

Ctrl + ] (переход в режим команд)

Затем введите:

quit

3. Отправка текстового запроса после подключения:
Если подключились к порту, например, HTTP-сервера, можно отправить запрос вручную:

GET / HTTP/1.1
Host: example.com

Это выполняет запрос к домашней странице на порту 80.

Встроенные команды telnet (используйте в режиме команд после нажатия Ctrl + ]):

1. help
Показывает список доступных команд telnet:

telnet> help

2. open
Открывает новое соединение с указанным хостом:

telnet> open <hostname> <port>

3. close
Закрывает текущее соединение:

telnet> close

4. display
Показывает текущие параметры подключения:

telnet> display

5. mode
Переключает режим работы telnet (например, line или character):

telnet> mode line

6. send
Отправляет управляющие символы (например, send escape для отправки escape-секвенции):

telnet> send escape

7. status
Показывает статус текущего соединения:

telnet> status

8. set и unset
Настраивают параметры подключения (например, установка режима эхо):

telnet> set echo
telnet> unset echo

Примеры использования telnet:

1. Проверка доступности порта:
Чтобы проверить, открыт ли порт на удаленном сервере:

telnet <hostname> <port>

2. Проверка почтового сервера (SMTP):
Подключение к серверу SMTP:

telnet smtp.example.com 25

Затем можно вручную ввести SMTP-команды, такие как:

EHLO example.com

3. Проверка DNS сервера:
Можно подключиться к DNS-серверу и проверить его ответы:

telnet <dns-server> 53

Эти команды помогут вам для отладки, диагностики и проверки сетевых служб.

#server

📲 Подписывайся на канал 👉 @PRO100ITru
Post #615 26
📌 «Copilot видит только то, к чему у пользователя есть доступ». Именно поэтому он покажет лишнее

Меня зовут Александр Жогов, я основатель ИТ-компании “+Альянс”, в ИТ больше двадцати лет. Около года назад мы начали применять Copilot внутри компании, и модель доступа оказалась той его частью, документацию по которой я перечитывал чаще всего.
Самая успокаивающая фраза документации Microsoft звучит примерно так: ассистент обращается только к тем данным, на которые у пользователя и так есть права. Админ выдыхает. Рано: обещание выполняется буквально, и буквальность здесь работает против вас.
Что именно обещает документация
Страница “How does Microsoft Copilot work?” (learn.microsoft.com/en-us…

🔗 Источник: habr.com

#sysadmin #security #ai

📲 Подписывайся на канал 👉 @PRO100ITru
Post #614 31
Tabby (ранее Terminus) — широко конфигурируемый эмулятор терминала, SSH- и COM-клиент для Windows, macOS и Linux

• Встроенный SSH- и Telnet-клиент и менеджер подключений;
• Встроенный последовательный терминал;
• Темы и цветовые схемы;
• Полностью настраиваемые сочетания клавиш;
• Панели;
• Запоминание вкладок;
• Поддержка PowerShell (and PS Core), WSL, Git-Bash, Cygwin, MSYS2, Cmder и CMD;
• Прямая передача файлов из и в SSH-сессии через Zmodem;
• Полная поддержка Unicode, включая символы двойной ширины;
• Не задыхается при быстром выводе;
• Полноценный опыт работы с shell на Windows, включая дополнение слов и команд по Tab (при помощи Clink);
• Встроенное защищённое хранилище для SSH-ключей и настроек;
• SSH-, SFTP- и Telnet-клиент доступен как веб-приложение (также для самостоятелньного хостинга).

https://github.com/Eugeny/tabby/blob/master/README.ru-RU.md

#windows #linux

📲 Подписывайся на канал 👉 @PRO100ITru
Post #613 34
«Не знаю. Оно само. Просто перестало работать» 🤷‍♀️

📲 Подписывайся на канал 👉 @PRO100ITru
Post #612 39
📌 Выпуск обновления Wine 11.17

4 сентября 2026 года вышла новая экспериментальная версия открытой реализации программного интерфейса Windows Win32 API для ОС на базе Linux, macOS и BSD Wine 11.17. Выпуск Wine 10.0 состоялся в январе 2025 года. Релиз Wine 11.0 случился 13 января 2026 года. Версия Wine 12.0 ожидается в начале следующего года.
При выпуске Wine 11.17 команда проекта (состоит из около 2 тыс. участников) отработала 44 отчёта об ошибках, затрагивающих различные игры, офисные приложения, установщики и компоненты Wine, и внесла более 200 изменений для исправлений найденных багов после выхода предыдущих версий Wine…

🔗 Источник: habr.com

#sysadmin #windows #linux

📲 Подписывайся на канал 👉 @PRO100ITru
Post #611 32
📌 Все компоненты зелёные, а продакшн лежит: разбор аварии, которую нашли в git

Инфраструктура была покрыта кодом почти на сто процентов. Мониторинг покрыты все компоненты. В момент аварии все метрики базы данных были идеальными, соседние сервисы на том же сервере СУБД работали без единой ошибки, провайдер облака показывал зелёный статус.
При этом продакшн лежал двадцать минут, и первые пятнадцать никто не понимал, что происходит.
Причина лежала в истории изменений инфраструктуры, и за первые пятнадцать минут туда не посмотрел никто.
Дисклеймер про обезличивание
Разбор настоящий, авария была на проекте с миллионом с лишним пользователей в день, в период переезда инфрастр…

🔗 Источник: habr.com

#sysadmin #server

📲 Подписывайся на канал 👉 @PRO100ITru
Post #610 32
🐳 Docker показал подход к воспроизводимым AI-evaluation через Docker Sandboxes.

Проблема простая: даже если зафиксировать модель, промпт и метрику, результат всё равно может отличаться из-за окружения — версий Python, зависимостей, локальных инструментов и конфигурации машины.

Для этого Docker предлагает SBX AI Evaluation Kit: evaluation описывается в YAML, запускается локально или внутри Sandbox, а на выходе сохраняется структурированный артефакт с тем, что реально произошло:

* executor;
* команда;
* stdout/stderr;
* exit code;
* время выполнения;
* digest конфигурации.

Можно переключать выполнение между локальной машиной и Docker Sandbox без переписывания самого evaluation workflow.

Подход полезен для:

* сравнения промптов;
* regression testing;
* agent evals;
* security checks;
* code-generation экспериментов.

https://www.docker.com/blog/building-reproducible-ai-evaluation-workflows-with-docker-sandboxes/

#python #docker #security #ai

📲 Подписывайся на канал 👉 @PRO100ITru
Post #608 38
👩‍💻 Как ядро Linux два года сливало ключи от LUKS в спящем режиме

Правильная настройка безопасности гласит... когда ноут уходит в спящий режим, система обязана затереть ключи шифрования диска в оперативке. Это базовая защита от атак методом холодной перезагрузки.

Но, внезапно, независимый исследователь Инго Блехшмидт раскопал ужасное. Оказалось, что начиная с релиза ядра 6.9 (а это, на минуточку, май 2024 года!) механизм затирки ключей тупо перестал работать 😶. Можно было прописывать что угодно в конфигах, но при переходе в спящий режим ядро оставляло ключи от LUKS висеть в оперативке в открытом виде.

Виновником оказался коммит a28d893eb327, выполнявший перевод подсистемы block/md на новую структуру файлов ядра, что неожиданно сломало логику работы механизма luksSuspend.

Как бы выглядела схема атаки в реале:
Объект закрывает крышку ноута и идет пить кофе. Злоумышленник крадет девайс, переворачивает его, замораживает плашки RAM (баллончиком со сжатым воздухом или жидким азотом, чтобы замедлить деградацию заряда), вытаскивает память и дампит ее на спец.стенде. ПРОФИТ! Мастер-ключ от LUKS у хакера в руках, криптоконтейнер с ценными данными вскрыт без всякого брутфорса.

Два года вся эта дыра работала на современных дистрибутивах Linux 😗

Разрабы ядра признали баг, быстро зафиксили его костылём, но добавили в комментах, что @это не является комплексным решением проблемы".

В файле drivers/md/dm.c был добавлен макрос scoped_with_kernel_creds():

/* Открываем нижележащее устройство с привилегиями ядра,
а не вызывающего процесса. Иначе учетные данные процесса
привязываются к файлу и не дают очистить thread keyring,
из-за чего cryptsetup сливает ключ LUKS в память. */

scoped_with_kernel_creds()
bdev_file = bdev_file_open_by_dev(dev, mode, _dm_claim_ptr, NULL);

Этот вызов заставляет ядро открывать диск от имени самого ядра (а не от юзера). Из-за этого девайс больше не держит мертвым грузом пользовательские ключи исходного процесса cryptsetup, и они успешно вычищаются сборщиком мусора сразу после закрытия программы.

З.Ы. Только shutdown -h now с полным обесточиванием железа.

#linux #security #ai #sysadmin

📲 Подписывайся на канал 👉 @PRO100ITru
Post #607 32
📌 Понятная визуализация TcpForwarding в SSH

Эта функция технически простая, но некоторым может показаться сложной для понимания с психологической точки зрения. Я прочитал много разных объясненй, прежде чем на этом наконец понял как она работает и начал использовать.
Я нарисовал свою версию наглядой визуализации TcpForwarding. Быть может для кого-то эта картинка станет тем самым ключём к пониманию TcpForwarding.
+1
Поток Администрирование доступен 24/7 благодаря поддержке друзей Хабра
В Cloudflare сэкономили 100 ТБ оперативной памяти, оптимизировав кэш DNS‑резолвера 1.1.1.1
В Cloudflare рассказали об опыте, когда небольшая экономия памя…

🔗 Источник: habr.com

#sysadmin #server

📲 Подписывайся на канал 👉 @PRO100ITru
Post #606 30
📌 23 урока для тех, кто отвечает за инфраструктуру: Linux, базы данных, CI/CD и безопасность

Привет, Хабр. В этом дайджесте собраны бесплатные уроки сентября для инженеров инфраструктуры, DevOps и специалистов смежных направлений. В подборке — практические разборы Linux-серверов, PostgreSQL 18, отказоустойчивых кластеров, CI/CD, eBPF, безопасности и применения ИИ в инженерных задачах.
Занятия проводят преподаватели курсов Otus — практикующие специалисты, которые разбирают технологии на реальных примерах и опираются на свой опыт. Это возможность обсудить рабочие подходы с экспертами, разобраться в новых инструментах и оценить формат обучения.
В программе — настройка веб-серверов, рабо…

🔗 Источник: habr.com

#sysadmin #windows #linux #python #devops

📲 Подписывайся на канал 👉 @PRO100ITru
Post #605 29
Запуск команд на удаленном сервере через SSH

Запуск команд на удаленном компьютере через SSH-подключение

Протокол SSH, помимо работы в интерактивном режиме, поддерживает также разовый запуск команд или скриптов на удаленном компьютере под управлением ОС семейства Linux.

Синтаксис команды запуска удаленной команды:

ssh [пользователь]@[сервер] '[команда]'

Если доступ по ssh реализован по ключевой паре, то команда выполнится немедленно. Если нет, то при запросе вводим пароль указанного пользователя и в консоли получаем вывод команды, если таковой имеется.

Например, получим информацию об установленной на удаленном сервере операционной системе:

ssh my_name@192.168.1.77 'uname -a'

Чтобы запустить несколько команд за одно подключение, можно использовать символ “;” в качестве разделителя. Проверим время работы удаленного компьютера, его загрузку и запросим все активные сетевые подключения на удаленном компьютере:

ssh my_name@192.168.1.77 'uptime; netstat -anp tcp'

В случае, если потребуется запустить на удаленном сервере локальный файл скрипта, то потребуется в SSH-подключении вызвать командный интерпретатор в режиме исполнения сценария (например, bash с ключом -s), и на стандартный ввод передать ему файл скрипта. Команда запуска локального скрипта на удаленном компьютере будет выглядеть примерно так:

ssh my_name@192.168.1.77 'bash -s' < /home/user/anycript.sh

В результате скрипт в локальном файл /home/user/anyscript.sh исполнится на удаленном сервере.

#linux #server

📲 Подписывайся на канал 👉 @PRO100ITru
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →