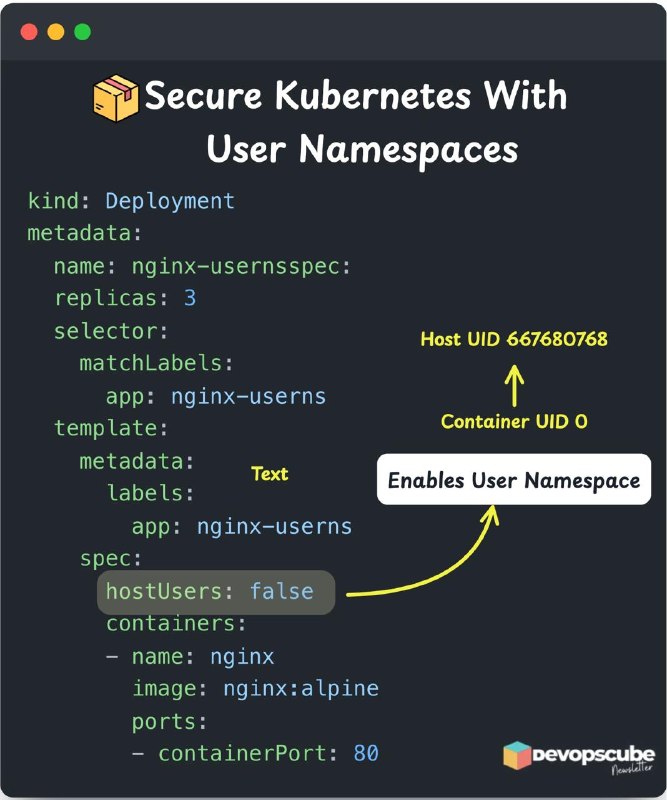
🔐 Kubernetes User Namespaces - важная защита контейнеров от root-эскейпа
Идея простая: root внутри контейнера больше не обязан быть root на хосте.
Например:
Container UID 0 → Host UID 100000
То есть процесс внутри контейнера считает себя root, но на уровне хоста работает как непривилегированный пользователь.
В Kubernetes это включается через:
hostUsers: false
Что это даёт:
- изоляцию UID/GID контейнера от хоста
- снижение последствий container escape
- возможность ограничивать диапазоны UID через /etc/subuid
- дополнительный слой защиты без переписывания самого приложения
Важно: User Namespaces не заменяют seccomp, capabilities, AppArmor/SELinux и другие механизмы, а дополняют их.
Полезная вещь для тех, кто запускает контейнеры с UID 0 и хочет уменьшить blast radius при компрометации.
#kubernetes #security #devops
📲 Подписывайся на канал 👉 @PRO100ITru
Post #745
22