

В нашем уютном эмбеддед сообществе, иногда, происходят так называемые инфобез момент. Это проиходит когда люди из сферы инфобеза начинают читать документацию на аппаратные платформы и делают много дивных открытий. Приведу 2 примера.
Первое это конечно Bad USB. Люди из мира информационной безопасности открыли доки на USB и обнаружили что девай сам передаёт собственные дискриптеры на хост. А что если они будут ложные? Ни какие довады о том, что это фича не останавливали любителей инфобеза. Второе это SD Express карты. Их сделали сильно быстрее подключи напрямую к PCIE. Однако оказалось что устройства на шине PCIE могут читать произвольные участки опертивной памяти с использованием DMA контроллера. А значит ваши данные, из оперативки, можно украть. Пользователь, будь осторожен, не перепутай SD карту и огромную отладку, которая пихается в SD слот.
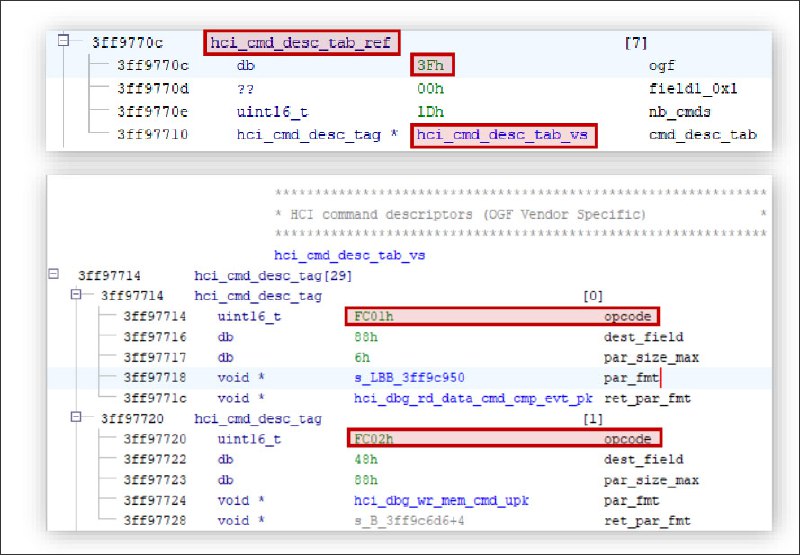
Буквально пару дней назад в Мадриде на конференции RootedCON произошол очередной инфобез момент. На этот раз он касался ESP32. Что произошло: "специалисты" в сфере инфобеза разобрали несколько бинарников (с помощью Ghidra) которые поставляются в ESP IDF для работы с Bluetooth Controller. Они обнаружили недокументированные HCI комманды (картинка 2). Поясню: HCI - это самый низкоуровневый протокол общения с контроллером BT, на данном уровне вы просто формируете комманду из байтов и шлете ее в радио сопроцессор. Есть демо от ESP, с помощью которого можно посылать данные комманды напрямую через UART. По сути с помощью этих скрытых комманд реализован отладочный интерфейс, можно читать и писать оперативку, флеш и регистры.
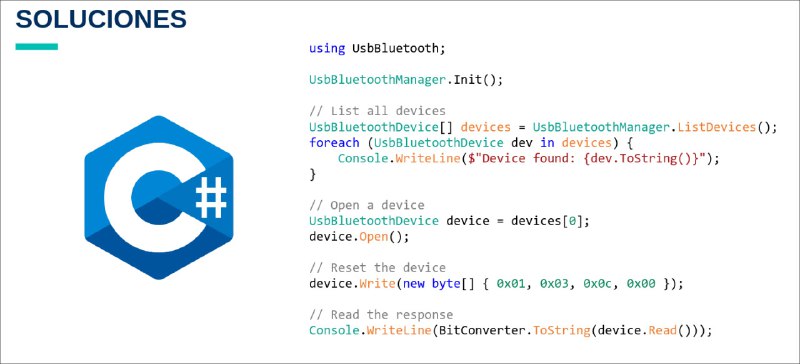
Казалось бы, очень интересное исследование, однако эти люди зачем-то решили назвать это бекдором (хотя в последствии дописали, что погоречились). Очевидно что это не является бекдором, потому что комманды HCI посылаются внутри контроллера. Тоесть, сам ESP32 должен послать себе команду на чтение памяти. Однако, если вы можете модифицировать код внутри ESP32, вы и так сможете читать и писать всю память т.к. там нет никаких TrustZone. Особенно меня забавляет демонстрация данной уязвимости на C# (последняя картинка). Они сначала загрузили демку от ESP реализующую управление HCI через UART, а потом показывают что "бекдор" можно использовать на различных языках программирования (полное демо на python).
Это было-бы очень смешно, если бы не было так грусно. Компания которая говорит о себе как о "Tarlogic, a leading company in Bluetooth standard security" делает настолько низкокачественные исследования. Крупные медиа (1, 2) просто копируют зарубежные статьи не включая мозг, и в целом подрывается доверие системе CVE.
(картинки взяты из презентации)
Post #387
458