TGViewer
Channel Public Channel
Что-то на пентестерском

Что-то на пентестерском

@pntests

Веб, мобилки, баг баунти, пиво

Йа - @fir3wall1
Чат - https://t.me/+-2ADwiR095I5YzQy
Subscribers
2.77K
Photos
88
Videos
10
Links
85

Showing posts older than #156 · Back to latest

Older Posts 9 shown
Post #147 1.61K

Forwarded from AUTHORITY

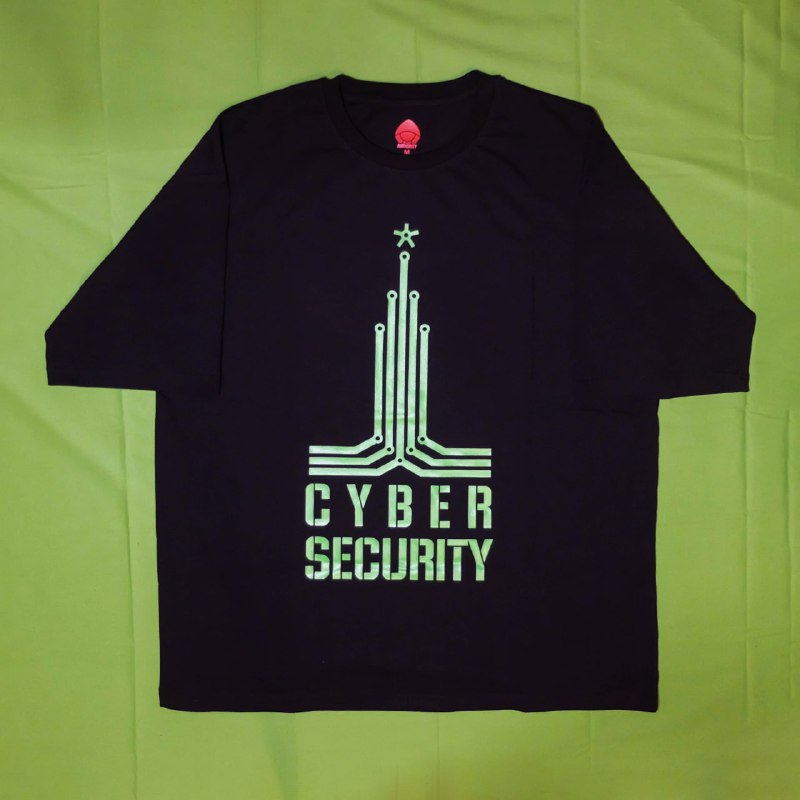
Мы наконец-то дошили и сфотографировали наши футболки!

❗️ Идеальная упаковка
❗️ Идеальные швы
❗️ Тщательно подобранные ткань и лекало
❗️ Выверенная временем технология печати

Подробнее прочитать о том, как мы готовились к пошиву:
https://dzen.ru/b/ZizdXl0E8ArxpMda

Стоимость футболок:
💸WHOAMI - 1900 р.
💸HACK YOU - 1800 р.

Оставить заявку для покупки:
https://forms.yandex.ru/u/666e0f0ed046882fedf89201/
  • 👍 4
  • ❤‍🔥 1
  • 👎 1
Post #146 1.91K
⛈ Wow! Митап?

Привет! Соскучился по классическим андреграудным тусовкам в мире ИБ? Тогда тебе сюда

🟢Когда и где?
20 июня 2024, в одном из баров Москвы.

Как и в прошлый раз - от комьюнити для комьюнити. Никакого пиара и продуктов.
Точную локацию пришлет ТГ-бот.
17:00 - начало митапа.

📶 Какие будут доклады?
https://telegra.ph/Offensive-Meetup-2-05-30

🎫 Как получить проходку?
Регистрация: @PentestMeetupBot
Успей забронировать своё место, так как их количество ограничено.

⚡Как выступить на митапе?
Инфо: @PentestMeetupBot

Ждем тебя на встрече! ⏳
  • 👍 7
  • 🤯 1
Post #145 2.73K
Mobile Hacking Labs Free Course | Раскрытие

Привет! Я являюсь тим лидом по пентесту мобилок и я прошел тот бесплатный курс, общая средняя оценка — заебись, новичкам рекомендую

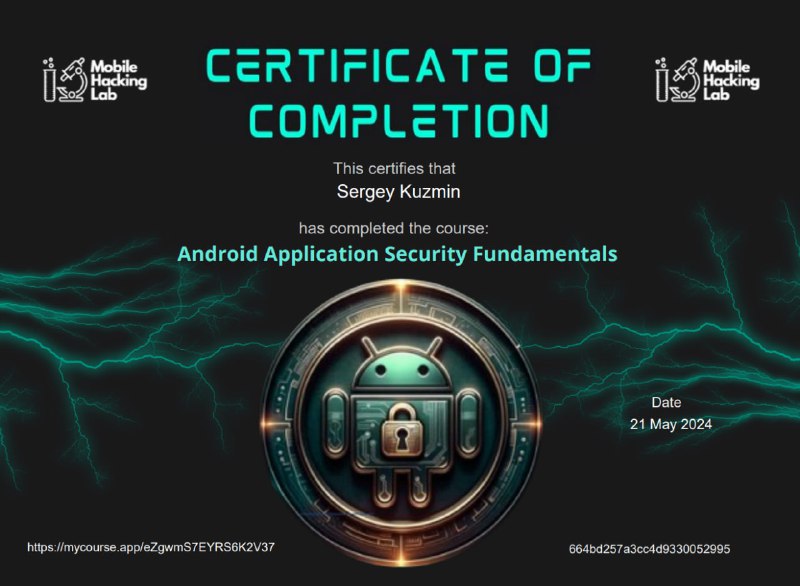
🖥 Android Basics — этот модуль учит тому, как устроена архитектура и безопасность Android. Всё рассказано по полочкам, в конце тебя будет ждать тест из 20 вопросов. Проходя тест, я успешно половину забыл тому, чему учили и отвечал на вопросы исходя из опыта. Успешно на всё ответив я получил бесплатный сертификат Android Application Security Basics, что неожиданно и приятно

🌃 Android Penetration Testing Basics — этот модуль я благополучно пропустил, т.к. учат основным вещам в мире мобилок. Учат как работать с ADB, Burp Suite, MobSF, Frida, перехват трафика и т.д. Все эти вещи я использую постоянно на проектах, поэтому чтоб не тратить время, я сделал вид что всё прошел и перешел к следующему модулю

💾 Reverse Engineering — норм модуль, отличная база для понимания как реверсить приложения. Радует что показали как модифицировать smali код и как обратно пересобрать и подписать приложение. Ещё давно у нас был проект где была ебейшая защита от root пользователя, ничего лучше, чем убрать защиту вручную и подправить smali код я не придумал. Пересобрав приложение и подписав его — защита была успешно снята и можно было нормально пентестить дальше. Так что вполне реалистично

🔍 Discovering the Android Attack Surface — пожалуй самый вкусный модуль в этом курсе. Учат как тому, как работают компоненты и механизмы андроид приложений а также учат как их идентифицировать, атаковать и эксплуатировать. Например если в activity стоит exported тру флаг, то активити можно вызвать и тем самым можно обойти форму регистрации, активити где требуют пин-код и т.д. Дип линки частая точка входа, которой уделяется внимание при пентесте мобилок. К примеру на одном из проектов в жизни удалось сделать csrf, где можно было получить паспортные данные юзера. Более подробней писал об этом тут — click

Осталось пройти платный экзамен, ожидайте 😉

ЧТНП | #mobile
  • 👍 14
  • ❤‍🔥 5
  • 🔥 1
Post #143 3.71K
⛈ Бесплатный курс по AppSec & Pentesting Android App

Mobile Hacking Labs, которая делает сложные курсы по фаззингу, бинарной эксплуатации в андроиде и делает очень реалистичные бесплатные лабы за которых можно получить халявно сертификат — не давно выпустила бесплатный хороший курс по мобилкам, который вмещает в себя темы из emapt, tcm mobile и прочих курсов, которые были мягко говоря так себе, так еще и стоили прилично. Приятного обучения 😏

Темы курса:
🟢Введение
🟢Android Basics
🟢Android Penetration Testing Basics
🟢Reverse Engineering
🟢Discovering the Android Attack Surface
🟢Certified Android Penetration Tester Exam

📶 Курс
📶 Курс, но на youtube

ЧТНП | #mobile
  • 🔥 26
Post #141 2.28K
Ежегодная независимая премия для пентестеров — Pentest award возвращается!

Раз в году у этичных хакеров появляется шанс громко заявить о своих достижениях, показать свой вклад в развитие российского рынка ИБ и обменяться лучшими историями из практики на церемонии награждения Pentest award.

В этот раз вас ждут 6 номинаций, по три призовых места в каждой:

— Пробив WEB 🆕
— Пробив инфраструктуры 🆕
— Девайс 🆕
— Hack the logic
— Раз bypass, два bypass
— Ловись рыбка

Главный приз — тяжеленная стеклянная именная статуэтка за первое место. Не менее главные призы: макбуки, айфоны, смарт-часы, умные колонки, а также бесценные подарки от партнеров проекта BI.ZONE Bug Bounty и VK Bug Bounty.

Сбор заявок уже открыт на сайте — https://award.awillix.ru/
Давайте покажем, на что способны этичные хакеры!
#pentestaward
  • 👍 6
  • ❤‍🔥 3
Post #137 1.92K

Forwarded from Похек (Сергей Зыбнев)

Розыгрыш билетов на Positive Hack Days Fest 2. Розыгрыш и открытие продаж мерча Похек!!
#phd2

В этом году цены на билеты на PhD стали сильно дешевле по сравнению с прошлыми годами, но розыгрыш билетов остаётся! 🕺

➡️Наши вводные: у меня есть 10 билетов на PHD 2, большое желание отдать их вам, форма для предзаказа мерча (и не только))
➡️Что хочу от вас: написать классную интересную историю, как вы попали в ИТ/ИБ. Чем красочнее и живее вы это напишите, тем лучше) Формат: любой текстовый. Приватность: на ваш выбор, желательно (можно отредактированный вариант) выложить в паблик

➡️Разыгрывается 10 билетов на PhD 2, 10 футболок "RCE для сердца", 10 похекерских шопперов и Вы на PHD2⬅️

Что хочется ещё сказать, как предисловие. Дизайн, который вы увидели выше, создан благодаря сообществу, которые мы с вами создаем в России и не только в ней. Поэтому большое спасибо вам ❤️

По поводу цен, кто-то скажет дорого, кто-то скажет дёшево. Я же скажу, что нормально.
Это в любом случае ниже, чем я мог бы поставить и сильно ниже, чем мне советовали. Вне крупных мероприятий цены будут выше. Сейчас это приурочено к PHD 2 спасибо кэп.

🐣➡️ Заказывать мерч здесь ⬅️🐣

📌 Первую партию заказываю конкретно под PHD2, поэтому у вас время на решение ограничено до 7 мая! Чтобы всем успело приехать. Когда вы оставите заявку на предзаказ, я @szybnev или Ваня @Ivanchurakof напишем Вам для уточнения заказа и оплаты.

p.s. если у вас есть предложения о дизайне, то пишите мне @szybnev, обсудим. Если дизайн мне и знакомым зайдет, то тоже будет продаваться, тогда договоримся)

🌚 @poxek
  • ❤ 10
Post #136 1.67K

Forwarded from AUTHORITY

Погружаемся в PEB. DLL Spoofing

В новой статье описали возможность подмены адреса DLL в PEB, что дает нам возможность изменить результат функции GetModuleHandle.
Также реализовали простейшую библиотеку с этим функционалом.
Читайте полную статью по ссылке!

https://habr.com/ru/articles/811107/
Хабр Погружаемся в PEB. DLL Spoofing В предыдущей статье мы в первом приближении рассмотрели PEB и разобрались, как подменить аргументы командной строки. Продолжая разбираться с PEB, рассмотрим еще один способ повлиять на исполнение...
Post #135 2.25K

Forwarded from Innostage

Как получить максимум пользы от Positive Hack Days 2 – мощнейшей прокачки в кибербезе, до которой осталось меньше месяца?

Участвуй в вебинарах «Метапродукты и NGFW: взгляд интегратора» и познакомься с главными ИБ новинками года, чтобы на киберфестивале разобрать их более детально.

Эксперты ИТ-компании Innostage в преддверии PHD расскажут о практиках применения нашумевшего метапродукта О2 и «боевом крещении» межсетевых экранов PT NGFW. Только практика, только hard skills!

🔥 А еще на каждом вебинаре будет разыграно по 5 билетов в бизнес трек Positive Hack Days 2!

Метапродукт О2: функции и практическое применение

📆 14 мая в 11:00 (МСК)


— Функционал продукта
— О2 и опыт Innostage: внедрение в своей ИТ-инфраструктуре и кейс в банковской сфере
— Методология киберустойчивости

❗️Регистрация обязательна

PT NGFW: Обсуждение результатов тестирования по нагрузке и функционалу

📆 16 мая в 11:00 (МСК)


— Обзор PT NGFW перед выходом коммерческой версии
— Жесткое испытание пилота в режиме «нагрузка и функционал»
— Роадмап по развитию продукта PT NGFW

❗️Регистрация обязательна

Прокачай навыки в сфере результативной кибербезопасности!
  • ❤‍🔥 2
  • 👎 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →