
Как легально внедрять ИИ-агентов в бизнес-процессы в ЕС
Отдельного определения ИИ-агента в EU AI Act нет. Для регулятора это просто разновидность ИИ-системы по ст. 3(1) AI Act (FAQ EU Commission).
📝 Ключевые признаки ИИ-агента:
▪️ самостоятельно разбивает цель на подзадачи;
▪️ взаимодействует с внешними системами через API и другие инструменты;
▪️ выполняет промежуточные действия без постоянного подтверждения человека;
▪️ может менять данные, отправлять сообщения, публиковать контент или инициировать транзакции;
▪️ оценивает результаты своих действий и корректирует дальнейшие шаги.
Важно понимать, что если агент построен на базе GPAI-модели (например, GPT или Claude), регулирование затрагивает сразу два уровня:
▪️ базовую модель (обязанности провайдера GPAI-модели по Главе V AI Act);
▪️ конечную ИИ-систему или агента (обязанности провайдера системы по Главе III AI Act).
Регуляторные требования к ИИ-агенту зависят не от его внутренней архитектуры, а от того, какие данные он обрабатывает, на какие права влияет и в каком секторе экономики развернут.
👀 Примеры:
1️⃣ ИИ-агент по клиентской поддержке (общается с клиентами в чате, ищет данные в вашей системе, сам оформляет возвраты денег и меняет статус заказов).
▪️Требования прозрачности AI Act (пользователь должен понимать, что общается с ИИ),
▪️GDPR при обработке переписки и персональных данных,
▪️DSA, если агент действует на онлайн-платформе.
2️⃣ Автоматический скрининг резюме, ранжирование кандидатов и проведение интервью обычно попадают в категорию высокорисковых систем по Приложению III AI Act.
Система менеджмента качества, проведение процедуру оценки соответствия. Автономное принятие решений агентом напрямую ограничивается ст. 22 GDPR (право субъекта не подпадать под решения, основанные исключительно на автоматизированной обработке).
Проектирование агентов потребует соблюдения будущих гармонизированных стандартов противодействия дискриминации и предвзятости алгоритмов (например, проект prEN 18283).
Ели ИИ-агент проводит анализ видеозаписи интервью соискателя, оценивает его психолингвистические маркеры и софт-скиллы, после чего самостоятельно вносит в ATS-систему статус «Отклонено» и отправляет автоматическое уведомление об отказе, то необходимо соблюдение обязательств по ст. 12 (логирование) и ст. 14 (человеческий надзор) AI Act. Провайдер должен доказать регулятору, что архитектура системы позволяет работодателю осуществлять эффективный контроль над выводами агента, а сам кандидат имеет право на получение разъяснений причин принятого решения.
3️⃣ИИ-агенты по разработке ПО и DevOps
▪️Если автономный агент внедрит уязвимость в продукт, последствия могут затронуть не только AI Act,
▪️но и Cyber Resilience Act (CRA),
▪️а также режим ответственности за дефектную продукцию по новой Product Liability Directive.
4️⃣Маркетинг и продажи ( управление рекламными кампаниями, лидогенерация, создание контента, персонализация предложений).
▪️Запреты на манипулирование поведением пользователей (ст. 5 AI Act);
▪️Требования к маркировке синтетического контента (ст. 50 AI Act);
▪️Массовые рассылки и трекинг пользователей регулируются положениями Директивы ePrivacy и нормами GDPR, ограничивающими скрытое профилирование потребителей.
5️⃣ Агенты в финансах и бухгалтерии (проверка счетов, выявление аномалий, инициирование платежей через банковские API).
▪️Если система используется для кредитного скоринга или оценки платёжеспособности физических лиц, она становится высокорисковой по AI Act.
▪️Ошибочные действия агента могут привести к значительным финансовым потерям и вопросам гражданско-правовой ответственности.
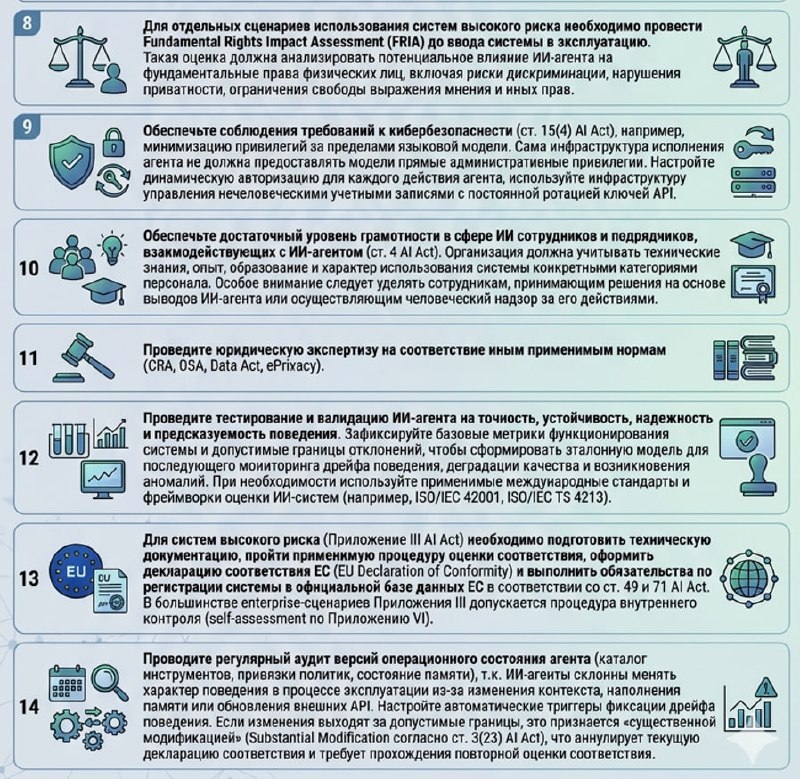
📌 Отличная статья: AI AGENTS UNDER EU LAW. A COMPLIANCE ARCHITECTURE FOR AI PROVIDERS
#AIShelf #LawAndDisorder
————
@pattern_ai | AI GDPR Navigator
Post #399
157

- 👍 3