TGViewer
Channel Public Channel
Path Secure

Path Secure

@pathsecure

Авторский блог о развитии.

Прайваси, инфосек, криптография, децентрализация, администрирование, пентесты, горизонтальность.

YT: https://www.youtube.com/@pathsecure

связь: @curiv

"Dance like nobody's watching. Encrypt like everyone is" ©
Subscribers
3.68K
Photos
122
Videos
6
Links
231

Showing posts older than #367 · Back to latest

Older Posts 20 shown
Post #366
Live stream started
Post #365
Live stream scheduled for Dec 25, 2024 at 17:00
Post #364 5.96K
Вот и подходит к концу 2024 год. Всех поздравляю с грядущим инкрементом 🎉

Проведу стрим на канале в эту среду (25.12) в 20 МСК.

Буду рад пообщаться, рассказать про OSCP, про мою роль тимлида, о том как делать кучу проектов в месяц паралельно, о том как работает академия пентестеров в РАД КОП.

Год назад уже проводил такое: https://t.me/pathsecure/347

Увидимся на стриме!
  • 🔥 21
  • 👍 4
  • ❤ 1
Post #363 6.93K
Path Secure Океееей, это оказалось быстрее, чем я думал :) Экзамен успешно сдан. Теперь я сертифицированный специалист по наступательной безопасности. Можно поздравить в личке или здесь в комментариях 🎉 Впереди новые вершины. В 2025 начну подготовку к OSEP. Также…
Хей, хей!

Статья-рефлексия по итогам OSCP c пылу с жару на Хабр
.

Получилась довольно хорошо. Рад, что удалось добраться и зафиксировать свой опыт. Содержание статьи:

1. Введение
2. Подготовка
3. Первая попытка
4. Вторая попытка
5. Заключение
6. Конспект обработанных рекомендаций из разных видео по OSCP

Еще загрузил свой читшит. Туда же положу шаблон отчета в формате markdown:
https://github.com/curiv/oscp-cheatsheet

Буду очень рад реакциям, репостам, комментариям и вопросам. Стрим с раззбором все ещё в силе. Заранее сделаю анонс

#certification #oscp #article
  • 🔥 37
  • 👍 8
  • ❤ 4
  • 😁 2
Post #362 6.1K
Path Secure Вчера отправил на проверку отчёт для OSCP. В первый раз я прокололся на простых и очевидных вещах. Ранее называл это "не повезло", сейчас же осознаю, что это был человеческий фактор: усталость и невнимательность. Мне не хватило баллов, чтобы набрать самый…
Океееей, это оказалось быстрее, чем я думал :)

Экзамен успешно сдан. Теперь я сертифицированный специалист по наступательной безопасности. Можно поздравить в личке или здесь в комментариях 🎉

Впереди новые вершины. В 2025 начну подготовку к OSEP.

Также хочу провести стрим с ответами на вопросы. Ставь лайк, если нужно!
  • 🔥 145
  • 🎉 31
  • 👍 30
  • ❤ 12
Post #361 5.23K
Вчера отправил на проверку отчёт для OSCP. 

В первый раз я прокололся на простых и очевидных вещах. Ранее называл это "не повезло", сейчас же осознаю, что это был человеческий фактор: усталость и невнимательность. Мне не хватило баллов, чтобы набрать самый минимум. Я пренебрег сном, чтобы сделать хоть что-то. Кажется, это было глубокой ошибкой. И во второй раз я решил изменить тактику.

Два дня экзамена я работал исключительно по Pomodoro таймеру (25 мин работы, 5 минут отдыха). Это ощущалось продуктивно. Я часто не замечал, как пролетают циклы. Вторая попытка в целом оказалась более удачной. Я быстро собрал нужные векторы и уже через 9 часов необходимые баллы были набраны. Под вечер я уже был сильно измотан, но с осознанием, что самое сложное позади. Следующим днём я писал отчёт. Суммарно ушло 6 часов. Здесь я много отдыхал, но скрупулёзно перепроверял каждый пункт. Кажется, что перечитал финальную версию раз 10.

Что же, посмотрим насколько удачной оказалась вторая попытка. Ожидайте ответ в течении 10 рабочих дней.

#certification
  • 🔥 42
  • 👍 9
  • ⚡ 2
  • ❤ 2
Post #360 5.76K
На почту упало сообщение о небольшом изменении в OSCP.

С первого ноября 2024 года OSCP серт превращается в (тыкву) OSCP+. Что это значит?

- будут внесены изменения в Active Directory set. Больше упора на компрометацию домена методом серого ящика;
- OSCP+ будет действовать 3 года. Обычный OSCP серт остается действительным навсегда как и был;
- Бонусные очки исчезают как класс подобно другим сертификациям offensive security. Бонусных очков там нет;
- Для тех, у кого уже есть OSCP, есть возможность прокачать грейд до OSCP+ за 199$, если оплатить экзамен до 31 марта 2025 года.
- стратегии сдачи экзамена с бонусными очками больше не работают. Зато есть новые, теперь AD является обязательной частью.

Больше инфы здесь:
[1] https://help.offsec.com/hc/en-us/articles/29840452210580-Changes-to-the-OSCP
[2] https://help.offsec.com/hc/en-us/articles/29865898402836-OSCP-Exam-Changes

6 сентября будет вебинар с разбором обновлений
https://learn.offsec.com/oscpwebinar

PS: а админ будет пробовать вторую попытку сдачи OSCP через неделю 🤝

#oscp
  • 👍 12
  • 🔥 1
Post #359 6.88K
На хабре вышла моя статья про автоматизацию отчетов с помощью PwnDOC.

Мне очень нравится, что удалось подсветить фундаментальную проблему ограниченного времени в контексте оформления отчетов. Достаточно много полезных и интересных ссылок в тексте, советую каждую протыкать и ознакомиться.

Статья получилась в необычном для меня формате - гайд по использованию и внедрению инструмента. Кажется, мне удалось достаточно подробно и пошагово рассказать о плюсах автоматизации и PwnDoc в частности. Удивительно, что так мало информации в русскоязычном поле.

Читайте, ставьте реакции :)

https://habr.com/ru/companies/radcop/articles/827660/

PS: Через несколько дней сдаю OSCP и по итогам будет большой-большой пост :)
  • 🔥 23
  • 👍 9
  • 🤯 2
  • 🤡 2
  • 💩 1
  • 👀 1
Post #358 7.67K
Делаем с ребятами из ИБ сообщества благотворительную активность.

Собираем средства на компенсацию билетов на PHDays перспективным студентам и школьникам. Бюджет формируется за счёт неравнодушных донатеров (напишите в личку, если хотите помочь).

Очень рад, что принимаю в этом участие в качестве организатора. Более подробная инфа по ссылке:

https://t.me/yrrp_official/6

Репост и участие приветствуется!
Telegram Young Researchers Reward Program ⚡️Конкурс!⚡️ Наши друзья из Positive Technologies предоставили нам 6 проходок на PhD для проведения благотворительного конкурса. Читаем инфу ниже! 📎 Описание конкурса: Вы пишете обезличенный отчет, в котором рассказываете о своей самой интересной баге,…
  • 🔥 12
  • 🤡 10
  • ❤ 5
  • 💩 5
  • 🖕 3
  • 👍 1
Post #357 43.1K
Привет!

Я проводил множество собесов для админов и пентестеров, менторил несколько человек по разным аспектам наступательной информационной безопасности, сам участвовал в собесах. Мне нравится как разные вопросы позволяют пролить свет на глубину знаний человека в той или иной области.

Решил создать и курировать репозиторий с вопросами по наступательной безопасности на русском языке. Почему-то я не нашел такой репозиторий сразу. На английском языке таких огромное колличество и все они имею свои плюсы и минусы.

Этот репозиторий содержит в себе компиляцию вопросов по наступательной безопасности (offensive security). Используя этот материал, можно подготовиться к предстоящему собеседованию или прикинуть какие области знаний Вами не покрыты для самостоятельного обучения. Хороший интервьюер всегда задаст более глубокий и уточняющий вопрос, а соискателю будет невероятно полезно осознавать что еще ему стоит подучить или хотя бы иметь ввиду.

Проект является личной инициативой и несет в себе исключительно альтруистические цели. Проект является открытым, каждый желающий может сделать форк или предложить изменения в существующий список вопросов мне в личку в телеге (@curiv). Порядок вопросов и их категория носят субъективный характер. Репозиторий будет наполняться с течением времени, список источников представлен в последнем разделе. Вопросы будут агрегироваться из источников, список источников также будет пополняться. Если оставите положительные реакции, то мне будет приятно ❤️

https://github.com/curiv/russian-offensive-security-questions

#pentest #interview #repository
GitHub GitHub - curiv/russian-offensive-security-questions: Репозиторий содержит список вопросов по наступальной безопасности. Репозиторий содержит список вопросов по наступальной безопасности. - curiv/russian-offensive-security-questions
  • 👍 62
  • 🔥 27
  • ❤‍🔥 10
  • ❤ 9
Post #356 5.76K
[Начало тут]

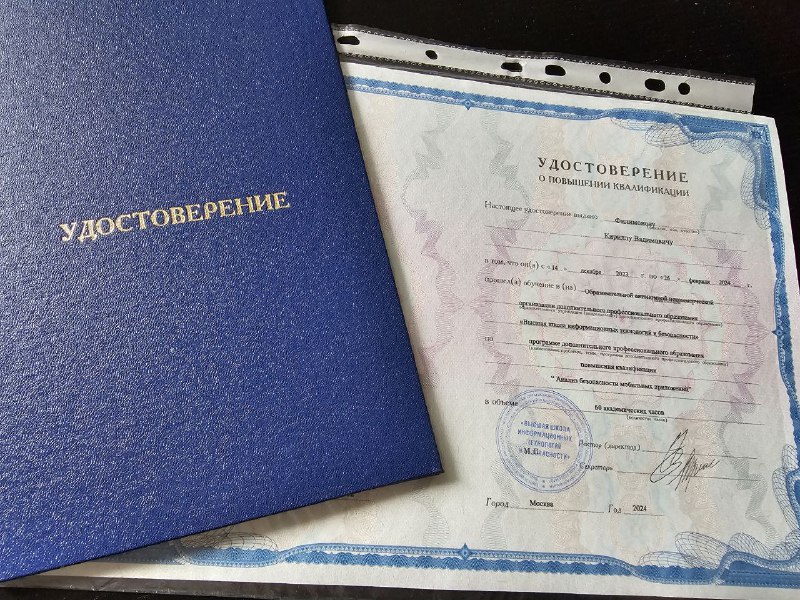
Сфера безопасности мобильных приложений давно была мне интересна, примерно пару лет назад я лишь слегка её коснулся. Тогда для меня вся суть работы заключалась в исследовании мобильного API. Конечно же, безопасность мобилок представляет из себя гораздо более глубокую стезю.

У нас, в кооперативе @radcop_online, поощряется и поддерживается желание развиваться в профессиональном и личностном смысле. Поэтому мне с радостью оплатили обучение и я принялся за изучение учебных материалов.

Тезисно о курсе и его организации:
- Мне понравился формат обучения. Фокус на практику - это супер важно;

- Понравилось, что были записи занятий и асинхронный формат обучения. Во время активной фазы курса я совмещал работу, 4 вечерние тренировки в зале и один день публичных выступлений. Это всё в неделю. Была также возможность очно присутвовать на трансляции и задавать вопросы онлайн;

- Мне понравился преподаватель. Было интересно узнавать детали уязвимостей и слышать истории из практики про всякие мелочи, которые могут повлиять на процесс тестирования безопасности мобилок;

- Мне понравились домашки, хоть их было и не много. Домашка с обходом механизмов защиты активностей в мобильном приложении вновь заставила меня почувствовать то самое трепетное ощущение "всемогущества", которое иногда возникает во время проектов. Итоговой домашкой было написание отчета о тестировании на проникновение тестового мобильного приложения. Было прикольно;

- Понравились другие участники курса. Со мной в группе были люди с техническим бекграундом. Было интересно слушать обсуждения прикладных вопросов;

- Понравился список тем и их содержание. Прошлись по основным вещам, которые могут понадобиться для работы. Конечно, это верхушка айсберга, но этого достаточно для общего понимания процесса и выполнения проектов.

- Понравилось, что было два занятия в неделю. Каждое занятие длится по 3 часа и я смотрел в записи на скорости x1.5. В совокупность весь курс занял два месяца.

- Мне НЕ понравилась обучающая платформа LMS. UI кажется неудобным, а UX медленным. Свои задачи выполняет, но хотелось бы иметь более интуитивный и отзывчивый интерфейс. С платформой я взаимодействовал по-минимуму: смотрел рекомендации к уроку, домашки и темы.


Спасибо команде CyberED за организацию и подготовку этого курса :)

#cert #cybered #mobile
Telegram Path Secure На днях я получил свой первый профессиональный сертификат об обучении. Прошел курс "Анализ безопасности мобильных приложений" от CyberED. Теперь я оффициально умею ломать Андроид и IOs мобилки 😎 TLDR. Общие впечатления в целом: 7/10. Можете поставить положительные…
  • 🔥 19
  • ❤‍🔥 2
  • ❤ 1
  • 👍 1
Post #355 4.11K
На днях я получил свой первый профессиональный сертификат об обучении. Прошел курс "Анализ безопасности мобильных приложений" от CyberED. Теперь я оффициально умею ломать Андроид и IOs мобилки 😎

TLDR. Общие впечатления в целом: 7/10.

Можете поставить положительные реакции и мне будет приятно.

Спасибо товарищам из @radcop_online за оплату обучения ❤️

[Следующим постом] мой субъективный обзор. Не реклама :)

#cert #cybered #mobile
  • 👏 40
  • ❤ 9
  • 🏆 7
  • 🔥 6
  • 👍 4
  • 🤡 3
  • 👎 1
  • 🍾 1
Post #354 10.7K
В блоге кооператива RAD COP на Habr вышла моя вторая статья, посвященная энумерации пользователей в Active Directory.

Статья примечательна тем, что для генерации словарей используется избыточность русских фамилий и небезопасные паттерн имен учетных записей Active Directory.

В начале есть небольшое введение в проблематику энумерации и распыление паролей, как итог энумерации. В статье приводятся примеры векторов атак для OWA (Outlook) с внешнего периметра и Kerberos для внутреннего.

Да, это не rocket science, но подобные техники с фамилиями активно не распространялись в русскоязычном сегменте наступательной безопасности, поэтому буду рад, если из статьи Вы узнаете что-то новое. Приятного прочтения :)

https://habr.com/ru/companies/radcop/articles/797517/

#article #enumeration #owa #kerberos
  • 👍 16
  • 🔥 5
  • 💩 2
  • ❤ 1
Post #353 5.12K
Самый важный фактор в развитии ИБ-сообщества – это люди с горящими глазами

В CyberMedia вышло интервью со мной про создание ИБ-сообществ в регионах.

Классно получилось. Оцифровал кусочек своего опыта для потомков. В процессе формирования ответов несколько раз словил приятные воспоминания. Рассказал историю PermCTF и DC7342.

Кажется, что сейчас создавать такие сообщества стало намного проще. Больше людей в сфере, больше открытой информации, больше компаний, больше поддержки.

Но для меня тогда, в 2018 году, открылась целая вселенная возможностей и я весело проходил сквозь испытания вокруг ИБ сообществ.

Рекомендую почитать и другие интервью на сайте издания. Думаю, вы слегкостью найдёте для себя интересную тему.

#community #interview
securitymedia.org Интервью, документы и продукты по информационной безопасности Кирилл Филимонов (CuriV), пентестер в кооперативе RAD COP и автор телеграм-канала PathSecure, рассказал порталу Cyber Media о специфике ИБ-сообществ в регионах, своем опыте развития комьюнити и пользе таких объединений для развития специалиста. Cyber Media:…
  • 🔥 12
  • 🤡 6
  • 👍 4
  • ❤ 3
  • 💩 3
  • 🍌 1
Post #352 4.38K
В это воскресенье приду на стрим соседнего инфосек канала LamerZen. Недавно его канал преодолел порог в 1к подписчиков.

Познакомимся с Зеном и его аудиторией. Позадаю ему свои каверзные вопросы 😄

#анонс
Telegram LamerZen Всем привет! Спустя более двух лет канал преодолел порог в 1000 подписчиков (еще в ноябре прошлого года), и это заслуживает особого внимания! В связи с этим организую стрим. Проведем его вместе с @CuriV (автор канала @pathsecure) и познакомимся друг с другом.…
  • 🤡 16
  • 👍 6
  • 🤮 3
  • 💩 3
  • 👀 2
  • ❤ 1
  • 🔥 1
Post #351 4.54K
2023 год плавно подгодит к концу. Для меня он был наполнен ключевыми и судьбоносными событиями.

В этом году я значительно вырос в личностном, профессиональном и карьерном плане. Последовательно стремлюсь к своим мечтам и реализую задуманное. И мне невероятно нравится управлять своей жизнью и видеть результирующие изменения

Каждый из нас способен управлять своей жизнью, влиять на неё, делать её лучше, интереснее, комфортнее, острее. В грядущем году желаю каждому ощутить силу и начать изменять собственную жизнь в лучшую сторону.

#self

@pathsecure
  • 🍾 17
  • ❤ 13
  • 👍 6
  • 💩 3
  • 🤡 2
  • 🤮 1
Post #350
Live stream finished (1 hour)
Post #349
Live stream started
Post #348
Live stream scheduled for Dec 30, 2023 at 16:00
Post #347 5.63K
Всем привет!

Каналу почти 4 года, удивительно! Интересно, есть ли здесь те, кто читал его с самого начала? 😁

И вот сейчас уже целых 2.2 тысячи подписчиков 🔥

В преддверии нового года хочу организовать стрим и пообщаться со всеми вами вживую:
* Немного расскажу о себе, с чего всё начиналось и что имею сейчас;
* Обсудим итоги года и запоминающиеся события в сфере секурити;
* Соберу обратную связь и хотелки по ресерчам, постам, контенту;
* Онлайн отвечу на ваши вопросы.

Стрим пройдет в ближайшую субботу (30.12) в 19:00 по Мск на канале @pathsecure 🎄

Чатик для стрима (премодерация): @pathsecure_chat
  • 👍 24
  • 🔥 9
  • ❤ 5
  • 💩 1
  • 🤡 1
  • 🖕 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →