
📍اهمیت Secure Boot در VMware ESXi؛ از شناخت تا فعالسازی ایمن
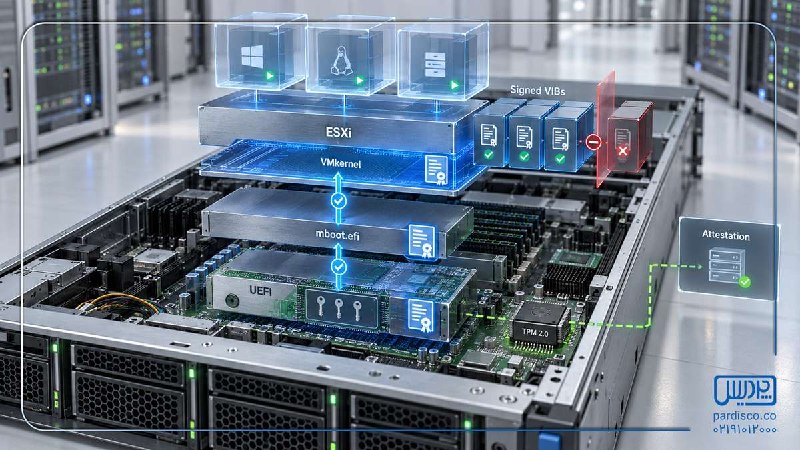
روشنشدن ESXi و کارکرد عادی ماشینهای مجازی، سلامت زنجیره Boot را اثبات نمیکند. Secure Boot پیش از اجرای Hypervisor، اعتبار مؤلفههای راهاندازی را بررسی میکند؛ اما فعالسازی آن باید پس از ارزیابی VIBها، سازگاری سختافزار و در Hostهای مبتنی بر TPM، ذخیره Recovery Key انجام شود.
🆗در این مطلب، Secure Boot را در دو بخش بررسی میکنیم:
ابتدا با نحوه محافظت از زنجیره راهاندازی ESXi، دامنه حفاظت، محدودیتها، تفاوت آن با TPM و Attestation و ریسکهای غیرفعالبودن آن آشنا میشویم؛ سپس روش بررسی وضعیت Secure Boot، پیشنیازهای فعالسازی، اهمیت Recovery Key و مسیر پیشنهادی اجرای مرحلهای آن را مرور میکنیم.
🔗جهت مطالعه مقاله کلیک کنید
🟢پردیسکو همراه مطمئن🟢
📱 Linkedin: B2n.ir/pardis-linkedin
📱 Bale: https://ble.ir/pardisco_co
🌐 Telegram: @pardisco_co
🌐 WebSite: pardisco.co
📱 WhatsApp: b2n.ir/pardisco-whatsapp
📱 Twitter: x.com/Pardisco_co
Post #3463
551
- ❤ 2