TGViewer
Channel Public Channel
Pandora's box

Pandora's box

@pandora_intelligence

Пытаюсь стать сверхчеловеком. А еще высказываюсь о безопасности и расследованиях.

Связь через личку канала.
Subscribers
4.13K
Photos
100
Videos
6
Links
196

Showing posts older than #215 · Back to latest

Older Posts 19 shown
Post #212 2.24K
✨Межпланетная файловая система и киберпреступления ✨

Помимо крипты, Web 3.0 подарил нам IPFS-сети. По сути IPFS – распределенная система хранения и распространения данных, построенная на принципах одноранговой сети и со своими особенностями. Она позволяет хранить и получать данные, адресуемые с помощью хэшей контента, вместо традиционных URL-адресов. Благодаря децентрализации распространение зловредного контента в этой сети сильно проще. Во-первых, один файл может раздаваться сразу несколькими узлами. Во-вторых, доступ к данным может осуществляться и без специального клиента, то есть получить данные по ссылке шлюза могут и пользователи, которые и вовсе не знают, что такое web 3.0. Таким образом, IPFS-сети – это практически идеальный инструмент для распространения различных фишинговых страниц и ВПО.

➡️ Выглядят ссылки на контент внутри сети через публичный шлюз примерно так:

https://ipfs[.]io/ipfs/bafybeihzkuiaszmirrz2ervaa7hvx2rjrz5vb4etdo63sqtpxqtfkunblu/any.html

Это строка с реальной фишинговой страницей. Поэтому на момент чтения ее могут уже заблокировать, за архивной версией можно заглянуть сюда.

Строка bafybe...kunblu и есть тот самый идентификатор контента (CID). Они бывают разного формата с разными написанием.

Вот как раз нечто похожее мне и попалось на днях при расследовании одного кейса. Мне было важно, с каких IP-адресов раздаются вредоносные файлы.

Несмотря на общее заблуждение, децентрализация не ведет к анонимизации.

✔️ Устанавливаем IPFS Kubo (консольный клиент) по инструкции и запускаем его

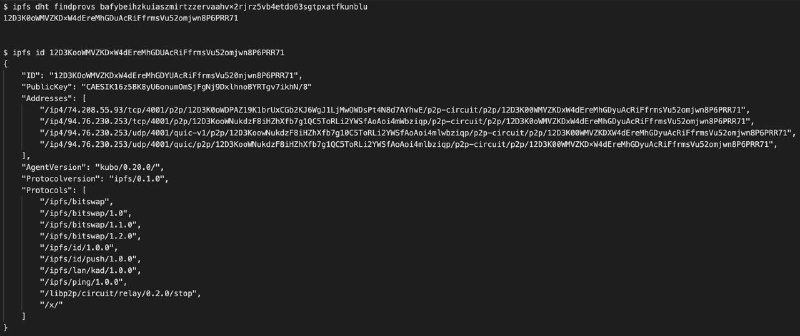
✔️ ipfs dht findprovs <cid> – находит пиры, которые могут раздать контент с заданным идентификатором

✔️ ipfs id <peerid> -f="<addrs>\n" – IP-адреса, указанного пира

Ниже будет пример вывода.


В таких новых технологиях всегда есть очень много нюансов. Поэтому приходится буквально наживую с ними разбираться.
  • ❤‍🔥 9
  • 🍌 1
  • 👀 1
Post #208 2.19K

Forwarded from OSINT mindset

Анонсируем первый доклад OSINT mindset meetup №11! Поговорим о том, как с помощью социального анализа можно раскрывать киберпреступления 🔥

Pandora — Социальный анализ в расследовании инцидентов ИБ 🤒

В данном докладе мы рассмотрим, как социальные графы помогают интерпретировать полученные данные. Узнаем, какие свойства графов работают для исследования киберпреступности. А также на реальном кейсе разберем, как теория переходит в практику.

И помните, графы не то, чем кажутся.

🌐Site | 💬 Forum | 🔍 Family |▶YT
  • 👍 8
  • 🔥 7
Post #205 2.44K
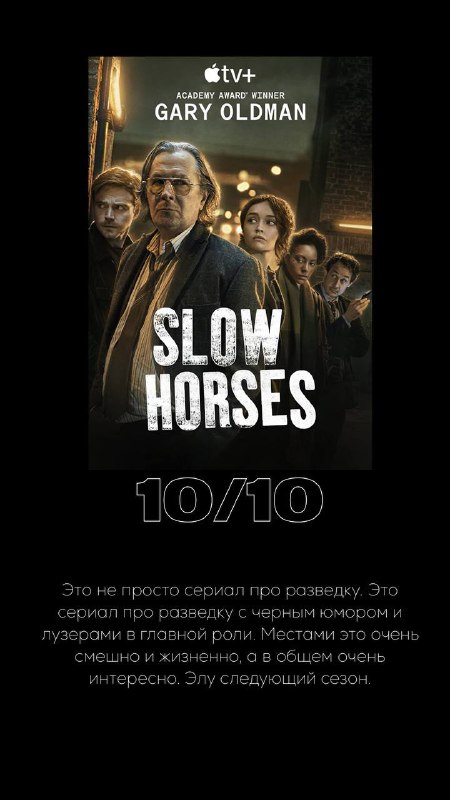
Если вы искали, чего б еще такого развлекательного посмотреть про разведку, то вот оно!
Post #204 2.2K
Pandora's box Всем спасибо за участие! Раз вы тут за киберпреступлениями, то спешу вам представить два новых отчета Group-IB, которые вышли из-под пера моих ближайших коллег. Не реклама 😅 Ребята действительно старались! OPERA1ER: Playing God Without Permission OldGremlin…
Совсем не #слоупочные_новости

Помните отчет по OPERA1ER? Так вот, у этой истории триумфальный конец! 🎉

https://www.interpol.int/News-and-Events/News/2023/Suspected-key-figure-of-notorious-cybercrime-group-arrested-in-joint-operation

https://www.group-ib.com/media-center/press-releases/operation-nervone

Ну кто еще будет возвращаться в канал с такими новостями 😊 (но это не причина, нет)
www.interpol.int Suspected key figure of notorious cybercrime group arrested in joint operation Operation Nervone has dealt a significant blow to the OPERA1ER group.
  • 🔥 4
  • 🎉 1
Post #201 2.67K
Pandora's box #слоупочные_новости ⏺Вчера все всполошились по поводу обнаружения Пегасуса неизвестной вредоносной программы на устройствах iOS определенной группы людей. Если вы вчера были в танке оффлайн, держите ссылке по теме: https://tass.ru/proisshestviya/17899479…
А сегодня у нас продолжение Операции-триангуляции от Каспа.

https://securelist.ru/triangledb-triangulation-implant/107612/

(Пасхалка в комментариях)
  • 👍 3
  • 🔥 1
Post #200 1.88K
Pandora's box #слоупочные_новости Ну во-первых, Сколково немного потрепали. Во-вторых, следите за руками: - в апреле 2022 года хлопают Raidforums - в марте 2023 года закрывается импортозамещенный аналогичный Breached - около недели назад всех радостно приглашают в Exposed…
#слоупочные_новости

Я тут прошляпила продолжение истории с форумами. Вышло даже интереснее, чем я предполагала.

Дабы не повторяться, предлагаю ознакомиться с подробностями тут:
https://t.me/true_secator/4498
https://t.me/true_secator/4522
Telegram SecAtor ͏Не так давно мы сообщали об утечке данных 478 000 участников хакерской площадки RaidForums, которая засветилась на даркнет-форуме Exposed, запустившиемся с мая этого года в качестве альтернативы уже Breached. Если Raid и Breached накрючили спецслужбы, то…
  • 🔥 2
Post #196 1.85K
#слоупочные_новости

Арестовали Руслана Астамирова по делу LockBit.

https://www.justice.gov/opa/pr/russian-national-arrested-and-charged-conspiring-commit-lockbit-ransomware-attacks-against-us

In furtherance of his LockBit-related activities, Astamirov owned, controlled, and used a variety of email addresses, Internet Protocol (IP) addresses, and other online provider accounts that allowed him and his co-conspirators to deploy LockBit ransomware and to communicate with their victims. Additionally, in at least one circumstance, law enforcement was able to trace a portion of a victim’s ransom payment to a virtual currency address in Astamirov’s control.

Из текста становится понятно, что Астамиров скорее всего был пользователем партнёрки LockBit. Собственно, такую мысль выражают и сами LockBit в своем аккаунте.
Post #195 1.25K

Forwarded from OSINT CLUB

Chainalysis пишет, как операторы вирусов-шифровальщиков отмывают криптовалюту, прогоняя ее через майнинг-пулы.

Напомню, что отследить криптовалюту, прошедшую через какой-либо сервис, невозможно. Поэтому для отмыва можно юзать еще и всякие свапалки типа FixedFloat, DEX или крипто-казино. Есть еще малоизвестный миксер, с какого-то хрена называющийся в AML-источниках как Privacy Protocol. Но использовать для отмыва майнинг-пулы — это, конечно, в новинку.
Chainalysis Cryptocurrency Mining Pools and Money Laundering: Two Real World Examples Learn how cybercriminals can money launder cryptocurrency via mining pools, with two real world examples involving ransomware and scams.
  • 👍 2
Post #194 1.54K
Я тут вернулась в Twitter как читатель 🤪

Каждый раз прихожу к тому, что twitter это как источник профессиональных новостей, без которого никуда. Telegram-каналы не покрывают и части того, что есть и происходит в Twitter'e. Тут обычно все мусолят одно и тоже по кругу с разницей в полгода, особенно если это касается "новых" методик и инструментов. Скоро займусь, наверно, one-channel решением для все источников информации через IFTTT или подобное, но об этом на другом канале расскажу.

Накидайте в комментах годных профелей по OSINT, расследованиям, форензике, threat intelligence, крипте, ну вы поняли, все, что я так люблю. Я начну первая👇
Потом сделаю подборку из самаого-самого проверенного 😊
Post #193 2.57K
Практика в изучении OSINT

Я тут хочу вставить свои пять копеек в бомбанувший пост от @vali_ax.

А можно ли к вам в стажеры или ассистентом? Можно вам просто помогать? Где искать кейсы?

Думаю, вы поняли, что речь пойдет про практику. И здесь еще более прозаично. Чтобы у вас был опыт, вам нужно что-то делать полезное, а не искать заветные идеальные «кейсы». А как?

✨Участвуйте в разных CTF. Необязательно собирать команду и даже играть. После соревнований участники и организаторы часто выкладывают свои writeup‘ы на самые сочные задания. Попробуйте выполнять задания по шагам.

✨Этот же способ можно распространить на все остальные практические статьи по OSINT. Следите за ходом мысли автора и предугадывайте дальнейшие шаги.

✨Решайте задания на тренировочных площадках самостоятельно. Таски по OSINT представлены на RootMe, HTB, TryHackMe. Если хотите выйти за рамки OSINT чуть дальше - CyberDefenders. А еще есть замечательный форум OSINT Mindset.

✨Научитесь ставить себе задачи самостоятельно. Наткнулись на группу жуликов? Исследуйте! Кто-то странный написал в чате? Исследуйте!

✨Найдите релевантную работу. Да-да. Опять про этот круг «нет работы»-«нужен опыт». Но часто я встречаю слишком высокие запросы у совсем новичков. Все хотят сразу в бой, да чтоб еще и с драконами. Так не бывает. Сначала будет сложно и не всегда интересно. Подыщите вакансию младшего аналитика в SOC, базовых навыков из поста Вали должно хватить для начала. Вот пример (вакансия архивная).

Есть некое ощущение, что надо сделать подобную заметку еще и об soft skills. И дополнить пост Вали по своей области. А если вы уже точно решили, что хотите в кибербез защитником, то рекомендую ознакомиться с Mandiant CTI Framework, там все это уже есть.
  • ❤ 14
  • 🔥 7
  • 😁 2
  • 👍 1
  • 👎 1
Post #192 1.93K
Скрипт кидди би лайк:
  • 😁 23
  • ⚡ 4
  • 👍 2
  • 🤡 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →