Мы с вами привыкли учиться по трудночитаемым книгам, конспектам, лекциям и роликам с индусами на Ютубе. Но учиться можно всегда и везде. Иногда ты можешь включить сериал, расслабиться – и внезапно поймать больше инсайтов, чем на митапе по DevSecOps в пятницу вечером.
Сегодня поговорим о долине. Но не о той, которая всем надоела в медиапространстве, а о сериале
Давайте-ка пройдёмся по некоторым сценам, где ИБ выглядывает из-за угла и машет нам ручкой.
👀 В шестой серии первого сезона главная команда нанимает стороннего разработчика, чтобы тот помог им с облачной архитектурой. Он обещает “быстро всё сделать”, но вместо этого корежит весь их код. Чему нас это учит? Что вы рискуете потерять все наработки и получить сломанную инфраструктуру, если не проверяете, кто имеет доступ и как вносит изменения в код.
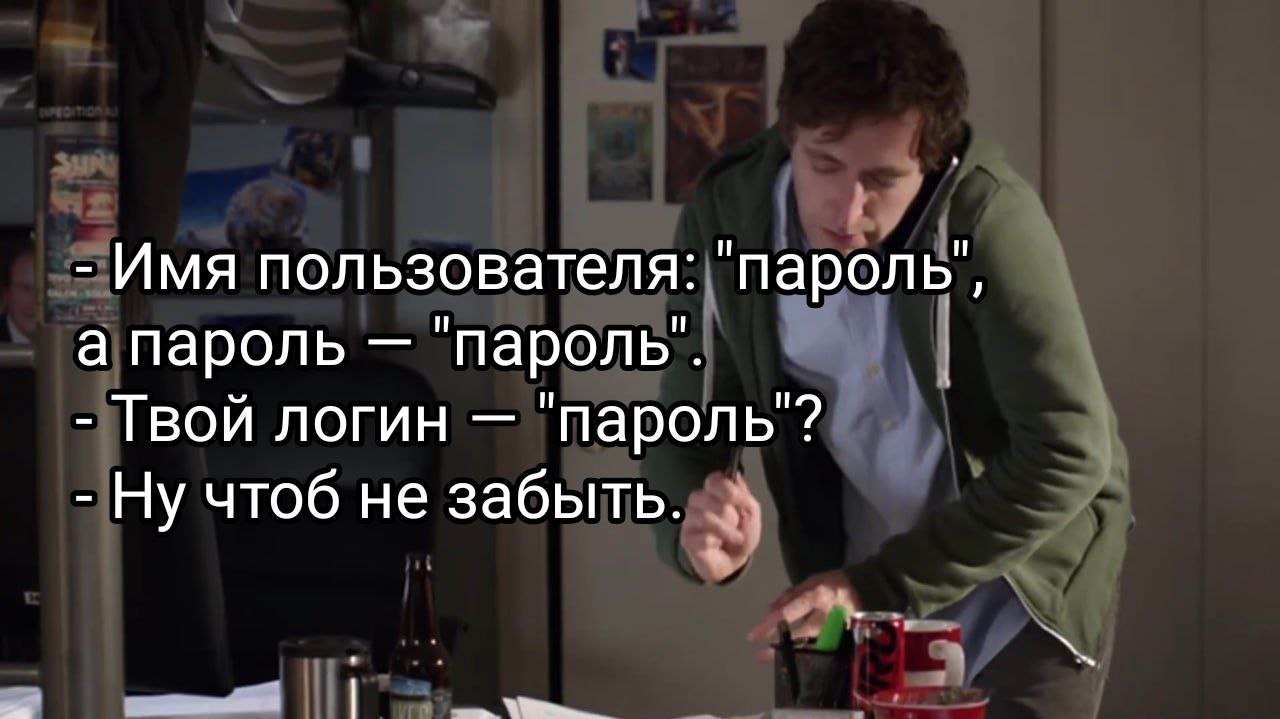
👀 В восьмой серии второго сезона команда Pied Piper случайно получает логин и пароль конкурента, записанные на стикере. Просто вводят их – и оказываются внутри системы. Так, мы видим, что иногда даже не нужен никакой 0-day. Сотрудник может получить доступ к продовой базе, облаку или почте CEO.
👀 В этой же серии, мы видим, как из-за глупой случайности можно потерять тысячи часов контента. Команда обнаруживает, как кто-то удаляет их файлы, считая, что это хакерская атака. А затем выясняется, что кто-то неосторожно поставил бутылку текилы на ноутбук и она нажимает на Delete. Нужно помнить, что часто инциденты происходят не из-за хакеров, а из-за своих же сотрудников. Без бэкапов и политик доступа можно потерять всё.
Можно ли считать “Кремниевую долину” учебником? Скорее дайждестом плохих практик, который помогает безопасникам, айтишникам и тем самым стартаперам не сойти с ума: смотришь, смеёшься, успокаиваешься, что это не твои проблемы – и тихо заносишь в чеклист, как делать нельзя.
Ну а главное, что это не душный курс по криптографии и не мастер-класс по новому фреймворку. Смотрите, учитесь на чужих ошибках и не храните пароли на стикерах.
И да, самое важное – вы сами то уже успели посмотреть этот шикарный сериал?!?!!
Тема для поста кстати родилась не в моей голове, она взята из нашей предложки. Вот только ее автор не оставил свои контакты :(
⚡ ПБ | 😎 Чат | 🛍 Проекты | 📹 YT