Post #127
863
Channel Public Channel
 OW
OWASP RU
@owasp_ru
- Subscribers
- 1.34K
- Photos
- 19
- Videos
- 0
- Links
- 91
Recent Posts 20 shown
Post #126
745
Post #125
873
OWASP-GenAI-LLM-Top-10-2026-v10.pdf2 MB
OWASP GenAI LLM Top 10 2026 v1.0
Post #124
1.03K
Forwarded from rus dacent
Всем привет! У нас отличные новости!
26 июля с 15:00 до 21:00 нас ждет очередная встреча
Теплоход: Москва-183, «Английская пристань» Английская наб., д. 28
Будет всё как мы любим: доклады и атмосфера дружественного общения в окружении морского бриза.
Если вы хотите что-то рассказать, то пишите мне в личку - @rusdacent
Стандартный временной слот - 40 мин, но если ваш доклад рассчитан на меньший слот, то тоже скидывайте
Формат сообщения:
- Тема доклада
- Краткое описание, о чём хотелось бы рассказать
- Временной слот под доклад, который вы хотели бы взять
Свистать всех наверх!
---
Нам нужны деньги для оплаты напитков, еды и аренды оборудования и мы наконец-то посчитались 🌝
Скидываемся по 2000₽ с человека по ссылке
https://www.tbank.ru/cf/1OQlcAXCqTr
После перевода, напишите на аккаунт @nikaleksey время перевода, в ответ вам отправят QR-код участника
Спикеры традиционно, логично и естественно, не скидываются =)
26 июля с 15:00 до 21:00 нас ждет очередная встреча
DCG#7812, она же K0R48LYK 🌝Теплоход: Москва-183, «Английская пристань» Английская наб., д. 28
Будет всё как мы любим: доклады и атмосфера дружественного общения в окружении морского бриза.
Если вы хотите что-то рассказать, то пишите мне в личку - @rusdacent
Стандартный временной слот - 40 мин, но если ваш доклад рассчитан на меньший слот, то тоже скидывайте
Формат сообщения:
- Тема доклада
- Краткое описание, о чём хотелось бы рассказать
- Временной слот под доклад, который вы хотели бы взять
Свистать всех наверх!
---
Нам нужны деньги для оплаты напитков, еды и аренды оборудования и мы наконец-то посчитались 🌝
Скидываемся по 2000₽ с человека по ссылке
https://www.tbank.ru/cf/1OQlcAXCqTr
После перевода, напишите на аккаунт @nikaleksey время перевода, в ответ вам отправят QR-код участника
Спикеры традиционно, логично и естественно, не скидываются =)
Post #123
881
Post #122
1.27K
Post #121
1.01K
Forwarded from Борис_ь с ml

OWASP State of Agentic AI Security and Governance v2.01
#иб_для_ml
Прочитал большой отчет OWASP по безопасности и управлению агентными ИИ-системами, который вышел 2 дня назад. Отвлечемся немного от сложных концепций и посмотрим на индустрию с позиции хеликоптер-хеликоптер, пара кофер - пара кофер...
Главная мысль: агентная ИИ-система — это композиция из модели, агента, памяти, источников контекста, инструментов, протоколов взаимодействия, учетных данных, цепочек делегирования и среды исполнения. Поэтому защищать нужно всю эту композицию, включая действия агента во время выполнения.
Самое ценное в документе для меня:
Агентная идентичность
Авторы хорошо отделяют обычные машинные учетные записи от идентичности агента. Вопрос уже не только в том, валиден ли ключ или токен. Важно понимать, кто поручил агенту действие, в каком контексте он действует, какие права унаследовал, какой инструмент вызывает и как быстро эти права можно отозвать.
Управление во время выполнения
Предварительная проверка системы быстро устаревает: агент получает новый контекст, выбирает инструменты, пишет в память, вызывает другие сервисы и может менять траекторию выполнения. Отсюда требования к наблюдаемости, журналированию действий, выявлению отклонений от ожидаемого маршрута и аварийной остановке.
MCP/A2A/ACP как границы доверия
MCP полезно рассматривать как канал выполнения действий через инструменты. A2A и ACP — как каналы делегирования между агентами. Для них нужны проверяемая идентичность, ограничения делегирования, контроль описаний инструментов, сквозная трассировка и быстрый отзыв доступа.
Кодинговые агенты
Это один из самых сильных разделов. Кодинговые ассистенты получают доступ к файлам, shell, git, CI/CD, облачной инфраструктуре и учетным данным разработчика. Документ хорошо показывает, почему песочницы и списки разрешенных команд, рассчитанные на человека, ломаются при агентном исполнителе. Особенно важны проверки секретов, независимый контроль репозитория, обязательное ревью критичных изменений и изоляция среды исполнения.
Финансовые агенты
Через FinBot CTF авторы показывают практическую поверхность атаки: поставщики, счета, платежи, проверка мошенничества, коммуникации, MCP-инструменты. Для таких систем нужен не просто контроль доступа, а авторизация с учетом последствий: сумма, контрагент, тип операции, возможность отката, регуляторный эффект.
Мультиагентные и промышленные системы
Для многоагентных систем ключевые риски — подмена агента, транзитивное доверие, циклы делегирования, каскадные отказы и несогласованность политик между агентами. Для OT/ICS добавляются ограничения промышленных контуров: уровни Purdue, физические исполнительные механизмы, доступность и независимые защитные ограничения.
Что можно забрать себе в работу:
🔘вести реестр всех агентных систем, включая неучтенное использование ИИ;
🔘классифицировать агентов по уровню автономности и границам доверия;
🔘выдавать агентам отдельные короткоживущие права;
🔘проверять каждый вызов инструмента до выполнения;
🔘журналировать всю траекторию исполнения: входной контекст, вызовы, параметры, ответы, изменения памяти, решения политик;
🔘тестировать отравление контекста, инструментов, памяти, навыков и межагентных сообщений;
🔘выносить механизмы безопасности за пределы контура, который сам агент может изменить.
Отчет показывает, что индустрия стала тяжелеть. В отчете, например, приводится RCE с CVSS 9.6, касающуяся mcp-remote (CVE-2025-6514). Или что еще круто - появляется страхование AI exclusions - то, о чем когда-то писал Женя (кстати, один из авторов документа). В общем, работы на веку ai security специалиста прибавится... И попкорн становится определенно не лишним)
#иб_для_ml
Прочитал большой отчет OWASP по безопасности и управлению агентными ИИ-системами, который вышел 2 дня назад. Отвлечемся немного от сложных концепций и посмотрим на индустрию с позиции хеликоптер-хеликоптер, пара кофер - пара кофер...
Главная мысль: агентная ИИ-система — это композиция из модели, агента, памяти, источников контекста, инструментов, протоколов взаимодействия, учетных данных, цепочек делегирования и среды исполнения. Поэтому защищать нужно всю эту композицию, включая действия агента во время выполнения.
Самое ценное в документе для меня:
Агентная идентичность
Авторы хорошо отделяют обычные машинные учетные записи от идентичности агента. Вопрос уже не только в том, валиден ли ключ или токен. Важно понимать, кто поручил агенту действие, в каком контексте он действует, какие права унаследовал, какой инструмент вызывает и как быстро эти права можно отозвать.
Управление во время выполнения
Предварительная проверка системы быстро устаревает: агент получает новый контекст, выбирает инструменты, пишет в память, вызывает другие сервисы и может менять траекторию выполнения. Отсюда требования к наблюдаемости, журналированию действий, выявлению отклонений от ожидаемого маршрута и аварийной остановке.
MCP/A2A/ACP как границы доверия
MCP полезно рассматривать как канал выполнения действий через инструменты. A2A и ACP — как каналы делегирования между агентами. Для них нужны проверяемая идентичность, ограничения делегирования, контроль описаний инструментов, сквозная трассировка и быстрый отзыв доступа.
Кодинговые агенты
Это один из самых сильных разделов. Кодинговые ассистенты получают доступ к файлам, shell, git, CI/CD, облачной инфраструктуре и учетным данным разработчика. Документ хорошо показывает, почему песочницы и списки разрешенных команд, рассчитанные на человека, ломаются при агентном исполнителе. Особенно важны проверки секретов, независимый контроль репозитория, обязательное ревью критичных изменений и изоляция среды исполнения.
Финансовые агенты
Через FinBot CTF авторы показывают практическую поверхность атаки: поставщики, счета, платежи, проверка мошенничества, коммуникации, MCP-инструменты. Для таких систем нужен не просто контроль доступа, а авторизация с учетом последствий: сумма, контрагент, тип операции, возможность отката, регуляторный эффект.
Мультиагентные и промышленные системы
Для многоагентных систем ключевые риски — подмена агента, транзитивное доверие, циклы делегирования, каскадные отказы и несогласованность политик между агентами. Для OT/ICS добавляются ограничения промышленных контуров: уровни Purdue, физические исполнительные механизмы, доступность и независимые защитные ограничения.
Фанфакт по объему: примерно треть документа занимает регуляторика, около 15% — угрозы и инциденты, еще около 15% — зрелость управления и будущие требования, около 10-12% — таксономия агентов; остальное распределено между идентичностью, цепочкой поставки, прозрачностью, FinBot, проектами и приложениями.
Что можно забрать себе в работу:
🔘вести реестр всех агентных систем, включая неучтенное использование ИИ;
🔘классифицировать агентов по уровню автономности и границам доверия;
🔘выдавать агентам отдельные короткоживущие права;
🔘проверять каждый вызов инструмента до выполнения;
🔘журналировать всю траекторию исполнения: входной контекст, вызовы, параметры, ответы, изменения памяти, решения политик;
🔘тестировать отравление контекста, инструментов, памяти, навыков и межагентных сообщений;
🔘выносить механизмы безопасности за пределы контура, который сам агент может изменить.
Отчет показывает, что индустрия стала тяжелеть. В отчете, например, приводится RCE с CVSS 9.6, касающуяся mcp-remote (CVE-2025-6514). Или что еще круто - появляется страхование AI exclusions - то, о чем когда-то писал Женя (кстати, один из авторов документа). В общем, работы на веку ai security специалиста прибавится... И попкорн становится определенно не лишним)
Post #120
1.32K

Павел Конон
Post #119
1.28K

Михаил Жмайло
Post #118
1.11K

Александр Колчанов
Post #117
1.06K

Артём Чувикин
Post #116
1.05K

Радда Юрьева и Владимир Кочетков
Post #115
1.25K
Post #114
2.54K
Post #106
1.22K
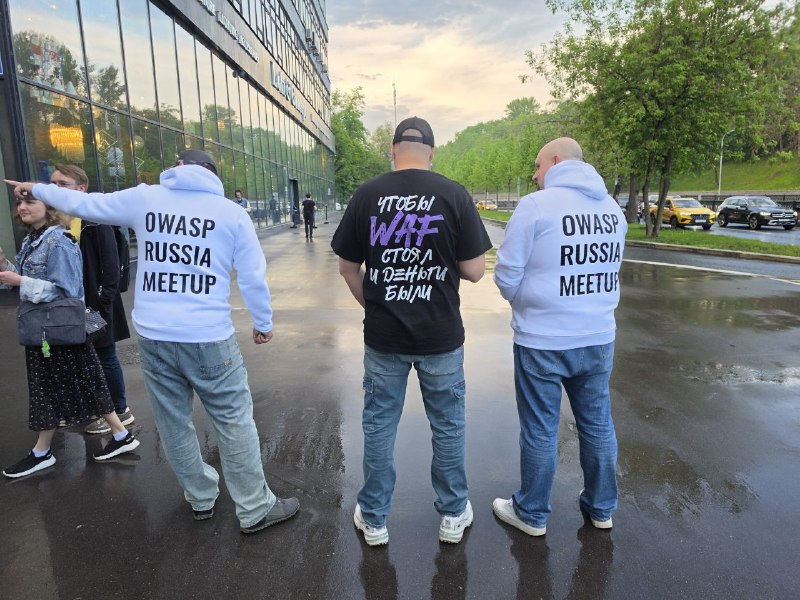
Приглашение на митап отправлены, для подтверждени очного участия необходимо кликнуть на кнопку в письме (более ничего не требуется). Если регистрировались, но письмо не получили - проверьте папку спам/нежелательные.
Post #105
7.1K
OWASP RUSSIA MEETUP: AI в анализе кода, SSR-безопасность, атаки на CMS, Telegram-фишинг и ML в AppSec
14 мая состоится OWASP RUSSIA MEETUP — встреча для специалистов по информационной безопасности, разработчиков, AppSec/SRE/DevSecOps-инженеров, инфраструктурных команд и всех, кому интересны современные практики защиты приложений.
В программе — доклады о графовых подходах в анализе кода, рисках SSR на примере React2Shell, атаках на установщики CMS, сценариях Telegram-фишинга через QR-коды и балансе между ML-подходами и классическими правилами в AppSec.
Программа митапа
19:00 — Приветственное слово
Лука Сафонов, OWASP Russia chapter leader
Модератор: Павел Кузнецов, Инфосистемы Джет
19:10 — AI + анализ кода: графовые подходы и почему они снова актуальны
Радда Юрьева, PT
Доклад будет посвящён тому, как CPG/PDG-графы становятся основой для контекстного поиска уязвимостей в коде.
Ключевые темы:
CPG/PDG-графы в анализе кода;
контекстный поиск уязвимостей;
связка графовых подходов с LLM;
применение графовых нейросетей в задачах AppSec.
19:55 — Риски безопасности SSR на примере React2Shell и их митигация
Артем Чувикин, Ngenix
Современные web-приложения всё чаще используют server-side rendering, что улучшает производительность, SEO и пользовательский опыт, но одновременно расширяет поверхность атаки. На примере React2Shell будут разобраны риски, возникающие в SSR-архитектуре, и способы их снижения.
Ключевые темы:
особенности безопасности SSR-приложений;
attack surface server-side React;
уязвимость React2Shell;
практическая эксплуатация на демонстрационном приложении;
virtual patching через WAF, CDN и reverse proxy.
20:35 — Перерыв
20:50 — Атаки на установщики CMS: как захватить контроль над ещё не установленной системой
Александр Колчанов, независимый эксперт
Доклад посвящён сценарию, при котором атакующий находит доступные установщики CMS и использует их для получения контроля над сервером ещё до полноценной установки системы.
Ключевые темы:
поиск открытых установщиков CMS;
получение доступа к админке через процесс установки;
загрузка shell;
удаление установленной CMS и восстановление установщика;
захват контроля без эксплуатации типовых CVE.
21:30 — Как я украду вашу телегу
Михаил Жмайло, CICADA8
QR-код давно стал привычным способом аутентификации во многих приложениях. В докладе будут разобраны фишинговые атаки на QR-аутентификацию, сценарии QRLjacking и использование Telegram как платформы для атак социальной инженерии.
Ключевые темы:
QRLjacking;
фишинговые атаки через Telegram;
захват аккаунта через QR-код;
вредоносный MiniApp;
автоматизация сбора информации;
persistence в Telegram-сценариях.
22:10 — Баланс точности и полноты: ML vs ifчики
Павел Конан, Yandex
Индустрия кибербезопасности активно продвигает AI-powered-решения, противопоставляя их классическим сигнатурам и правилам. Но на практике выбор между ML и rule-based-подходами почти всегда упирается в компромисс между Precision и Recall.
Ключевые темы:
ML против правил и эвристик в AppSec;
компромисс между Precision и Recall;
False Positive и False Negative в WAF и SAST;
alert fatigue у разработчиков;
архитектурные паттерны security-инструментов;
чек-лист: когда нужен ML, а когда достаточно rule-based-подхода.
22:50 — Завершение
Участие в митапе бесплатное и осуществляется по предварительной регистрации. Ссылка на место проведения (Москва) будет отправлена на email.
До встречи 14 мая!
14 мая состоится OWASP RUSSIA MEETUP — встреча для специалистов по информационной безопасности, разработчиков, AppSec/SRE/DevSecOps-инженеров, инфраструктурных команд и всех, кому интересны современные практики защиты приложений.
В программе — доклады о графовых подходах в анализе кода, рисках SSR на примере React2Shell, атаках на установщики CMS, сценариях Telegram-фишинга через QR-коды и балансе между ML-подходами и классическими правилами в AppSec.
Программа митапа
19:00 — Приветственное слово
Лука Сафонов, OWASP Russia chapter leader
Модератор: Павел Кузнецов, Инфосистемы Джет
19:10 — AI + анализ кода: графовые подходы и почему они снова актуальны
Радда Юрьева, PT
Доклад будет посвящён тому, как CPG/PDG-графы становятся основой для контекстного поиска уязвимостей в коде.
Ключевые темы:
CPG/PDG-графы в анализе кода;
контекстный поиск уязвимостей;
связка графовых подходов с LLM;
применение графовых нейросетей в задачах AppSec.
19:55 — Риски безопасности SSR на примере React2Shell и их митигация
Артем Чувикин, Ngenix
Современные web-приложения всё чаще используют server-side rendering, что улучшает производительность, SEO и пользовательский опыт, но одновременно расширяет поверхность атаки. На примере React2Shell будут разобраны риски, возникающие в SSR-архитектуре, и способы их снижения.
Ключевые темы:
особенности безопасности SSR-приложений;
attack surface server-side React;
уязвимость React2Shell;
практическая эксплуатация на демонстрационном приложении;
virtual patching через WAF, CDN и reverse proxy.
20:35 — Перерыв
20:50 — Атаки на установщики CMS: как захватить контроль над ещё не установленной системой
Александр Колчанов, независимый эксперт
Доклад посвящён сценарию, при котором атакующий находит доступные установщики CMS и использует их для получения контроля над сервером ещё до полноценной установки системы.
Ключевые темы:
поиск открытых установщиков CMS;
получение доступа к админке через процесс установки;
загрузка shell;
удаление установленной CMS и восстановление установщика;
захват контроля без эксплуатации типовых CVE.
21:30 — Как я украду вашу телегу
Михаил Жмайло, CICADA8
QR-код давно стал привычным способом аутентификации во многих приложениях. В докладе будут разобраны фишинговые атаки на QR-аутентификацию, сценарии QRLjacking и использование Telegram как платформы для атак социальной инженерии.
Ключевые темы:
QRLjacking;
фишинговые атаки через Telegram;
захват аккаунта через QR-код;
вредоносный MiniApp;
автоматизация сбора информации;
persistence в Telegram-сценариях.
22:10 — Баланс точности и полноты: ML vs ifчики
Павел Конан, Yandex
Индустрия кибербезопасности активно продвигает AI-powered-решения, противопоставляя их классическим сигнатурам и правилам. Но на практике выбор между ML и rule-based-подходами почти всегда упирается в компромисс между Precision и Recall.
Ключевые темы:
ML против правил и эвристик в AppSec;
компромисс между Precision и Recall;
False Positive и False Negative в WAF и SAST;
alert fatigue у разработчиков;
архитектурные паттерны security-инструментов;
чек-лист: когда нужен ML, а когда достаточно rule-based-подхода.
22:50 — Завершение
Участие в митапе бесплатное и осуществляется по предварительной регистрации. Ссылка на место проведения (Москва) будет отправлена на email.
До встречи 14 мая!
Post #104
1.93K

Консорциум OWASP выпустил GenAI Exploit Round-up Report Q1 2026 — и это, пожалуй, один из самых показательных материалов о том, как быстро ИИ-риски перешли из теории в практику. В отчёт вошли инциденты за период с 1 января по 11 апреля 2026 года, а сам документ вышел 14 апреля 2026 года. Авторы собрали 8 заметных кейсов и прямо фиксируют сдвиг: главная проблема уже не только в «неправильных ответах» моделей, а в идентичностях агентов, оркестрации, правах доступа и уязвимостях цепочки поставок.
Что особенно важно: в реальных инцидентах ИИ всё чаще выступает ускорителем атак. В отчёте фигурируют кейсы, где AI-инструменты помогали автоматизировать разведку и эксплуатацию, агенты совершали разрушительные действия без должного подтверждения, а ошибки в доверенных корпоративных AI-сценариях приводили к утечкам данных и опасным изменениям внутри инфраструктуры. Среди примеров — взлом мексиканских госструктур с использованием Claude-assisted workflow, инцидент с OpenClaw, удалявшим письма, внутренняя утечка данных в Meta, а также злоупотребление привилегиями в Vertex AI.
Отдельная линия — supply chain и AI-платформы как новая зона высокого риска. OWASP указывает на утечку исходников Claude Code через публичный source map и последовавшие malware-приманки, на инцидент вокруг Mercor/LiteLLM, а также на активную эксплуатацию критической уязвимости Flowise CVE-2025-59528, которая позволяла выполнить произвольный код через CustomMCP-конфигурацию. Вдобавок исследователи описали GrafanaGhost — путь для косвенной prompt injection и эксфильтрации данных через AI-функции Grafana.
Главный вывод: большинство AI-инцидентов пока вообще плохо укладываются в классическую CVE-логику. Это не всегда «одна конкретная дыра», а чаще комбинация избыточных полномочий, слабых границ доверия, небезопасной интеграции инструментов, плохой валидации и слишком высокой уверенности людей в действиях агента. Иначе говоря, защищать нужно уже не только модель, а всю систему вокруг неё — доступы, контекст, инструменты, пайплайны и процессы принятия решений.
Для бизнеса и ИБ-команд сигнал предельно понятный: эпоха «поиграемся с AI-агентами в песочнице» закончилась. Если агент может читать почту, менять настройки, ходить во внешние сервисы, работать с кодом или данными — его нужно рассматривать как привилегированный и потенциально опасный компонент инфраструктуры. Без жёстких approval-механизмов, сегментации, least privilege и контроля цепочки поставок следующий громкий кейс — вопрос времени.
Что особенно важно: в реальных инцидентах ИИ всё чаще выступает ускорителем атак. В отчёте фигурируют кейсы, где AI-инструменты помогали автоматизировать разведку и эксплуатацию, агенты совершали разрушительные действия без должного подтверждения, а ошибки в доверенных корпоративных AI-сценариях приводили к утечкам данных и опасным изменениям внутри инфраструктуры. Среди примеров — взлом мексиканских госструктур с использованием Claude-assisted workflow, инцидент с OpenClaw, удалявшим письма, внутренняя утечка данных в Meta, а также злоупотребление привилегиями в Vertex AI.
Отдельная линия — supply chain и AI-платформы как новая зона высокого риска. OWASP указывает на утечку исходников Claude Code через публичный source map и последовавшие malware-приманки, на инцидент вокруг Mercor/LiteLLM, а также на активную эксплуатацию критической уязвимости Flowise CVE-2025-59528, которая позволяла выполнить произвольный код через CustomMCP-конфигурацию. Вдобавок исследователи описали GrafanaGhost — путь для косвенной prompt injection и эксфильтрации данных через AI-функции Grafana.
Главный вывод: большинство AI-инцидентов пока вообще плохо укладываются в классическую CVE-логику. Это не всегда «одна конкретная дыра», а чаще комбинация избыточных полномочий, слабых границ доверия, небезопасной интеграции инструментов, плохой валидации и слишком высокой уверенности людей в действиях агента. Иначе говоря, защищать нужно уже не только модель, а всю систему вокруг неё — доступы, контекст, инструменты, пайплайны и процессы принятия решений.
Для бизнеса и ИБ-команд сигнал предельно понятный: эпоха «поиграемся с AI-агентами в песочнице» закончилась. Если агент может читать почту, менять настройки, ходить во внешние сервисы, работать с кодом или данными — его нужно рассматривать как привилегированный и потенциально опасный компонент инфраструктуры. Без жёстких approval-механизмов, сегментации, least privilege и контроля цепочки поставок следующий громкий кейс — вопрос времени.
Post #103
1.29K
Post #102
2.53K

Приглашаем на вебинар "Механизмы в SAST-решениях для выявления дефектов из OWASP Top Ten" 12 марта в 16:00!
Вместе с Лукой Сафоновым и Владом Богдановым разберем OWASP Top Ten. Обсудим, почему так важно проверять исходный код на наличие потенциальных уязвимостей и как с этой задачей помогают справляться SAST-инструменты. А также рассмотрим механизмы, которые позволяют выявлять потенциальные уязвимости и дефекты безопасности.
Регистрация по ссылке
Вместе с Лукой Сафоновым и Владом Богдановым разберем OWASP Top Ten. Обсудим, почему так важно проверять исходный код на наличие потенциальных уязвимостей и как с этой задачей помогают справляться SAST-инструменты. А также рассмотрим механизмы, которые позволяют выявлять потенциальные уязвимости и дефекты безопасности.
Регистрация по ссылке
Post #101
2.02K
About this channel
- How can I read @owasp_ru without a Telegram account?
- TGViewer shows the public web preview Telegram publishes for OWASP RU: recent posts, photos, videos and the subscriber count, with no app, login or account.
- How many subscribers does OWASP RU have?
- OWASP RU (@owasp_ru) has 1.34K subscribers on Telegram, refreshed roughly every 30 minutes.
- Does OWASP RU know I viewed it here?
- No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.