



15 сентября сайт TEZ TOUR был скомпрометирован, злоумышленники оставили послание: «DATASUCKERS взломали TEZ TOUR. Все сервера скомпрометированы. Выкачано и уничтожено: 45 398 685 записей бронирований, 21 515 914 заказов туров, 52 176 283 бронирований отелей и 252 300 000 финансовых транзакций. Итого: 395 500 000 записей — безвозвратно утеряны».
Сайт недоступен, и судя по сообщению хакеров — они потеряли свою базу данных.
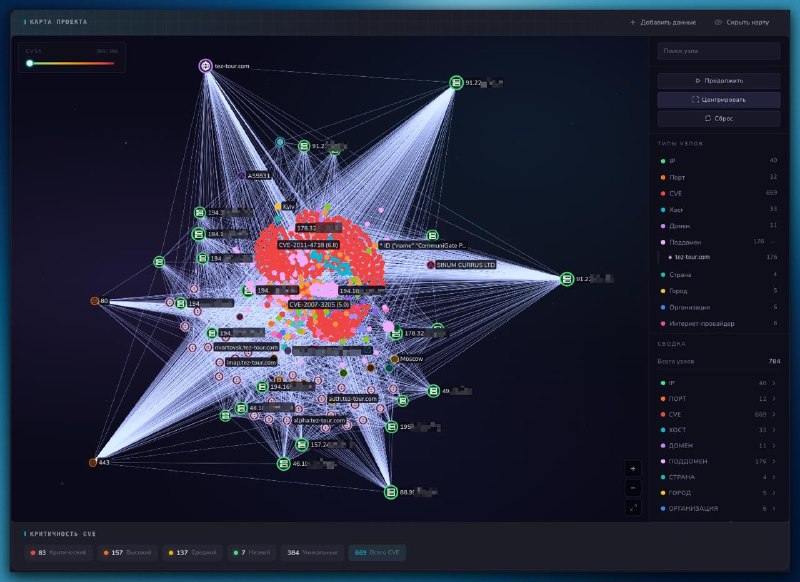
Мы прогнали tez-tour.com через исторические данные CVE.Global, и вот что увидела система:
— 40 IP
— 176 поддоменов
— 33 хоста
— 384 уникальных CVE (с общим количеством 669)
— из них 83 критических и 157 высокого уровня
Отдельно видны старые web/PHP-компоненты, почтовые сервисы, CRM, Bitrix, Jira, Citrix, FTP, IMAP, SMTP и другие внешние точки инфраструктуры, датируемых ещё 2011–2016 годами, наряду с более свежими CVE.
Когда организация годами накапливает старые сервисы, почтовую инфраструктуру, десятки поддоменов, разные хостинги, старые технологические компоненты и огромный граф взаимосвязей — атакующему уже не обязательно начинать с главного сайта, иногда достаточно одного забытого узла, одной старой системы или сервиса, который когда-то поставили временно и беспечно о нём забыли.
✊ Именно поэтому современная кибербезопасность — это уже не вопрос: «защищён ли наш сайт?». Правильный вопрос: «видим ли мы вообще всю инфраструктуру, которую видит атакующий?»
🔐 CVE.Global — элитная кибер-разведка нового поколения
Чтобы защищать инфраструктуру, сначала нужно увидеть её целиком. На этой неделе CVE.Global открывает продажи, ожидайте обновлений.