TGViewer
Channel Public Channel
Ostrich Nest

Ostrich Nest

@ostrichnest

Ruben Muradyan's channel
Cybersecurity, countersurveillance, net neutrality, free speech.
Twitter: @rubenmuradyan
Facebook: https://facebook.com/ruben.muradyan
Subscribers
1.15K
Photos
70
Videos
7
Links
70
Recent Posts 20 shown
Post #186 293
А между тем очень интересные новости приходят из Лондона и Айдахо. Ли Рейбер арестован в Айдахо, а Олег Сергеевич Давыдов - в Лондоне.

Короче: с 2022-го года, вот этот вот Рейбер и Давыдов пытались продать американским силовикам софт для форензики телефонов, компьютеров и всего остального Oxygen Forensics.

А этот Оксиджен - это перепакованный для обхода санкций старый добрый Мобильный Криминалист.

Известный много кому, в т.ч. и армянским оппозиционерам, в чьих телефонах копались именно с его помощью.

Одним словом - читайте пресс-релиз. Там много жЫра.
Department of Justice Tech CEO, Russian National Arrested on Complaint Alleging They Hid Russian Ownership and Development of Software Sold to U.S. Government The CEO of a Virginia-based software company and a Russian national have been arrested on a federal criminal complaint charging them with concealing from U.S. government agencies that their company was owned and controlled by Russian nationals and that its…
  • ❤ 2
Post #185 595
Post #184 717
А вот смотрите, что я вам принес. Это выступление депутата Гегама Манукяна от 7-го мая 2026-го года.

7-го июля 2025-го года сотрудники Следственного Комитета устроили у него дома обыск, по причине того, что его сын проходил по делу архиепископа Баграта и был прописан по адресу, где проживает сам Гегам Манукян (фактическое место проживания его сына было другим, там тоже был обыск). В ходе обыска у Гегама Манукяна, применив физическую силу, отобрали телефон, несмотря на то, что он отказывался его отдать, т.к. к делу отношения не имел.

После чего 29-го июля 2025-го выкачали из телефона все данные и вернули телефон хозяину, подделав печати на конверте, в котором телефон должен был хранится.

Факт вмешательства подтвержден независимой экспертизой.

Жалобу на действия СК депутат отправил в ГенПрокуратуру, которая переадресовала жалобу депутата в тот же СК, на который он жаловался. СК в своих действиях нарушений не нашел.

Очень надеюсь, что данный случай будет упомянут в отчетах международных НПО, занимающихся цифровыми свободами.
  • 👍 10
  • 💯 4
  • 🤯 3
  • ❤ 1
Post #183 1.1K
Я давно обещал написать про Телеграм и его безопасность. TL;DR - безопасным его можно назвать только с оооочень большой натяжкой.

Самая большая - и по сути основная причина, почему он считается небезопасным - это отсутствие сквозного шифрования по умолчанию в пользовательских (обычных) чатах. А это означает, что содержимое обычных чатов остается доступным администраторам платформы.

Но это ладно. Оно становится доступным также и злоумышленникам - тем, кто сможет получить доступ к вашему телеграм аккаунту тем или иным способом (фишинг и всякие левые голосования - самый распространенная проблема).

В телеге есть механизм сквозного шифрования - E2E - и реализован он в так называемых Secret Chat-ах. Но об их существовании знает слишком небольшое количество пользователей, пользоваться ими муторно (secret chat-ы неясно каким способом синхронизируются на различных устройствах), вот никто и не заморачивается.

Отдельная история - это шифрование групповых чатов. Ее нет вообще. Т.е. иметь в сквозную зашифрованный групповой чат невозможно. Вот вообще невозможно.

Тут стоит еще заметить, что пользователю, при регистрации, присваивается уникальный ID, который невозможно сменить. А это значит, что вся ваша активность - лайки, комментарии в каналах, давно забытая активность - хранится на серверах ТГ и может быть выкачана/предоставлена достаточно требовательным силовикам.

Вот все это, как по отдельности, так и в комплексе и делает Телеграм небезопасным мессенджером.

Так чем же Телеграм хорош?
Каналами. Если рассматривать телегу не как мессенджер, а как средство получения (и распространения) информации - то эта платформа практически идеальна.

Хозяева каналов могут распространять информацию, получать за свою деятельность оплату; в телеге отсутствует так называемый таймлайн (который есть во всех остальных соцсетях - когда алгоритм сам решает что именно вы увидите, а что нет). Именно это технически исключает возможность классического shadow ban-а (ситуации когда алгоритм решает не показывать то, что вы пишите читателям, чаще всего по цензурным соображениям).

Что же неидеально с каналами?

Отсутствие действительно, реальной анонимности для владельца/администратора канала. Канал так или иначе привязан к ID его создателя. И силовики (или злоумышленники, не говоря о сотрудниках Телеграма) могут получить доступ как к самому каналу, так и к деанонимизирующей информации.

Есть еще неявный способо Shadow Ban-а. Такое случалось вна Украине и Молдове, когда каналы оппозиции было невозможно найти в поиске, даже если явно указать в поисковой строке handle канала.

Резюмируя: назвать Телеграм защищенным мессенджером - нельзя. Использовать его можно только для получения и публикации информации.

И надеяться на то, что Дуров и сам Телеграм не начнут сотрудничать с силовиками в бОльшем, чем сегодня, объеме.
  • ❤ 5
  • 👍 4
  • 💯 1
Post #182 735
Помоги тем, кто по тяжелейшей статье
За незаконное хранение совести,
Ногтями скребёт ледяной бетон
В ШИЗО закатанный намертво,
Не веря, что снова увидит свет,
И даже просто выйдет из камеры.

Вот редко бывает, когда идеально всё: стихи, музыка, клип и даже использование в этом клипе ИИ.

PS а я, оказывается, в Фейсбуке зашадоубанен. :)
  • ❤ 3
  • 👍 2
  • 🔥 1
  • 👏 1
Post #181 1.07K
А вот посмотрите, камрады, на дизайн платежной карты от Америа банка (я затёр персональные данные). Вся информация для совершения платежа размещена на одной стороне карты. Вы уже заметили, в чем проблема? В Америа банке тоже заметили: и написали: закрывайте CVV, если карту фотографируете. Но это не решает всех проблем.
1. Люди часто намеренно фотографируют карту - для облегчения переводов с карты на карту. Закроют ли они пальцем CVV - никто не знает. Многие не закроют.
2. Человек с натренированной зрительной памятью запомнит платежную информацию с одного взгляда. Тренироваться для этого надо недолго.
3. В наше время постоянного и повсеместного видеонаблюдения в высоком разрешении никто не застрахован от того, что его карта будет сфотографирована в магазине, когда он расплачивается, к примеру, либо каким-то иным способом не окажется под камерой видеонаблюдения.
4. Сейчас очень распространены носимые устройства (смарт-очки, очки дополненной реальности) которые могут снимать окружающую действительность без того, чтобы вы об этом догадались.

Почему Америа банк выбрал такой дизайн - неясно. По крайней мере мне.

Как от этого защищаться?
Записать CVV в защищенное хранилище (например в KeepassXC, Strongbox, KeepassDX) и замазать, соскоблить его с карты.

Ну и поблагодарить Америа банк за головотяпство и внимание к безопасности своих клиентов.
  • 👍 13
  • ❤ 4
  • 🤝 3
  • 😢 1
Post #180 1.11K
А вот пока вы, камрады, наслаждались летом, Европейский Парламент проголосовал за ввод в действие Chat Control v1. И это чудесная история. И длинная. И муторная. И, кроме всего прочего - позорная.

Но обо всем по порядку.

В 2021-ом году, Европейский Парламент (далее ЕП) принял временное решение, направленное на борьбу с педофилией. В т. ч. и в мессенджерах. В т.ч. и защищенных. Технологически это решалось следующим образом: компании, создающие мессенджеры могли ДОБРОВОЛЬНО подчиниться этому требованию.

Как это происходит технически? Вендор должен просканировать сообщение, посчитать хэш отправляемого файла, и отослать этот хэш на сервер вендора для сравнения с базой данных хешей непотребных материалов.

С мессенджерами без E2EE (без шифрации) все понятно. А вот как это должно происходить с мессенджерами с E2EE?

А вот как: вендор ДО ШИФРАЦИИ сообщения должен посчитать хэш отправляемого файла и отправить этот хэш на сервер. А еще вендор ПОСЛЕ ДЕШИФРАЦИИ полученного сообщения должен отправить хэш полученного файла на сервер. И это нарушает саму суть E2EE коммуникаций. На этот счет было и есть огромное количество репортов правозащитников и специалистов по цифровым правам.

Именно из-за этого массового недовольства ЕП принял эту директиву ВРЕМЕННО. До 26-го марта 2026-го. Действие директивы не было продлено с перевесом в 1 (это очень важно!) голос.

И вот сейчас (а именно 7-го июля 2026-го) эту директиву заново внесли в ЕП. С очень странным регламентом: голосовать должны были не ее продление, а ее отмену. И для того, чтобы эта директива отменилась было необходимо абсолютное большинство голосов - 361 голос.

Совершенно неожиданно законопроект об отмене этой директивы поставили на голосование 9-го июля. И ЕП проголосовал. 314 голосов за отмену, 276 голосов - против. И, несмотря на то, что большинство депутатов ЕП было за отмену ChatControl, этот законопроект остался в силе, поскольку не добрал необходимых (до 361-го голоса) голосов.

Так что нас ждет очень интересное время, учитывая все телодвижения все тех же европейских политиков для ограничения использования соцсетей несовершеннолетними.

И, да, это первый из серии постов про ChatControl. Будет еще.
  • 👍 8
  • 🤯 3
  • ❤ 2
Post #179 1.07K
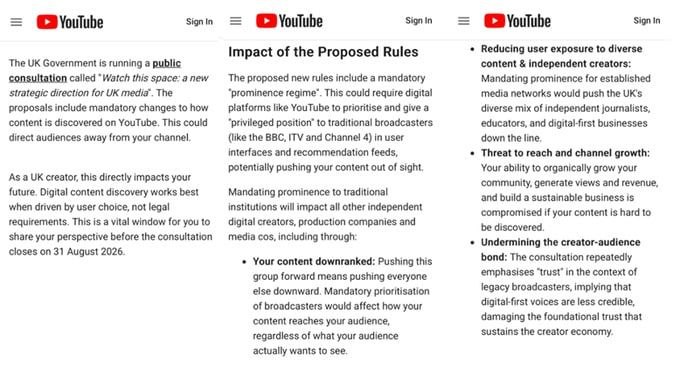
Ну и о новостях свободного мира. В Великобритании выставили на публичное обсуждение закон, по которому смогут принудить цифровые платформы искусственно продвигать контент Министерства Правды.

Подобное было с применением DSA и в ЕвроСоюзе. Но там было чуточку наоборот: цифровые платформы должны были обнаруживать и бороться с контентом на который им указывали сертифицированные Брюсселем фактчекеры. Но ничего не стоит на месте. И вот сейчас миниправ будет решать что именно смотреть на Ютьюбе в Великобритании.

Напомню, что недавно в Великобритании решили запретить несовершеннолетним смотреть порнуху и не придумали ничего лучше, чем требовать со всех британцев ID при логине. Как вы все сами понимаете - данное решение вызвало бурный рост использования ВПН среди молодежи.
  • 🤯 6
  • ❤ 5
  • 🔥 2
  • 🤔 2
Post #178 987
Post #177 1.18K
Сегодня (ну технически уже завтра) после полуночи я буду в подкасте Имнемними.

Поговорим о:
1. Сотрудничестве Team Telecom и Azer Telecom
2. Принудительной регистрации IMEI
3. И еще об одной интересной теме - расследования House Judiciary Committee (это что-то вроде постоянной коммиссии Конгресса по юридическим вопросам) о вмешательстве центральных органов ЕС в поведение цифровых платформ во время выборов. Иными словами - европейской цензуре, реализуемой на цифровых платформах.

Если есть вопросы - задавайте здесь, в каментах, попытаюсь на них ответить.
  • 👍 11
  • ❤ 7
Post #176 1.15K
А вот кое-что, что будет интересно тем, кто пользуется Сигналом для защищенных коммуникаций.

Perhaps Signal’s most well-touted security and privacy feature is its ability to set disappearing messages. Messages can be set to expire in periods ranging from seconds to weeks. A default expiration time for all messages can be selected, and specific groups and conversations can be set to custom retention times. To minimize risk, set retention times to the shortest amount feasible — minutes or hours, instead of days or weeks.
Signal’s disappearing messages don’t remove evidence that communications between parties occurred in the first place.
Keep in mind that Signal’s disappearing messages delete the contents of a message, but they don’t remove evidence that communications between parties occurred in the first place. This means that even if a group has enabled disappearing messages, someone who gains access to a member’s device could later determine with whom they were chatting. Therefore it’s safest to regularly delete entire groups and chats, not just the messages themselves.

Переведу на человеческий: если кто-то (в данном случае американские силовики) получит физический доступ к телефону с установленным Сигналом, то этот кто-то сможет установить факт коммуникаций (содержимое коммуникаций останется недоступным). Даже в группах и в чатах, где установлены сгорающие сообщения. Повторюсь: факт коммуникаций, а не содержимое этих коммуникаций.

А вот способы защиты (я уверен, что сам Сигнал зачистит эту багу сам):

On iPhones, Signal can integrate its call history into the iPhone’s regular call history. This privacy-eroding feature can be disabled on Signal on iOS by tapping your profile circle on the top-left corner of the app, clicking on Settings, then Privacy, then disabling “Show Calls in Recents.”

Additionally for Signal on iPhones, you’ll also likely want to disable settings like “Share Contacts with iOS” and “Use Phone Contact Photos” (for Android users, the equivalent is “Use address book photos”), which can be found under Settings, then Chats.

Such precautions may sound extreme, but in a recent case, authorities were able to recover deleted incoming Signal messages based on old push notifications that were archived on iPhones (the latest iPhone update fixes this issue, highlighting the importance of keeping your devices up to date). On that note, remember to either turn off Signal notifications entirely or have them display only the names of people sending messages — which should be pseudonyms, not real names.


Ну и линк на саму статью - без пейвола.
  • ❤ 11
  • 🔥 4
  • 🥰 2
Post #175 1.77K
Коллеги из Cyberhub.am подробно разобрали новую инициативу нашего Любимого Правительства, которую вчера озвучивал Любимый Полководец: будет создан реестр IMEI кодов мобильных телефонов. Те телефоны, которых в этом реестре не будет - будут заблокированы до тех пор, пока владелец не пойдет регистрироваться. В процессе регистрации владельцу необходимо будет ответить на вопросы о том: почему он купил телефон не у официальных импортеров, имел ли на это право, не замышляет ли он ничего против сбора налогов ну и так далее.
Помимо того, что эта мера очевидно незаконна (чего стоит описанная законом возможность предоставления доступа к этой базе коммерческих организаций), есть еще одна важная, я бы сказал эстетическая деталь: эта система прямо сейчас имплементируется в России.
- А где еще такое есть?,- поинтересуетесь вы.

А вот еще где:

Azerbaijan
Cambodia
Chile
Colombia
Ecuador
Egypt
India (for certain categories of devices)
Indonesia
Iran
Kenya
Lebanon
Nepal
Nigeria (partially implemented / phased rollout)
Pakistan
Russia
Thailand (primarily for imported devices)
Turkey
Ukraine (legal framework exists; implementation has changed over time)


И вот когда вам, коллеги, провластные пропагандоны будут рассказывать о том, какими крупными шагами мы идем в Европу, покажите им этот список стран. Ни одного члена ЕС там нет. А Россия, Турция, Азербайджан, Пакистан и Иран - есть. И вот именно поэтому когда мне рассказывают про движение в Европу я не верю. А вот в ползучую вилайетизацию - не то, что верю - вижу.
  • ❤ 21
  • 👍 14
  • 😢 6
Post #174 1.51K
Мой сегодняшний пост о возможном транзите армянского трафика чере инфраструктуру AzerTelecom вызвал множество реакций, в т.ч. и критических.
Для начала опубликую пояснение от Team Telecom, которое они дали Artur Papyan-у (огроменный ему мерсю)
«Տրաֆիկի երթուղումը իրականացվելու է DWDM ցանցի մակարդակով, որը նույնն է,ինչ կետից կետ ֆիզիկական կապուղու կազմակերպումը. այս պարագայում ադրբեջանական ինֆոմացիան է անցնելու մեր կապուղիով DWDM ցանցի մակարդակով։ Այո, մենք ևս հնարավորություն ունենք օգտվելու ադրբեջանական ենթակառուցվածքից, բայց մենք չենք պլանավորում օգտագործել այդ հնարավորությունը»

Важное в ответе сказано вот в этом предложении: Այո, մենք ևս հնարավորություն ունենք օգտվելու ադրբեջանական ենթակառուցվածքից, բայց մենք չենք պլանավորում օգտագործել այդ հնարավորությունը:

И вот здесь и кроется то, что меня напрягает: Team Telecom не исключает возможности транзита. Team Telecom говорит, что этого не планирует. А это - две большие разницы.

Люди зачастую отвечали не мне, но прямо или косвенно публиковали следующие мысли (может я увидел не все, сбросьте, плз то, на что я не ответил в этом статусе):
1. Интернет-транзит в Армении развивается давно

Да, это так. ЕМНИП началось это в 2014-ом году.
Доказывает ли это, что возможный по договору транзит армянского трафика через инфраструктуру AzerTelecom не несет в себе рисков? Нет, не доказывает.
2. Team Telecom - молодцы

Подтверждаю: Team Telecom - молодцы.
Доказывает ли это, что возможный по договору транзит армянского трафика через инфраструктуру AzerTelecom не несет в себе рисков? Нет, не доказывает.
3. Существующее сотрудничество предполагает транзит трафика AzerTelecom в Нахиджеван

Да, это опубликовано в пресс-релизе.
Доказывает ли это, что возможный по договору транзит армянского трафика через инфраструктуру AzerTelecom не несет в себе рисков? Нет, не доказывает.
4. Обозначенное в пресс-релизе и пояснении сотрудничество необходимо азербайджанской стороне и повышает зависимость азербайджанской стороны от нас

Да, это так.
Доказывает ли это, что возможный по договору транзит армянского трафика через инфраструктуру AzerTelecom не несет в себе рисков? Нет, не доказывает.
5. Это сотрудничество предоставляет нам определенный бэкап

Да, предоставляет. Да, зависимость от Грузии сокращается. Ценой транзита трафика (в случае нарушения связности через несколько линий, проходящих через Грузию) через инфраструктуру AzerTelecom. С соответствующими рисками.
6. Воздух тоже проходит через Азербайджан, и что?

Да, проходит. Но не азербайджанский воздух заражал армянских гражданских активистов, журналистов и правозащитников Pegasus-ом. И, конечно же, воздух не несет в себе тех рисков, о которых я написал в предыдущем посте.
  • ❤ 18
  • 👍 16
  • 👎 2
Post #173 4.26K
Telecom Armenia OJSC and AzerTelecom OJSC Sign Internet Traffic Transit Agreement
Yerevan, June 22, 2026. Telecom Armenia and AzerTelecom companies have signed a bilateral agreement on the reciprocal provision of internet transit, enabling the commercial transmission of transit internet traffic through the territories of Armenia and Azerbaijan.
Within the framework of the agreement, Telecom Armenia, as a leading transit operator in the region, expands the geographic reach of international internet traffic supply to additional countries, while providing transit through its own infrastructure toward Azerbaijan.
The agreement is expected to contribute to the diversification of regional connectivity routes, enhance the resilience and reliability of telecommunications networks, and promote broader cooperation within the telecommunications sector across the region.

Для начала поймем, что же именно написано в пресс-релизе:
1. Team Telecom и AzerTelecom будут ВЗАИМНО использовать каналы связи для доступа в Интернет.
2. В рамках этого сотрудничества через инфру Team Telecom будет проходить трафик из Азербайджана в Начичеван.
3. Но, и это самое важное, не только. Соглашение о взаимном использовании Интернет-транзита означает, что армянский трафик тоже может проходить через инфру АзерТелеком.

Чем это грозит:
1. Трафик, идущий через инфру АзерТелеком может анализироваться.
2. Содержимое коммуникаций, скорее всего не будет доступно: практически все коммуникации сегодня пошифрованы TLS. Там есть небольшая вероятность MITM атак, но она невелика.
3. AzerTelecom получит возможность гнать армянский трафик через DPI - а это позволит профилировать и анализировать поведение армянских пользователей. Повторюсь: не в контексте доступа к самим передаваемемым данным. А в контексте доступа к метаданным соединения.
4. Люди и организации использующие фиксированные IP-адреса находятся в самом рискованном положении. Их IP-адреса довольно легко привязать к конкретным пользователям и деанонимизировать
4. AzerTelecom получит больше возможностей для BGP route poisoning-а, перенаправляя интересный им трафик через свои сети.
5. На данный момент эти риски касаются пользователей Team Telecom. Но я бы не слишком надеялся бы на полную безопасность.
6. Люди, представляющие интерес: политики, журналисты, сотрудники НГО, сотрудники ключевых компаний должны задуматься об использовании VPN на постоянной основе, на всех своих устройствах.
  • 🤯 17
  • 🤬 7
  • ❤ 3
  • 👎 2
  • 🤡 2
  • 👀 2
Post #172 1.57K
А меду тем оказалось, что времена ИИ-миллионеров породили класс элитных проституток, которые не то, чтобы самые красивые - они, скорее, симпатичные и умные.

Линки на страницы фей - в коментах.

These escorts’ nerd literacy is baked into their marketing materials. All have active X accounts where they post provocative selfies, mixed with commentary on topics like AI and longevity. Marek’s booking portal is built like a text-based role-playing game where users must complete interactive prompts. On Talia Sable’s site, she markets herself as “a huge nerd,” and notes that she is an ex-programmer interested in Dungeons and Dragons, AI and supply chains. Sable charges $3,000 an hour.
[...]
If you want to understand the economics, just look at the menu. On Tryst, a directory for escorts, $1,000 an hour is already high. Marek charges $3,500. She has no problem getting it, and her rate has almost doubled since the beginning of the year. Currently, she says she’s booked out for the next few months, and is getting so many inquiries that she’s considered raising rates again.
  • 😁 3
  • 👍 2
  • 🍓 2
  • 🍾 2
  • 💋 1
Post #171 1.73K
Я уже лет 5 говорю, что разумно (читай для защиты действительно серьезных данных - тех, к которым могут захотеть доступа государственные акторы) защитить любую Windows систему невозможно.
Смотрите: нашли бэкдор в BitLocker (статья, репозитарий). Уязвимость позволяет записав набор заранее известных файлов на флешку обойти криптозащиту BitLocker (прозрачную шифрация жесткого диска, по идее защищающую от несанкционированного доступа в случае утери контроля над лаптопом/компьютером/сервером).
TL;DR
How to reproduce :
Copy the FsTx folder to "YourUSBStick:\System Volume Information\FsTx" as is and make sure to use a filesystem that's compatible with Windows (NTFS is preferable but I think FAT32/exFAT should work as well). Funny thing is, the vulnerability is extremely convenient, you don't even need to plug an external storage device, you can just pull out the disk, copy the files in the EFI partition, put it back and it will still work. That's how bad it is.
Plug the USB stick in your target windows computer with bitlocker protection turned on.
Reboot to Windows Recovery Environment Agent (you can do that by holding SHIFT and clicking on the restart button using your mouse)
Once you click on the restart button, lift your finger off the SHIFT key and hold CRTL and do NOT lift your finger off it.
If you did everything properly, a shell will spawn with unrestricted access to the bitlocker protected volume.


Теперь смотрите: случайно такое сделать не получится. Кто-то в Майкрософт сделал это специально.

Для чего? Никто не знает. Но спецслужбы, имея вот такую вот возможность могли бы вскрывать зашифрованные компьютеры на раз.

И таких историй как с продуктами Microsoft, так и с самим Bitlocker - немерено.

А дальше - решайте сами.
BleepingComputer Windows BitLocker zero-day gives access to protected drives, PoC released A cybersecurity researcher has published proof-of-concept (PoC) exploits for two unpatched Microsoft Windows vulnerabilities named YellowKey and GreenPlasma, which are a BitLocker bypass and a privilege-escalation flaw.
  • 👍 10
  • 🔥 5
  • 😱 3
  • 😡 1
Post #170 1.62K
Post #169 1.42K
Сегодня, в районе 23:30 - 00:00 (точного времени никто не знает) я буду в прямом эфире подкаста Имнемними.

Задавайте вопросы здесь в каментах, ну и в каментах стрима, конечно.

Я, в основном буду говорить о технологиях цензуры вообще, и в Армении в частности. О том, как с цензурой бороться, как те, кто, по идее обязаны с цензурой бороться, только усиливают ее.

С момента разговора с Сергеем Чаманяном много чего случилось - так что тем у нас будет много.
  • ❤ 9
  • 👍 5
  • 🥰 2
  • 👎 1
  • 🔥 1
Post #167 1.19K
А вот здесь я с Сергеем Чаманяном разговариваю о современной цензуре и технологиях фильтрации сети.
А ещё о том, как сегодня функционируют системы цензуры сети в России, Иране, Европе.
И ещё немного о том, чего нам нужно ожидать в Армении.

https://youtu.be/GOUDwUEGSMo?si=kHgAZFAzAekjz_8H
YouTube Ով և ինչպես է վերահսկում համացանցում տարածվող բովանդակությունը | WTF 05 Ով և ինչպես է վերահսկում համացանցում տարածվող բովանդակությունը | WTF 05 Այս տեսանյութում փորձում ենք պարզ և հասկանալի ձևով անդրադառնալ համացանցային գրաքննության թեմային՝ հասկանալու, թե ինչ մեխանիզմներով է այն իրականում գործում։ Ցույց ենք տալիս, թե ինչպես…
  • ❤ 15
  • 👍 5
  • 🔥 1
Post #165 1.03K
С утра меня дергают по поводу новости (линк, как обычно без пейвола) о том, что ФБР смогла прочесть сообщения Сигнала.

И, как обычно, тут многое неоднозначно, а то и манипулятивно. Сначала поймем, что именно написано в статье:
В деле о терроризме (не спрашивайте!) есть упоминание того, что ФБР смогли прочесть сообщения предназначенные обвиняемому через базу данных Apple notifications.
На самом-то деле это
BulletinBoard


Cellebrite UFED умеет ее читать очень давно (ЕМНИП лет 5), так же ее умеет читать и МК (года 2 точно).

Так в чем же здесь новость, спросите вы?
А новость вот в чем: подозреваемый любил получать красивые нотифы, в которых был виден как отправитель, так и содержание сообщения. Как именно содержимое зашифрованного сообщения показывается вне защищенного приложения человек не задумался. Ну и погорел.

На самом-то деле все здесь в недостаточном (для обычного пользователя) уровне понимания технологий. Ему сказали, что Signal - защищенный мессенджер. Он ему доверился. Но настройки выставил криво. Ну и вот сейчас, скорее всего сядет.

Правильные настройки приведены в прикрепленных скринах.
  • ❤ 8
  • ❤‍🔥 3
  • 💯 2
  • 👍 1
Older posts →

About this channel

How can I read @ostrichnest without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Ostrich Nest: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Ostrich Nest have?
Ostrich Nest (@ostrichnest) has 1.15K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Ostrich Nest know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →