TGViewer
Channel Public Channel
🇺🇦 OSINT Простими Словами | Кібербезпека

🇺🇦 OSINT Простими Словами | Кібербезпека

@osint_simple

Тут не про теорію. Тут про практику, реальні кейси і мислення дослідника.

🕵️‍♂️ Вчу бачити більше, ніж інші:
— як знаходити людей за слідами
— як працює фішинг і соцінженерія
— як мислить осінтер
⚡️ Без води. Просто: як це працює і як це використати.
Subscribers
3.96K
Photos
1.4K
Videos
133
Links
823

Showing posts older than #2456 · Back to latest

Older Posts 12 shown
Post #2455 1.04K
🫡🤝Друзі дякую за підтримку мене і мого каналу.

Вибачаюсь що виставляю не вчасно, то замотаюсь і не завжди є можливість дивитись на банку дропа.
  • ❤ 5
Post #2451 979
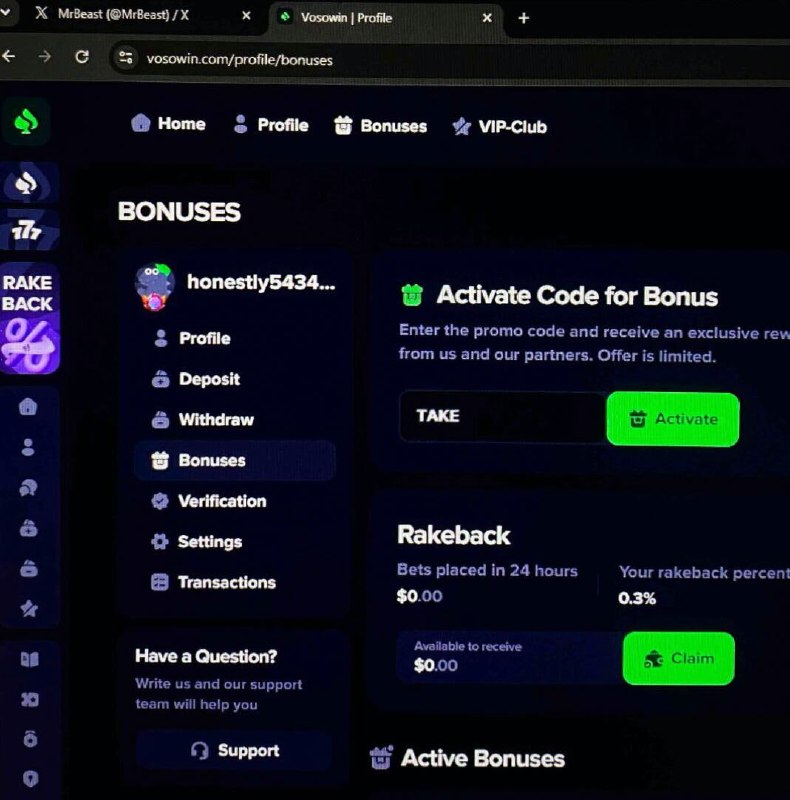
⚠️ Як зараз скамлять через Discord: схема з "безкоштовними" $3500

Останнім часом масово розлітається нова схема шахрайства.
Все починається з повідомлення від знайомої людини в Discord.
Але є нюанс — найчастіше її акаунт уже зламаний.
Далі вам надсилають посилання на нібито нове крипто-казино та промокод на $3500.

Сценарій виглядає переконливо:
• переходите за посиланням;
• вводите промокод;
• на балансі одразу з'являються $3500;
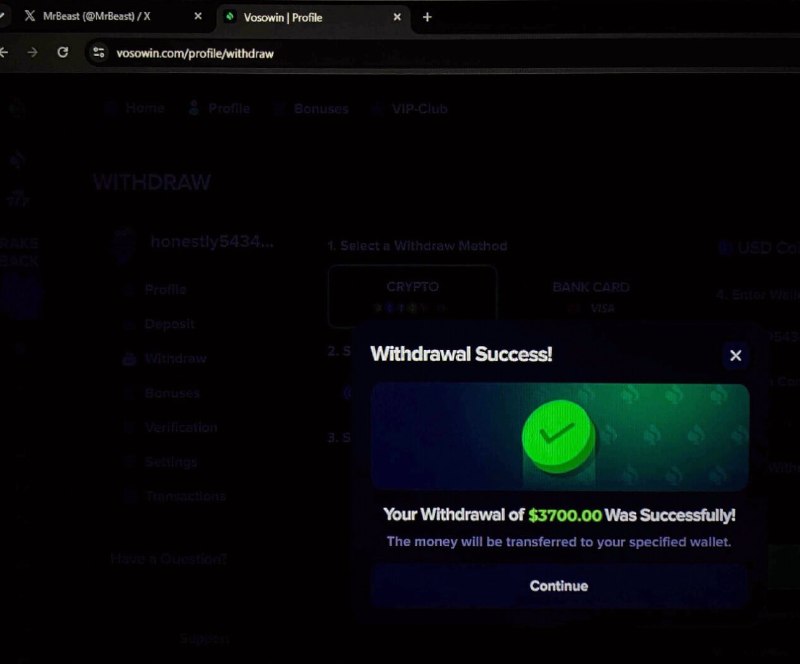
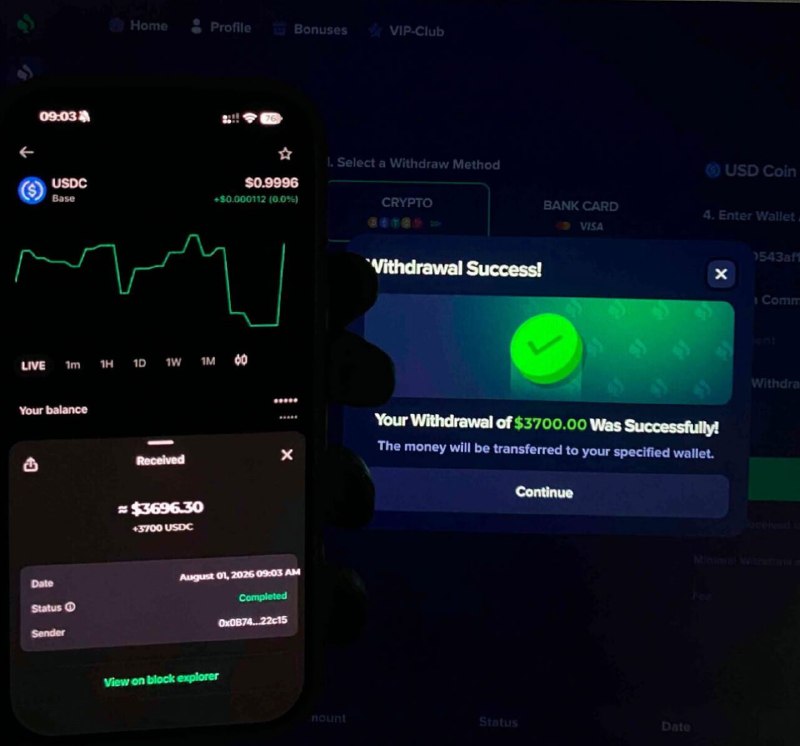
• сайт навіть показує, що кошти можна вивести.
Але коли доходить до виведення, починається класична схема.

💵Вам повідомляють, що потрібно пройти верифікацію акаунта.
Вас просять поповнити баланс приблизно на $200, нібито для підтвердження особи або активації можливості виведення.

Після депозиту:
❌ ніяких $3500 ви не отримаєте;
❌ свої $200, швидше за все, теж більше не побачите.

✏️ Що варто запам'ятати:
Не довіряйте повідомленням навіть від знайомих у Discord — їхній акаунт міг бути зламаний.
Жодне легальне казино чи сервіс не вимагатиме депозит для отримання бонусу або виведення "подарованих" коштів.
Якщо для отримання "безкоштовних" грошей потрібно спочатку заплатити — перед вами звичайний скам.


Будьте уважні. Зараз подібні розсилки йдуть масово саме через скомпрометовані Discord-акаунти, тому повідомлення виглядають набагато більш правдоподібно.

P.S. - а в данному прикладі ще й суми попутали на скрінах замість 3500$, написали 3700$

⚡️Написати нам | 💳 Подякувати | 🇺🇦 Підписатись
  • 👍 5
Post #2450 1.06K
⏺📧 Що можна дізнатися завдяки одній email-адресі?

📆 Іноді так буває, що з ідентифікаторів при розслідуванні є тільки «Email-адреса» яка з першого погляду може здаватися марною, але це далеко не так. Автор цієї методологічної статті детально аналізує кожен метод пошуку за електронною адресою для виявлення: витоків даних, нових username (тобто нікнеймів), соцмереж, фото та іншої додаткової інформації — з чого вже можна зробити висновок, що електронна пошта є дуже великим місцем зберігання інформації.

🔝 Основні вектори HUMINT-OSINT розвідки за email:

🔵Аналіз юзернейму (Username Enumeration):
Частина адреси до символу @ у 80% випадків перевикористовується ціллю на інших платформах. Пробив через «WhatsMyName» або «Maigret» миттєво знаходить акаунти в соцмережах та на форумах.


🔵Пошук у витоках даних (Breach Intelligence):
Перевірка через сервіси на кшталт «DeHashed» або «Leak-Lookup» дає змогу витягнути хеші паролів, прив'язані нікнейми та навіть IP-адреси, з яких здійснювався вхід
.

🔵Google ID (GAIA ID) та гео-слід:
Якщо адреса на «Gmail», з неї можна витягнути унікальний «Google ID». Це відкриває доступ до відгуків цілі на «Google Maps», профілю «YouTube» та публічних фотоальбомів.


🔵HUMINT та ідентифікація:
Пошук прив'язок через «Gravatar», «Skype» або форми відновлення паролів дозволяє дізнатися реальне ім'я, аватар та супутні цифрові сліди.


〰️ OSINT — це не пошук інформації, це вміння поєднувати розрізнені дані в єдину картину.

— Pyps

⚡️Написати нам | 💳 Подякувати | 🇺🇦 Підписатись
  • ❤ 6
  • 👍 1
  • 👏 1
Post #2449 885

Forwarded from HackYourMom - мамкіни хакери України 🇺🇦

Зеленский оновив склад свого улюбленого клубу «Голандський Штурвал» де він з кєнтами, штампує санкції проти власних громадян замість вироків суду РНБО, його очолить - Ігор Клименко

Астрологи схоже сказали, що кількість зірок на погонах та компетентність в питаннях розвідки не має впливати на призначення вищого військового керівництва країни тому здається, що ТАРОлоги, сказали перетосувати колоду, не міняти секс працівниць, а пересувати короваті і перепризначити тих самих людей на інші посади

Ми собі уявляємо, як із фразою «а хулє Буданову з розвідки в політику можна, а Умєрову з політики в розвідку нє?» ТАРОлоги таки змогли протягнути призначення Умєрова Головою СЗРУ😅Шмигаль все ще зам по ніхуям перший віце премʼєр без жодних повноважень та міністерства

Питання, по очільнику МО досі не вирішили… карта мабуть не йде 🤣 або Меркурій ретроградний. В країні війна, нахуй нам міністр оборони? Не на часі 🤷‍♂️ чо ви доїбалися зі своїми картонками

Зе-команда 💪 мріяли б з ними працювати як Федоров?😂
  • 🤣 16
  • 👎 1
  • 😁 1
  • 🙏 1
  • 💯 1
Post #2448 1.06K
🤔Так друзі, там хтось мене запитував за чекер родичів в боті.

Так от вже запилив оновлення. Чекер працює в MindTrace.

А ще мене не полишає думка, винести чекери окремо, що скажите ?
  • ❤ 4
  • 👍 3
Post #2447 1.28K
💰🥷 Хакери викрали майже $89 млн доларів у власників «Coldcard» — через що це сталося?

💵 «Coldcard» — це апартний криптогаманець, створений для максимального захисту тільки криптовалюти «Bitcoin» (BTC), що завжди вважався найбезпечнішим в використанні але ця подія довела що не все так просто.

🧠 У чому суть вразливості?

У 2021 році в прошивку «Coldcard» потрапив баг: апаратний генератор випадкових чисел не приймав участі в створенні seed-фраз, який підвищує безпеку криптогаманця. Замість цього фрази створювалися по шаблону, чим і скористався хакер використавши брутфорс (тобто перебір фраз).

📌 Ключове для OSINT-дослідника:

🔹 💳 Навіть "максимально захищений" апаратний криптогаманець має ризики бути ураженим

🔹 🕵️‍♂️ При виборі місця збереження криптовалюти та її подальшого використання, треба обирати універсальні варіанти (як гаманці без даних KYC та інше)

🔹 🔐 Звертати увагу на рівні захисту гаманця і не тільки.


👨‍💻 Безпека — головне.

— Pyps

⚡️Написати нам | 💳 Подякувати | 🇺🇦 Підписатись
  • 🤝 4
  • ❤ 1
Post #2446 1.19K
Чи є тут серед моїх підписників ті хто обходив цензуру клода ? Відпишіть в лс.
  • ❤ 4
  • 😁 3
Post #2445 1.77K
⚙️🔊 Те, чого ми не бачимо: Wi-Fi, Bluetooth та камери навколо нас.

🗞️ Професійна платформа з вивчення методів пошуку «Hacker Arise», опублікувала статтю про використання пасивної радіорозвідки (тобто «SIGINT») за допомогою інструменту: картографіки, виявлення та аналізу радіо пристроїв «WireTapper».

📝 Автор робить акцент на використанні:

➤ 🛜 WiGLE (база Wi-Fi мереж та точок доступу)

➤ 📶 Bluetooth-даних

➤ 🌍 Географічної візуалізації на карті

➤ 🔎 Додаткових джерелах розвідувальної інформації (наприклад, Shodan).


📌 Інструмент може використовуватись для:

🔸 🕵️‍♂️ OSINT-досліджень

🔸 👨‍💻 Аналізу інфраструктури об'єктів

🔸🌐 Вивчення бездротового середовища району

🔸📚 Підготовки до глибшого технічного аналізу і не тільки.


💡 Цей аналіз є прикладом того, як сучасна радіорозвідка діє в світі відкритих джерел.

— Pyps

⚡️Написати нам | 💳 Подякувати | 🇺🇦 Підписатись
  • 👍 3
  • ❤ 1
  • 🤔 1
Post #2440 1.24K

Forwarded from foxtrot.group

На связи фокстрот, сегодня поигрались немножко с военторгом https://voenpro[.]ru , бедолаги до сих пор лежат. Комбинация обычного, простого но максимально эффективного  LFI + Nginx Log Poisoning дала нам прекрасный результат. База на 150к клиентов, ФИО, телефоны , почты , адреса , детали заказов , очень вкусная база где закупочки делают много потенциальных русских двухсотых. Базу не продаем , исключительно для своих по запросу. Сообщения каналу открыты 👾
  • 🔥 7
  • 👍 2
Post #2429 1.31K
🛠 В арсеналі OSINT-аналітика є десятки інструментів, але деякі з них особливо корисні на етапі первинного збору інформації.

⚡ BlackTrace — один із таких інструментів.


📝 В одному цікавому «OSINT» аналізі західний спеціаліст розібрав: всі тонкощі, методи та важливі нюанси при використанні Python-утиліти «BlackTrace» та перевагу скриптів над веб сервісами в сфері розслідувань.

🕵️‍♂️ У статті детально доповідають про так речі, як:

◈ Аналіз нікнеймів та псевдонімів

◈ Пошук згадок у різних онлайн-сервісах

◈ Збір цифрових слідів в різних місцях

◈ Прискорювання первинного етапу OSINT-розслідування завдяки цьому інструменту і не тільки.


🔊 Важливо розуміти: «BlackTrace» не розслідує за аналітика. Він лише допомагає швидше знаходити зачіпки, які вже треба перевіряти вручну.

🎯 Іноді один знайдений зв'язок — коштує сотень пошукових запитів.

— Pyps

⚡️Написати нам | 💳 Подякувати | 🇺🇦 Підписатись
  • 👍 2
  • ✍ 1
Post #2428 1.29K
🛡 КІБЕР-КОЗАКИ — спільнота для тих, хто цікавиться кібербезпекою.

⚡️ Вони публікують найважливіші новини, розбирають кібератаки, шахрайські схеми та допомагають залишатися на крок попереду.

🇺🇦 Саме їхнє надзвичайне комʼюніті одними з перших дали відсіч ворогу в 2022 році в кіберпросторі. Детальніше

Кібер-Козаки — знання, що захищають.

Будь серед наших 💪
  • ❤ 5
  • 🔥 2
  • 👏 1
Post #2426 1.41K
⚡🗺️ OSINT Mapping Tool — веб-інструмент із відкритим вихідним кодом, призначений для візуалізації та аналізу даних на інтерактивній карті.

🤖 Інструмент дозволяє працювати з географічними об'єктами, додавати власні точки, лінії та полігони, імпортувати дані з різних форматів, а також структурувати інформацію в рамках одного розслідування.

📌 Головні функції:

🔹📍Створення, редагування маркерів, ліній та областей

🔹 📝 Додавання описів, нотаток та додаткової інформації до кожного об'єкта

🔹 📂 Гнучкий імпорт,а також експорт проектів для збереження результатів роботи

🔹 🎯 Зручна візуалізація маршрутів, місць подій та інших взаємозв'язків між об'єктами прямо в браузері і не тільки.


⚙️ Чим може допомогти:

🔸 🌍 «GEOINT» - розслідування

🔸 📑 Документація місць воєнних злочинів

🔸🔎 Аналіз переміщення та/або ударів ворога і багато іншого.


🛰️ Перетворення даних на зрозумілу картину — ключ для успішного «OSINT» розслідування.

— Pyps

⚡️Написати нам | 💳 Подякувати | 🇺🇦 Підписатись
  • 👍 8
  • ❤ 5
  • 🔥 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →