Ответы на эти вопросы вы найдёте в докладах из секций «Linux Kernel» и «System Software» 👇
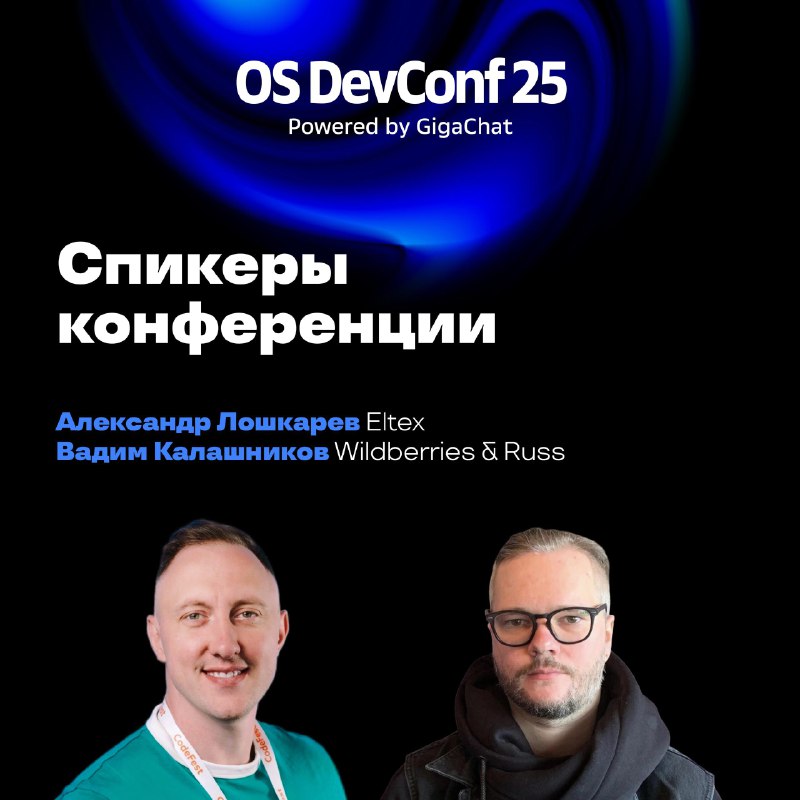
➡️ eBPF как платформа для кастомного управления памятью. Александр Лошкарев (Eltex)
Доклад представляет системный взгляд на эволюцию eBPF от инструмента для трассировки к универсальному фреймворку для кастомизации ядра. Мы выходим за рамки классических применений в сети и безопасности, чтобы исследовать, как eBPF позволяет безопасно и эффективно расширять фундаментальные подсистемы, такие как планировщик CPU и страничный кеш.
➡️ Защита политик межсетевого экрана на базе eBPF и LSM. Вадим Калашников (Wildberries & Russ)
Мы строим систему HBF (Host-based Firewall), в которой сетевые политики преобразуются в правила nftables на уровне хоста. При этом любой привилегированный процесс способен их изменить. Послушав доклад, вы узнаете, как с помощью eBPF и LSM предотвратить несанкционированные изменения правил nftables.
Хотите получить готовые инструменты и надёжные решения, которые прокачают эффективность вашей команды? Присоединяйтесь к нам 3 декабря на OS DevConf 25 Powered by GigaChat 🔥
💻 Успейте зарегистрироваться. Участие бесплатное, но количество мест ограничено.
Подписаться на OS DevConf