
Представьте ситуацию - агент получает задачу сходить в сеть и принести данные, вы настраиваете валидацию - перед каждым запросом проверяете что URL не ведет на локальный адрес, не указывает на metadata-эндпоинт, не резолвится в 127.0.0.1. То есть, все чисто и запрос уходит, а через секунду DNS-сервер возвращает уже другой IP и агент стучится на 169.254.169.254, внутренний адрес облачного провайдера.
И это не гипотетический сценарий, это реальный класс атак который в мире AI-агентов становится особенно опасным, потому что агент в отличие от браузера не просто рендерит страницу - он может прочитать ответ, сохранить его в контекст и использовать в следующих действиях. И если в ответе окажутся креды из metadata-эндпоинта, последствия могут быть печальными.
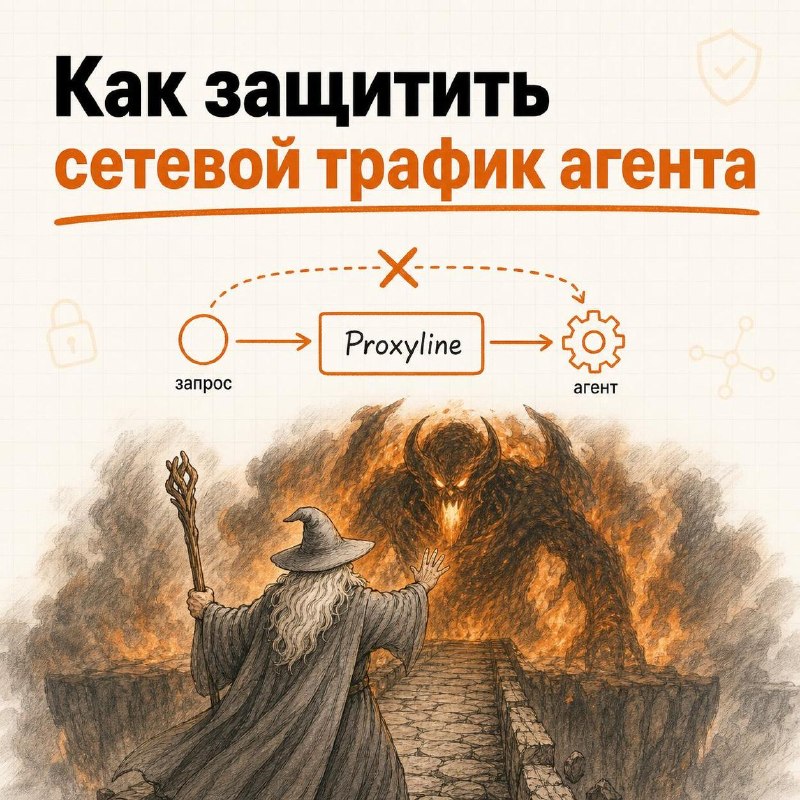
В OpenClaw для этого сделали Proxyline - слой который пропускает весь сетевой трафик агента через настроенный прокси. Блокировка приватных диапазонов, loopback и metadata-адресов происходит не на этапе проверки URL, а в момент реального соединения когда DNS уже отработал и IP известен.
Разница принципиальная - между проверкой и фетчем (запросом к серверу) никто не может подменить адрес.
Если у вас уже есть proxy для инфраструктуры - направьте трафик OpenClaw через него же, получите и защиту и наблюдаемость из одного места.