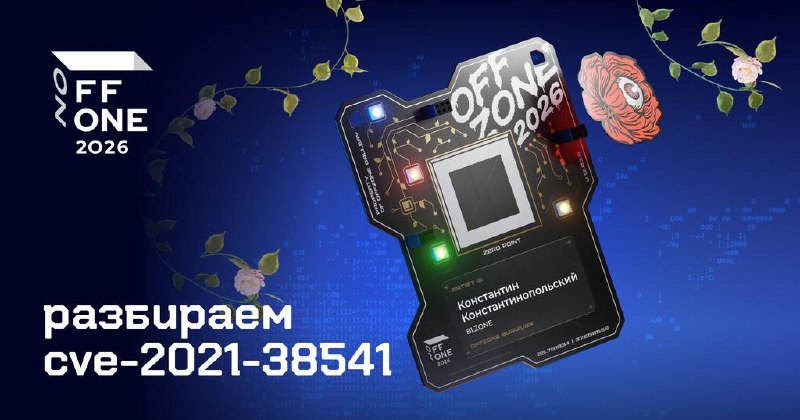
🔧 Разбираем уязвимость в прошивке бейджа OFFZONE 2026
В первый день конференции несколько участников сдампили прошивку нашего бейджа с помощью уязвимости семейства микроконтроллеров STM32F1. Полученную прошивку отдали LLM-агентам, которые обнаружили CVE-2021-38541 и разработали эксплоит.
После этого для получения всех флагов было достаточно подключить бейдж к ноутбуку по USB, без глитчинга. Участники рассказали об эксплоите друзьям и знакомым, но нам об этом не сообщили.
Кстати, исследователи Иван Зорин и Евгений Пусан выступали с близким к статье докладом «Как отреверсить конференцию: от 11 флагов на бейдже до RCE по USB» во второй день конференции. Рекомендуем посмотреть.
➡️ В статье мы подробно разобрали атаку по шагам
Если решите похекать бейдж в следующем году и найдете уязвимость, сообщите нам на почту info@offzone.moscow. Получите приятный бонус 🙂
До встречи на OFFZONE 2027!
Post #1812
2.43K