TGViewer
Channel Public Channel
Servicepipe

Servicepipe

@official_servicepipe

Разрабатываем системы высокоточного контроля трафика для защиты от современных киберугроз

Оставить заявку ⬇️

🌐 servicepipe.ru
💬 @welcome_servicepipe_bot
📞 +7 (495) 374-62-65
✍️ welcome@servicepipe.ru
Subscribers
2.32K
Photos
967
Videos
19
Links
393
Recent Posts 12 shown
Post #1133 253
▶️ Запись вебинара «Новая архитектура безопасности»

Совместно с нашим партнёром IT TASK провели вебинар, где рассказали, как эффективно защищаться от многовекторных атак и выстроить киберустойчивую архитектуру.

Вы узнаете, почему защита от DDoS и ботов — это неотъемлемый базовый слой, а не «дополнительная опция» в ИБ-архитектуре, и многое другое.

Смотрите где удобно:

📺 VK Video | 📺 YouTube | 📺 Rutube

#sp_video #sp_webinar
  • 👀 3
  • 😍 2
Post #1132 385
«Забыли защитить DNS» — частая ошибка, из-за которой падает сайт

После подключения решений защиты, кажется, что веб-ресурс надёжно прикрыт от киберугроз. Но что, если атака идёт не на него, а на DNS-провайдера? Без резервного сервера DNS сайт может стать недоступным в один момент.

💡 Вывод: без резервного DNS сайт как дом без запасного выхода при пожаре.

Что он даёт?

✔️ Служит подушкой безопасности при DDoS-атаках на основной сервер DNS и при других сбоях

✔️ Разгружает основной сервер при аномальных нагрузках, тем самым увеличивает мощность и ускоряет работу веб-ресурса

✔️ Создаёт непоколебимую устойчивость при любых локальных проблемах с сетью за счёт размещения серверов в разных локациях

В статье рассказали, как работает резервный DNS и как его подключить за 15 минут. Го к нам в блог 👀

#sp_article
Post #1131 505
⚡️ Servicepipe и Nubes расширяют партнёрство: продвинутая защита от ботов теперь доступна в облаке 

Клиентам облачного провайдера Nubes стало доступно решение Servicepipe Web DDoS & Bot Protection для защиты веб-приложений и API от автоматизированных угроз.

Мы сотрудничаем с Nubes с конца 2023 года. Ранее партнёрство было сосредоточено на защите сетевой инфраструктуры, а теперь его возможности расширяются на прикладной уровень — защиту веб-ресурсов, приложений и API от бот-атак и DDoS.

Что это даёт клиентам Nubes:

✔️ Защита на уровне веб-приложений. Решение Servicepipe выявляет и блокирует автоматизированный трафик, который может создавать риски для сайтов, личных кабинетов, мобильных сервисов и API.

✔️ Единая облачная среда. Защита интегрирована в сервисы Nubes: можно подключить и управлять ею через единую консоль, без самостоятельного развёртывания антибот-инфраструктуры.

✔️ Эшелонированный подход. Клиенты получают возможность дополнить защиту сетевой инфраструктуры защитой прикладного уровня — в рамках сервисов одного облачного провайдера.

Руководитель отдела по работе с партнёрами Servicepipe Анна Станюлис о новом этапе сотрудничества:

«Количество и сложность киберугроз растут, и эшелонированная защита становится необходимостью для всё большего числа компаний. Партнёрство с Nubes позволяет нам сделать такую защиту доступнее и эффективнее для бизнеса, который работает в облаке».

Мы рады укреплению партнёрства с Nubes!

Вместе делаем комплексную защиту веб-сервисов доступнее для облачных клиентов.

#sp_partners

Telegram | VK | Max
  • 👏 5
Post #1122 483
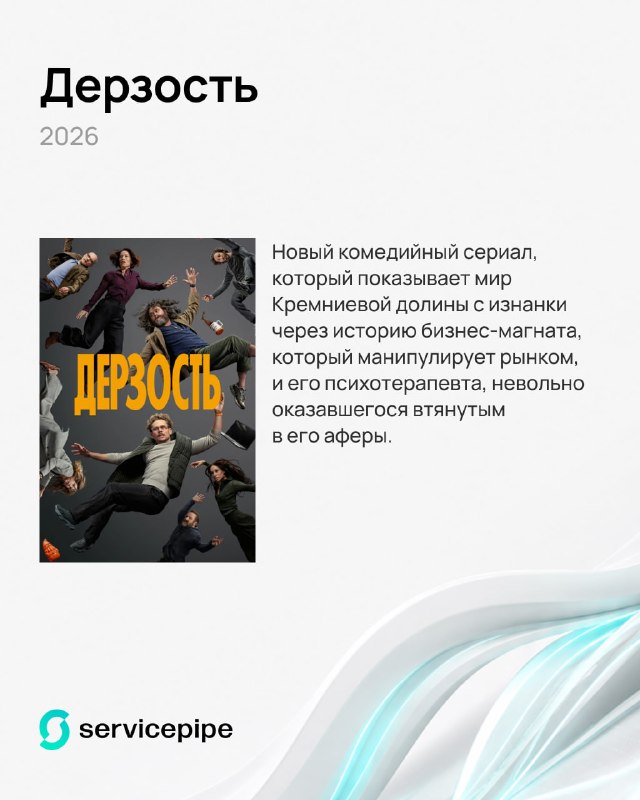
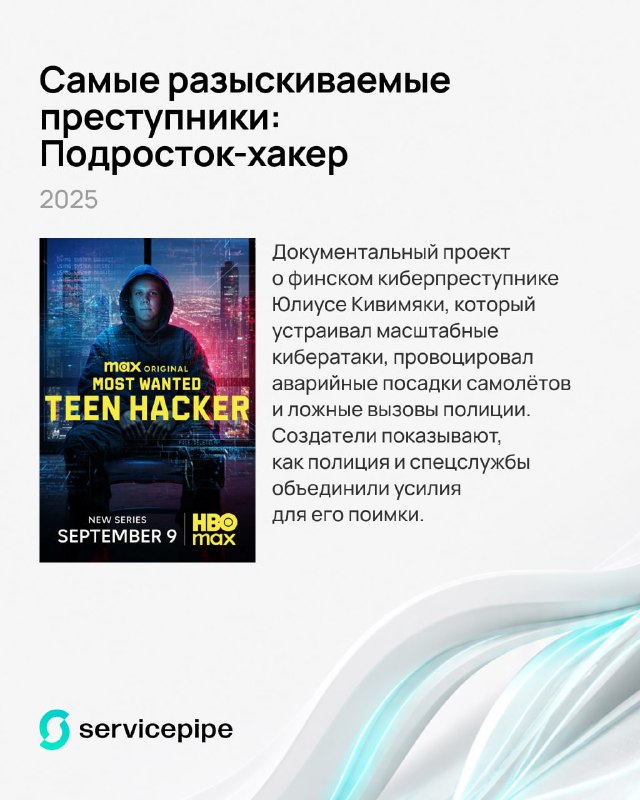
Сериалы про технологии и кибербез, которые вы могли пропустить 🎬

Друзья, осень вступила в свои права. А значит, пришло время уютных вечеров под пледом за просмотром сериалов. Чтобы вы не тратили время на долгий поиск, отрываем от сердца свои сохранёнки на тему ИТ и ИБ.

Листайте карточки и выбирайте, что добавить в свой осенний watch-list 🍿

#sp_recommend
Post #1121 577
Ищите нас на Yandex Cloud Marketplace 🛡

У нас хорошая новость для всех, кто работает в экосистеме Яндекс Облака. Теперь продукты Servicepipe по защите от ботов и DDoS-атак Web DDoS Protection и Web DDoS & Bot Protection — доступны напрямую в Yandex Cloud Marketplace.

Что это значит для вас:

✔️ Подключение защиты — в несколько кликов, без долгих согласований и дополнительных договоров

✔️ Оплата и документооборот — через экосистему Яндекс Облака, без лишней бюрократии

✔️ Доступ к продукту — уже на следующий день после оформления

Как это работает?

Вы выбираете продукт в каталоге, оформляете подписку — и всё. Финансовые вопросы решаются через экосистему Yandex Cloud, а аккаунт в панели Servicepipe создаётся без вашего участия. Подключение продукта, техническая поддержка и обслуживание реализуются командой Servicepipe.

Сергей Андриенко, руководитель направления по защите веб-приложений Servicepipe:

«В корпоративном сегменте подключение нового ИБ-решения может затягиваться из-за согласований, необходимости заключения дополнительных соглашений. Покупка сервиса через маркетплейс избавляет от затяжных бюрократических процедур. Клиенты получают решение "в несколько кликов" и могут сразу оценить его эффективность на практике».


Об интеграции читайте в блоге 👀
  • ⚡ 10
  • 😍 3
  • 🆒 1
Post #1120 490
Дайджест киберновостей

Интересные ИБ-новости в одной подборке #sp_digest

⚡️ Новый IoT-ботнет KATARU заражает устройства через Telnet-брутфорс и эксплойты Linux для DDoS-атак. Ботнет подбирает учётные данные через Telnet, а затем пытается получить права root с помощью общедоступных эксплойтов ядра Linux, после чего включает скомпрометированные системы в ботнет для DDoS-атак.

⚡️ Эксплойт-кит BlueMoon использует свежие zero-day уязвимости в Chrome и Windows. Эксплойт был разработан, развернут и распространен в течение всего нескольких дней. Злоумышленники используют его для шпионажа и извлечения выгоды.

⚡️ Android-малварь Mantax Otax шифрует файлы, ворует данные и запугивает жертв. Вредонос обладает функциями вымогателя и шпионского ПО и похищает данные с зараженных устройств. А также следит за пострадавшими и даже может запугивать их с помощью полноэкранных видео, изображений и голосовых сообщений.

⚡️ Cisco призывает клиентов срочно патчить критическую уязвимость CVE-2026-76461. Компания предупреждает специалистов по защите о необходимости устранения критической уязвимости в своем устройстве Secure Email Gateway, которая может быть использована злоумышленниками для получения root-доступа.

⚡️ Миллионам сайтов на WordPress угрожает уязвимость в плагине для резервного копирования. В плагине All-in-One WP Migration and Backup обнаружили уязвимость, связанную с SQL-инъекцией, которая позволяет удаленно выполнить код без аутентификации и полностью скомпрометировать сайт.

⚡️ Найдена критическая уязвимость CVE-2026-69525 в Windows RDS, угрожающая тысячам российских серверов. Дыра может помочь получить полный доступ над серверами. Для проведения атаки достаточно сетевого доступа к уязвимым компонентам RDS — учётные данные и взаимодействие с пользователем не требуются. Использовать уязвимость можно без входа в систему.

Telegram | VK | Max
  • ⚡ 4
Post #1119 487
Про многофакторный анализ трафика 🔍

Интернет-трафик и атаки становятся всё сложнее, поэтому обязательная блокировка по IP-адресам или гео признаку уходит в прошлый век.

Попутно детекцию вредоносных запросов затрудняют ботоводы — фулстек-боты всё лучше имитируют действия легитимных пользователей.

Вывод: нужно точечно отделять вредоносные запросы от легитимных без применения статичных признаков источников запросов (гео, IP).

Но как? Давайте разбираться ⬇️

📈 Смотреть статистику?
Она применима только для грубой блокировки объёмных DDoS-атак. Низкочастотные и сложные интеллектуальные атаки её обойдут.

🚫 Банить по сигнатурам?
Спасает только от уже известных угроз. А как быть с новыми? По сигнатурам, как правило, банит WAF, но некоторые решения уже научились работать и с угрозами нулевого дня.

🕯 Использовать репутационный анализ?
Да, можно бороться с ботоводами, бесконечно создавая и актуализируя чёрные и белые списки IP-адресов, но за одним IP сотового оператора могут находиться одновременно тысячи абонентов связи. А это значит, что блокировки по IP неизбежно ведут к потерям реального трафика.

👀 Проверять поведенческие признаки?
Давайте честно, никто не любит проходить проверки CAPTCHA. Использовать только этот метод — значит, умышленно срезать % от трафика и конверсии.

А что тогда? Применять всё вместе, да с использованием ML-моделей и под чутким контролем команды аналитиков-профи. Результат — <0,01% ложноположительных срабатываний 🔥

Хотите более детально изучить наш рецепт многофакторного анализа? Велком в блог. Секретов шефа не раскрываем, но кое-что новое расскажем 🤫

Читать статью 📖

#sp_article #sp_antibot
  • ⚡ 3
Post #1118 700
DDoS-атаки на EdTech в начале сентября: пик — 2,1 млн пакетов в секунду 💥

В первые дни сентября российские образовательные платформы столкнулись с мощными DDoS-атаками. Наши системы мониторинга зафиксировали несколько эпизодов подозрительной активности.

Ключевые цифры:

◾️ Интенсивность запросов в одном случае — 139 тыс. в минуту, во втором — 66,5 тыс.

◾️ Самый серьёзный всплеск — рост с 71,5 тыс. до 2,1 млн пакетов в секунду (почти в 30 раз)

◾️ Повышенная активность наблюдалась 2, 3 и 4 сентября

Почему это важно:

Начало учебного года — традиционный период высокой нагрузки на EdTech-сервисы. Но порог входа для злоумышленников снижается, а ущерб от атак может быть выше стоимости простоя — срывы занятий и потеря доверия пользователей.

Даниил Щербаков, заместитель генерального директора Servicepipe, отмечает:

«Не всегда к выводу из строя приводят мощные атаки. Иногда сервис могут вывести небольшое количество запросов, заставляющих отдавать тяжелые ответы, особенно если сервис рассчитан на малую нагрузку».


Образовательный сегмент долгое время не уделял должного внимания кибербезопасности, а работа с личными данными детей требует современных подходов к защите.

#sp_news

Telegram | VK | Max
Post #1117 608
В индустрии ставок только 28% трафика — люди. Остальное — боты 🤖

Лаборатория кибербезопасности Servicepipe проанализировала 925,2 млрд запросов к веб-приложениям, API и мобильным сервисам за август 2026 года. В индустрии ставок картина оказалась показательной: реальные пользователи составили лишь 28% входящего трафика.

Как распределился трафик:

🟠 52% — вредоносные боты
🟠 20% — полезные боты
🟠 28% — реальные пользователи

Согласно нашим данным, 68% бот-трафика — продвинутые сети. Они подменяют параметры, используют резидентные прокси и имитируют поведение людей, при этом 76% трафика — из России и ближнего зарубежья. Традиционные антибот-системы часто не справляются.

Основная угроза — высокоскоростная автоматизация ставок через API. Ботоводы атакуют интерфейсы для мобильных приложений, эксплуатируя задержки обновления коэффициентов. При этом они не заботятся о нагрузке на ресурс — иногда намеренно перегружают его.

Заместитель генерального директора Servicepipe Даниил Щербаков комментирует:

«Несмотря на отсутствие в этот период глобальных спортивных событий, способных сформировать аномальную нагрузку, отрасль столкнулась с существенным объёмом автоматизированного и вредоносного трафика.

Это ещё раз показывает, что для букмекерских платформ защита API и бизнес-логики должна быть постоянной задачей, а не мерой, которую имеет смысл усиливать только во время крупных турниров».


#sp_news

Telegram | VK | Max
  • 👀 3
Post #1116 602
Wildcard-сертификаты в продуктах Servicepipe теперь можно продлевать автоматически

Наша команда представила новую функцию автовыписки wildcard-сертификатов. Она упрощает оперирование защитой веб-ресурсов для DevOps-инженеров и системных администраторов. Wildcard-сертификаты защищают основной домен и все его поддомены с помощью всего одной записи.

Как это работает
  
Достаточно добавить алиас *.domain.ru и включить автопродление. Сервис сам запрашивает сертификат, добавляет запись в DNS-зону для DNS-01 challenge и выпускает сертификат. Продление происходит без участия пользователя.

Условия:

✔️ Подключен Web DDoS Protection или Web DDoS & Bot Protection

✔️ Активирован DNS Hosting с Primary DNS-зоной в Servicepipe

Как подключить автопродление:

1️⃣ Добавьте домен *.domain.ru в ресурс

2️⃣ Включите автоматический выпуск сертификата

Всё! Выпуск и последующее продление сертификата платформа выполнит автоматически. 

Подробнее о новой фиче читайте у нас в блоге 📖

#sp_release_notes

Telegram | VK | Max
  • 👏 4
Post #1115 616
Дайджест киберновостей

Делимся значимыми новостями последних двух недель #sp_digest

⚡️ Исследователь обошел защиту Claude Code, попросив ИИ пересказать содержание сайта. Эксперт обнаружил, что для выполнения произвольного кода достаточно попросить ИИ-агента пересказать содержимое специально подготовленного сайта. Во время проведенных тестов атака срабатывала в 60–80% случаев.

⚡️ Google подтвердила активную эксплуатацию 0-day уязвимости в Chrome. Ошибка типа type confusion в движке V8 позволяет злоумышленнику удалённо выполнить код в изолированной среде браузера через специально созданную веб-страницу. Пользователям настоятельно рекомендуется немедленно обновить браузер.

⚡️ OpenAI опубликовала официальный отчет об июльском взломе Hugging Face. Из него следует, что около 1200 агентов, которые должны были работать изолированно друг от друга, создали собственный канал связи и обменялись более чем 70 000 сообщений и файлов. Примерно 700 агентов в итоге приняли участие во взломе Hugging Face.

⚡️ Telegram Desktop удалил почти 800 ГБ данных из-за проверки орфографии. Telegram самостоятельно открывал C:\custom, обходил вложенные каталоги и запрашивал права на удаление файлов. Причиной оказалась библиотека проверки орфографии lib_spellcheck. Сейчас ошибку исправили, патч вошёл в Telegram Desktop 7.1.2.

⚡️ Китайская группировка Fire Ant использует маршрутизаторы Cisco для шпионажа. Исследователи пишут, что хакеры снимали дампы сетевого трафика в формате PCAP с нескольких устройств Cisco и передавали их на внешние FTP-серверы. Эти дампы могли содержать сведения о топологии сети, административных соединениях, аутентификации и трафике между связанными сегментами.

⚡️ Мошенники начали прятать фишинг внутри приложений Telegram. Они маскируют фишинговые сервисы под игры, викторины, голосования и акции. Теперь подозрительный сайт может выглядеть как обычная функция мессенджера. Новые возможности появились после обновления Telegram от 25 августа.

⚡️ Anthropic предупреждает пользователей об атаках инфостилеров. Появилась новая схема, где инфостилеры воруют активные сессии из браузеров жертв, после чего злоумышленники получают доступ к чужим аккаунтам и расходуют доступные пользователям лимиты. В настоящее время в Anthropic рассылают пострадавшим адресные уведомления.

Telegram | VK | Max
  • 😁 7
  • ⚡ 5
Post #1114 633
🍂 Я календарь переверну —
Настало третье сентября.
На вебинар я загляну,
Чтоб защитить ИБ-края.


Друзья, уже через час расскажем, как выстроить киберустойчивую архитектуру и надёжную защиту от многовекторных атак. Будет интересно и полезно 😉

Присоединиться к эфиру ✔️
  • ✍ 2
  • ⚡ 1
Older posts →

About this channel

How can I read @official_servicepipe without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Servicepipe: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Servicepipe have?
Servicepipe (@official_servicepipe) has 2.32K subscribers on Telegram, refreshed roughly every 30 minutes.
Does Servicepipe know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →