TGViewer
Channel Public Channel
📖Записки сетевика | Сети для всех

📖Записки сетевика | Сети для всех

@network_history_nfa

📘 Реальные случаи из жизни сетевого инженера: ошибки, диагностика и решения. Сетевое оборудование и системное администрирование — коротко, понятно и с полезными командами.

📚Проект «Сети для всех»
Subscribers
241
Photos
121
Videos
1
Links
166
Recent Posts 20 shown
Post #226 21
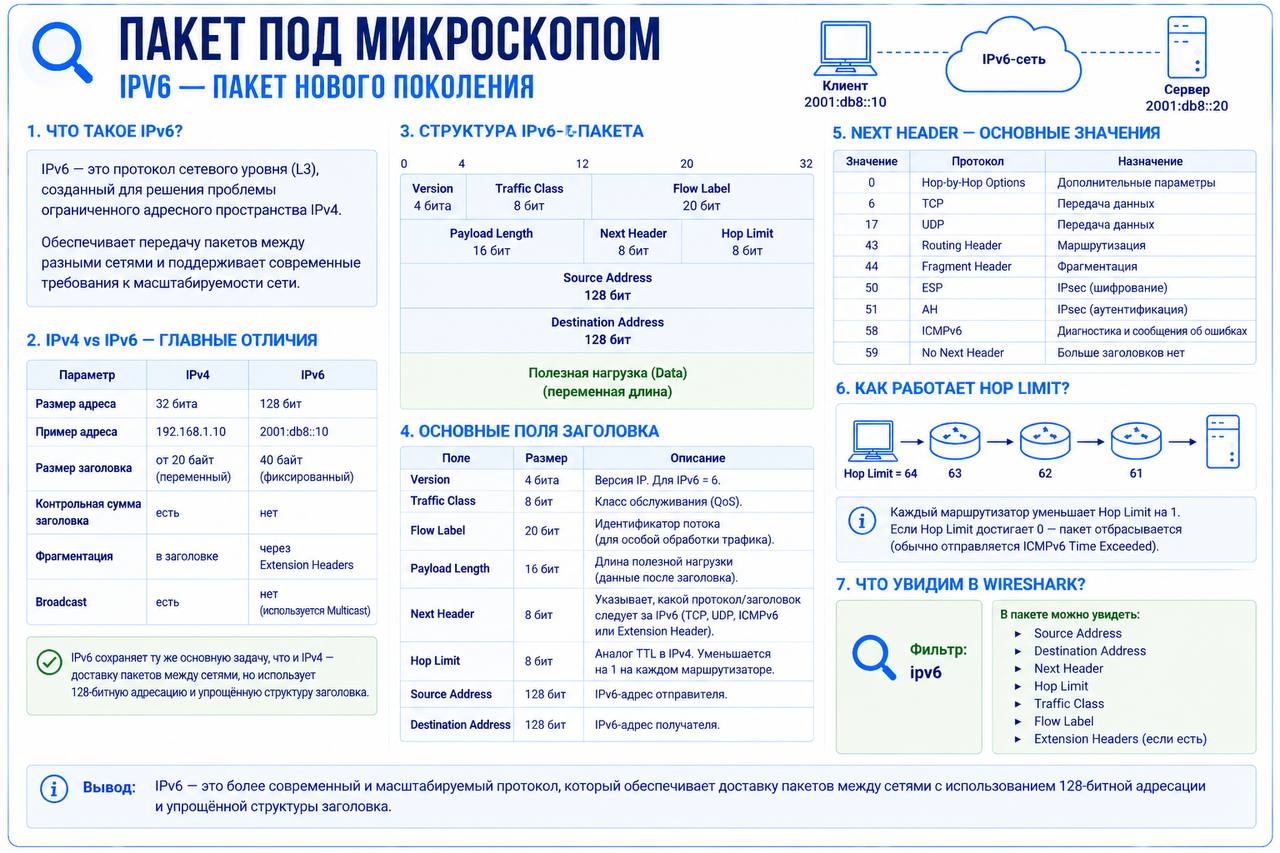
​​🔎 ПАКЕТ ПОД МИКРОСКОПОМ

IPv6 — пакет нового поколения

IPv6 — протокол сетевого уровня, созданный прежде всего для решения проблемы ограниченного адресного пространства IPv4.

Главное изменение сразу заметно по адресу:

IPv4:

192.168.1.10 — 32 бита

IPv6:

2001:db8::10 — 128 бит

📦 Заголовок IPv6

Базовый заголовок имеет фиксированный размер:

40 байт

Основные поля:

Version | Traffic Class | Flow Label

Payload Length | Next Header | Hop Limit

Source Address | Destination Address

🔹 Hop Limit

Аналог TTL в IPv4.

Каждый маршрутизатор уменьшает его на единицу:

64 → 63 → 62...

При достижении нуля пакет отбрасывается.

🔹 Next Header

Показывает, что находится после базового IPv6-заголовка.

Например:

6 → TCP

17 → UDP

58 → ICMPv6

Также Next Header может указывать на Extension Header.

🔹 Source / Destination Address

Адреса отправителя и получателя имеют размер 128 бит.

Например:

2001:db8::10 → 2001:db8::20

💡 Важное отличие от IPv4

Базовый IPv6-заголовок сделали проще.

В нём нет:

Header Checksum

и полей фрагментации из базового заголовка IPv4.

Дополнительные функции при необходимости реализуются через Extension Headers.

🔬 Wireshark

Фильтр:

ipv6

В пакете сразу можно посмотреть:

Source Address

Destination Address

Hop Limit

Next Header

Traffic Class

Flow Label

Главное: IPv6 выполняет ту же основную задачу, что и IPv4 — доставляет пакеты между сетями, но использует 128-битную адресацию и переработанную структуру заголовка.

Записки сетевика | Сети для всех

#ПакетПодМикроскопом
Post #224 67
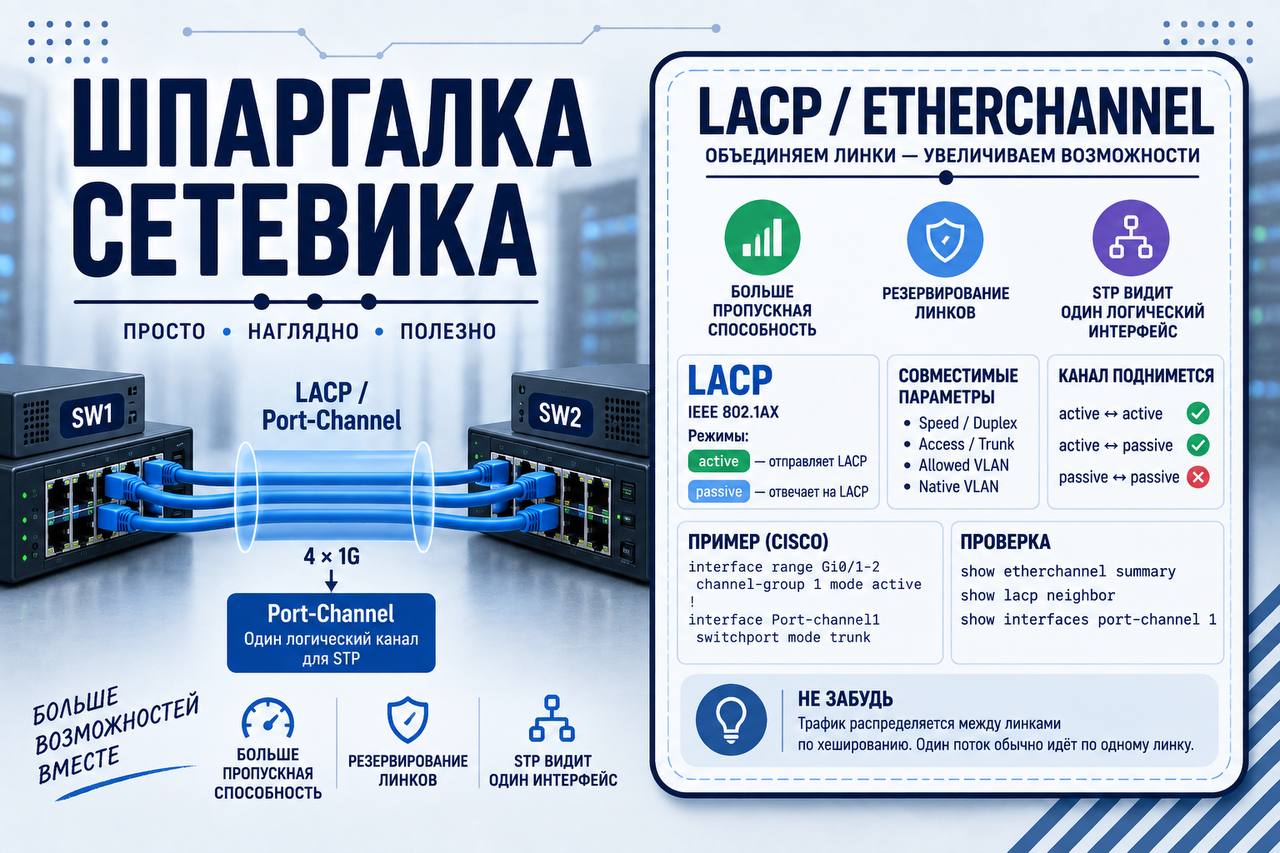
​​📌 ШПАРГАЛКА СЕТЕВИКА | LACP / ETHERCHANNEL

EtherChannel объединяет несколько физических интерфейсов в один логический канал.

Например:

SW1 ═══ 4 × 1G ═══ SW2


Port-Channel

Плюсы:

больше пропускная способность
резервирование линков
STP видит один логический интерфейс


🔹 LACP

LACP — стандартный протокол агрегации:

IEEE 802.1AX

Основные режимы:

active — активно отправляет LACP

passive — отвечает на LACP

Канал поднимется:

active ↔ active ✅

active ↔ passive ✅

passive ↔ passive ❌


🔹 ВАЖНО

Интерфейсы в одном Port-Channel должны иметь совместимые параметры:

Speed

Duplex

Access / Trunk

Allowed VLAN

Native VLAN

Несовпадение настроек может не позволить интерфейсам нормально войти в агрегированный канал.


🔹 CISCO: ПРИМЕР

Создать LACP:

interface range Gi0/1-2

channel-group 1 mode active

Логический интерфейс:

interface Port-channel1

Для trunk:

switchport mode trunk


🔹 ПРОВЕРКА

Состояние EtherChannel:

show etherchannel summary

LACP:

show lacp neighbor

Port-Channel:

show interfaces port-channel 1

Полезное обозначение:

P — порт успешно включён в Port-Channel.


⚠️ ПРОПУСКНАЯ СПОСОБНОСТЬ

4 × 1G не означает, что одно соединение обязательно получит 4 Гбит/с.

Трафик распределяется между физическими линками по алгоритму хеширования.

Один flow обычно проходит через один member-link.


🧠 Запомнить

EtherChannel → агрегация линков

LACP → стандартный протокол

Active + Passive → работает

Passive + Passive → не работает

STP → видит Port-Channel как один логический линк

💾 Сохраняй — пригодится при настройке uplink’ов между коммутаторами и поиске проблем с Port-Channel.

Записки сетевика | Сети для всех

#ШпаргалкаСетевика
Post #219 75
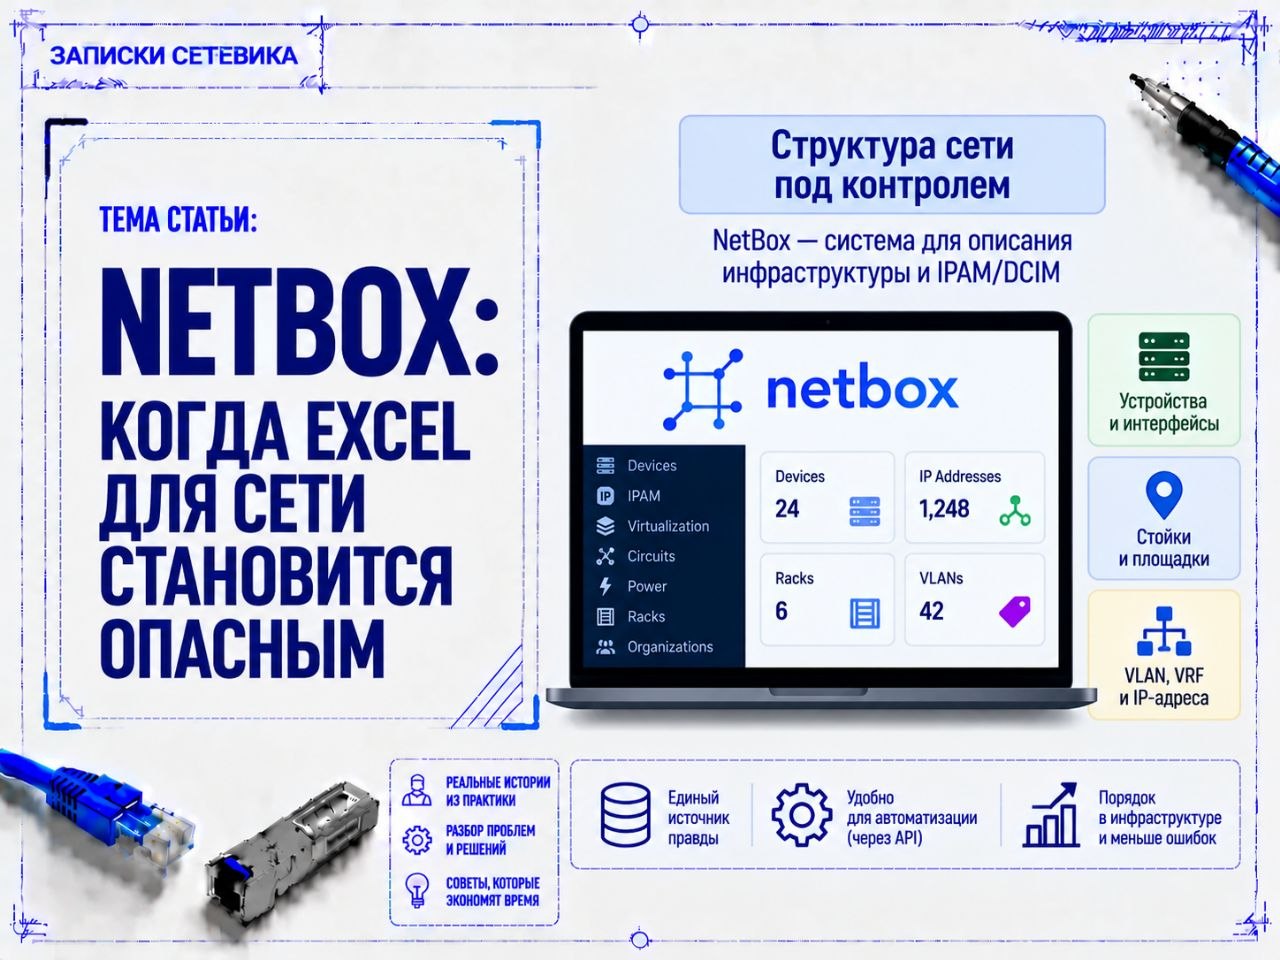
​​📘 Записка №062

🔹 NetBox — когда Excel для сети становится опасным
По мере роста инфраструктуры таблицы с IP-адресами, VLAN и стойками быстро перестают отражать реальность. Один инженер изменил порт, другой забыл обновить файл — и документации уже нельзя доверять.
Для этого существует NetBox — система для описания инфраструктуры и управления IPAM/DCIM.

🔹 Что можно хранить
Устройства, интерфейсы, кабельные соединения, стойки, VLAN, VRF, префиксы и IP-адреса.
Но интереснее другое: NetBox можно использовать как «источник истины» для автоматизации.
Например:
NetBox → API → Ansible → конфигурация оборудования

🔹 Важный нюанс
NetBox — не система мониторинга. Он описывает, как сеть должна быть устроена, а мониторинг показывает, что происходит с ней сейчас.
Именно разделение этих задач делает его особенно полезным.

🔹 Что запомнить
Если информация о сети существует только в Excel и в голове инженера — автоматизировать такую инфраструктуру будет сложно.
NetBox превращает документацию в структурированные данные, доступные через API.

Записки сетевика | Сети для всех

#ЗапискиСетевика
  • 👍 2
Post #215 77
📘 Записка №061

🔹 MTR — когда ping и traceroute недостаточно
mtr объединяет идеи ping и traceroute: постоянно отправляет пакеты и показывает статистику по каждому узлу на пути.
Это удобно, когда проблема появляется периодически: растёт задержка, возникает loss или соединение «подвисает».

🔹 Главный нюанс
Увидели 30% Loss на промежуточном хопе? Это ещё не означает потерю реального трафика.
Маршрутизатор может ограничивать ответы ICMP, но продолжать нормально пересылать транзитные пакеты. Если loss появился на одном хопе, а следующие отвечают без потерь — проблема, скорее всего, не в пересылке через этот узел.
Настоящий повод для проверки — когда потери начинаются на определённом участке и сохраняются на последующих хопах вплоть до назначения.

🔹 Что запомнить
MTR нужно читать по всей цепочке, а не искать строку с самым большим %Loss.

🔹 Полезные команды
🐧 Linux
mtr 8.8.8.8
mtr -rwzc 100 8.8.8.8
mtr -T -P 443 example.com
mtr -u example.com


Записки сетевика | Сети для всех

#ЗапискиСетевика
Post #214 76
🔎 ПАКЕТ ПОД МИКРОСКОПОМ

ICMP — служебные сообщения IP-сети

ICMP — Internet Control Message Protocol. Он используется для диагностики и передачи сообщений об ошибках при работе IPv4.

В IPv4:

Protocol = 1

Структура:

Ethernet | IPv4 | ICMP | Data

📦 Основные поля ICMP:

Type | Code | Checksum

Type определяет тип сообщения, а Code уточняет его причину.

Основные типы:

0 → Echo Reply
3 → Destination Unreachable
8 → Echo Request
11 → Time Exceeded

🏓 Ping

Использует:

Echo Request → Echo Reply

Так проверяется доступность узла и измеряется время ответа.

🛣 Traceroute

Когда IPv4 TTL достигает нуля, маршрутизатор отбрасывает пакет и обычно отправляет:

ICMP Time Exceeded

На этом механизме строится определение промежуточных узлов маршрута.

🔬 Wireshark

Фильтр:

icmp

В захвате можно увидеть Echo Request/Reply, Destination Unreachable, Time Exceeded и другие ICMP-сообщения.

💡 Главное: ICMP — это механизм обратной связи IP-сети. Он помогает понять, что произошло с пакетом при его доставке.
Post #212 92
📘 Записка №060

🔹 Ситуация
BGP-сессия
Established

, но нужный маршрут от соседа не принимается.

🔹 Почему это произошло
Одна из причин — собственный ASN внутри
AS_PATH

.
Ваш ASN:
65010

Полученный путь:
64500 65010 64550

BGP видит свой ASN и обычно отвергает такой маршрут, защищая сеть от петли.

🔹 Важный нюанс
В некоторых схемах это ожидаемо. Например, один ASN может использоваться на нескольких площадках. Тогда применяют
allowas-in

, разрешая принять маршрут со своим ASN в
AS_PATH

.
Использовать его нужно осторожно: механизм ослабляет стандартную защиту BGP от петель.

🔹 Что запомнить
Established

≠ маршруты приняты. Если пропал конкретный префикс — проверяйте
AS_PATH

.

🔹 Команды
🔵 Cisco
show bgp ipv4 unicast
🔹 Huawei
display bgp routing-table
🔷 MikroTik
/routing/route/print detail where protocol=bgp
🐧 FRR
show bgp ipv4 unicast


Записки сетевика | Сети для всех

#ЗапискиСетевика
Post #211 88
​​📌 ШПАРГАЛКА СЕТЕВИКА | STP

STP защищает L2-сеть от петель, когда между коммутаторами существует несколько путей.

Без STP петля может вызвать:

Broadcast Storm

MAC Flapping

перегрузку сети


🔹 КАК РАБОТАЕТ

STP строит логическое дерево и блокирует лишние пути:

SW1 ─── SW2
│ │
└── SW3 ┘


При отказе рабочего линка резервный путь может быть активирован.


🔹 ROOT BRIDGE

Главный коммутатор STP — Root Bridge.

Выбирается по минимальному Bridge ID:

Priority + MAC

Сначала сравнивается Priority.

Если она одинаковая — выигрывает меньший MAC.

Типичная default priority:

32768


🔹 РОЛИ ПОРТОВ

Root Port (RP)
Лучший путь коммутатора к Root Bridge.

Designated Port (DP)
Лучший порт для конкретного сегмента.

Alternate Port
Резервный путь, который RSTP может держать в состоянии Discarding.

На самом Root Bridge все активные STP-порты являются Designated.


🔹 STP И RSTP

STP → IEEE 802.1D

RSTP → IEEE 802.1w

RSTP сходится значительно быстрее классического STP и обычно предпочтительнее в современных сетях.


🔹 CISCO: БЫСТРАЯ ПРОВЕРКА

Состояние STP:

show spanning-tree

Конкретный VLAN:

show spanning-tree vlan 10

Найти Root Bridge:

show spanning-tree root

Сделать коммутатор предпочтительным Root:

spanning-tree vlan 10 root primary


🧠 ЗАПОМНИТЬ

STP → защита от L2-петель

Root Bridge → центр дерева

RP → путь к Root

DP → лучший порт сегмента

RSTP → более быстрое восстановление

💾 Если в L2-сети внезапно начинается broadcast storm или MAC flapping — STP должен быть одной из первых проверок.

Записки сетевика | Сети для всех

#ШпаргалкаСетевика
Older posts →

About this channel

How can I read @network_history_nfa without a Telegram account?
TGViewer shows the public web preview Telegram publishes for 📖Записки сетевика | Сети для всех: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does 📖Записки сетевика | Сети для всех have?
📖Записки сетевика | Сети для всех (@network_history_nfa) has 241 subscribers on Telegram, refreshed roughly every 30 minutes.
Does 📖Записки сетевика | Сети для всех know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →