
🚨 VLAN Hopping
وقتی مهاجم از مرز VLANها عبور میکنه!
VLAN Hopping
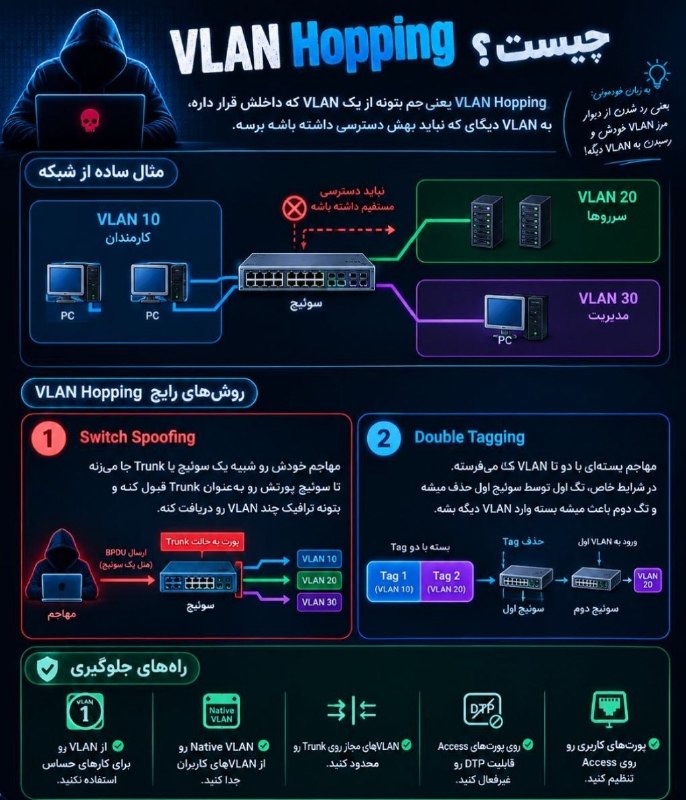
یعنی مهاجم بتونه از VLAN خودش بپره داخل یه VLAN دیگه که اصولاً نباید بهش دسترسی داشته باشه؛ مثلاً فرض کن توی شبکه VLAN 10 برای کارمندهاست و VLAN 20 برای سرورها، حالا یه سیستم داخل VLAN 10 نباید همینجوری بتونه وارد VLAN 20 بشه، ولی اگه تنظیمات سوئیچ اشتباه باشه، مهاجم میتونه با روشهایی مثل Switch Spoofing یا Double Tagging کاری کنه که ترافیکش به شکل غیرمجاز از مرز VLANها رد بشه.
توی Switch Spoofing مهاجم سعی میکنه خودش رو شبیه یه سوئیچ دیگه جا بزنه تا پورتش به حالت Trunk بره و بتونه ترافیک چند VLAN رو ببینه، توی Double Tagging هم بسته با دو تا VLAN Tag ساخته میشه و در شرایط خاص سوئیچ اول یکی از Tagها رو برمیداره و Tag دوم باعث میشه بسته وارد VLAN دیگه بشه.
البته این حمله بیشتر وقتی خطرناک میشه که شبکه بد تنظیم شده باشه؛ برای جلوگیری هم معمولاً پورتهای کاربری رو روی Access میذاریم، روی پورتهای Access قابلیت DTP رو غیرفعال میکنیم، Trunk رو فقط جایی که لازمه فعال میکنیم، VLANهای مجاز روی Trunk رو محدود میکنیم و Native VLAN رو هم از VLANهای کاربران جدا میکنیم.
خلاصه بخوام تو یه جمله بگم، VLAN Hopping یعنی مهاجم از دیوار VLAN خودش رد بشه و خودش رو به VLAN دیگهای برسونه که نباید بهش دسترسی داشته باشه.
@Netwo0rk
Post #14215
4.09K
- ❤ 9
- 👍 3