TGViewer
Channel Public Channel
NetStalkers

NetStalkers

@netstalkerscom

Информация в опасности!

— Софт
— Литература
— Новости

Сотрудничество: @web_runner
Subscribers
7.84K
Photos
438
Videos
28
Links
306
Recent Posts 18 shown
Post #1232 737

Forwarded from [PYTHON:TODAY]

💻 Antidetect Tools — полный арсенал для анонимного серфинга.

Если ты хоть раз сталкивался с антибот-системами или жёсткими проверками сайтов, то знаешь: обычных прокси или квн* будет маловато.

Здесь нужны настоящие инструменты антидетекта, которые маскируют твои действия под человека.

В этом репозитории собраны лучшие ресурсы:

🖥 Anti-detect браузеры — меняй отпечатки как перчатки.
📚 Библиотеки для антидетекта — интеграция прямо в код.
👊 Humanizing — эмуляция реального поведения.
🔐 Капча-решатели — обходи самые надоедливые проверки.
📲 SMS-сервисы для подтверждений.
🌍 Прокси для смены IP.
⚡️ Практические советы по антидетекту.

🔗 Репозиторий

Must-have подборка для ресёрча, тестирования и повышения приватности.

Сохраняй, чтобы не потерять 💾

#soft #github #CyberSec
  • 👍 7
  • ❤ 2
Post #1230 941
💻 JPEG Audit — бесплатный инструмент для цифровой криминалистики фотографий. Он буквально разбирает JPEG по косточкам и помогает понять, откуда взялся снимок и что с ним могли делать.

Закидываем фотографию и получаем:
🔣GPS-координаты из метаданных + точку на карте;
🔣проверку места съёмки через Street View;
🔣полный разбор EXIF, IPTC и XMP;
🔣анализ структуры JPEG — markers, DQT/DHT, SOF/SOS и HEX;
🔣автоматические признаки редактирования и вмешательства;
🔣проверку на возможную AI-генерацию сразу двумя детекторами;
🔣поиск скопированных областей внутри изображения;
🔣проверку C2PA Content Credentials;
🔣оценку качества и цветовых характеристик;
🔣perceptual hash для идентификации изображения;
🔣сравнение двух JPEG-файлов между собой.

Особенно интересно копаться в старых оригиналах с камеры или телефона: иногда обычная фотография содержит куда больше технической информации, чем кажется на первый взгляд.

И всё это прямо в браузере — базовый анализ бесплатный и без регистрации. Сервис заявляет, что изображения обрабатываются в памяти и не сохраняются.

🔗 Пробуем ТУТ

#soft #CyberSec
  • 👍 6
Post #1228 979

Forwarded from [PYTHON:TODAY]

☠️ Robin — мощный ИИ инструмент разведки.

Вместо того чтобы часами вручную бродить по сети, открывать десятки страниц и выискивать крупицы полезной информации, Robin автоматизирует практически всю цепочку сбора данных.

Вводим интересующую тему — дальше в дело вступает ИИ.

Что происходит под капотом:
➡️ Robin с помощью нейросети уточняет исходный поисковый запрос, чтобы повысить релевантность поиска;
➡️ отправляется искать информацию из любых открытых источников: соцсетей, поисковиков, сайтов, онлайн-сервисов и ещё десятков видов ресурсов.;
➡️ собирает найденные результаты и отсеивает информационный мусор;
➡️ извлекает содержимое отобранных источников;
➡️ сохраняет проведённые расследования, источники и результаты;
➡️ сам предлагает направления, куда можно копнуть дальше, и позволяет одним кликом запустить новое ответвление расследования.
➡️ Работает без регистрации и без искусственных лимитов.

К аналитике можно подключить Claude, Gemini, OpenAI, Ollama или практически любой OpenAI-совместимый API.

⚙️ Простая установка:
pip install -r requirements.txt
streamlit run ui.py

Открываем браузер:
http://localhost:8501

На GitHub у проекта 6,9+ тысячи звёзд и 1,3 тысячи форков.

♎️ GitHub/Инструкция

Полезная штука для исследователей угроз, безопасников и тех, кому приходится собирать и связывать разрозненную информацию.

🔗 Сохраняем!

#python #CyberSec #soft
  • 👍 6
Post #1226 902

Forwarded from Библиотека программиста

💻 Социальная инженерия изнутри

Собраны реальные методы, которыми сегодня пользуются киберпреступники, фишеры и мошенники, — от банального письма «ваш аккаунт заблокирован» до сложных многоэтапных атак с использованием ИИ.

Внутри:
🔴 130 практических примеров атак и разбор их механики;
🔴 реальные примеры фишинговых писем;
🔴 психологические приёмы, заставляющие человека поверить злоумышленнику;
🔴 инструменты, используемые при подготовке атак;
🔴 атаки через почту, мессенджеры и социальные сети, а также сценарии из реальной жизни;
🔴 организационные и технические способы защиты;
🔴 методика создания 10 000 сценариев учебных атак для проверки сотрудников;
🔴 полный цикл проведения таких проверок — от подготовки до анализа результатов;
🔴 отдельный большой раздел про ИИ в социальной инженерии и современном фишинге.

Особенно интересно посмотреть, насколько далеко всё ушло от писем про «наследство африканского принца»: сегодня мошенники используют персонализацию, автоматизацию, нейросети и целые цепочки взаимодействий.

Полезный материал для безопасников, разработчиков, пентестеров и вообще всех, кто хочет понимать, как человека превращают в самую уязвимую часть системы — и как этому противостоять.

⚠️ Информация предоставлена исключительно с целью ознакомления. И побуждает обратить внимание на проблемы в безопасности.

#books #CyberSec
  • 👍 7
Post #1224 1.14K

Forwarded from [PYTHON:TODAY]

☠️ Увидеть всё, что «фонит» вокруг

WireTapper
— мощный инструмент разведки написанный на Python.

Представьте карту, на которой отображается практически весь невидимый цифровой мир вокруг вас:

🔣Wi-Fi,
🔣Bluetooth-устройства,
🔣камеры,
🔣IoT,
🔣автомобили,
🔣вышки сотовой связи и другие устройства.

WireTapper — open-source платформа для разведки и анализа радиосигналов.

Умеет:
📶 обнаруживать и анализировать Wi-Fi точки и клиентов;
🟦 работать с Bluetooth и BLE;
📹 находить информацию о беспроводных CCTV/IP-камерах;
🚗 анализировать сигналы от автомобилей — мультимедиа, телеметрия, keyless-системы;
⌚️ видеть наушники, часы, носимые и другие smart-устройства;
📺 находить Smart TV и различный IoT;
📡 работать с информацией о вышках сотовой связи;
🗺 собирать всё это в единую картину окружающей беспроводной инфраструктуры.

Софт не ограничивается локальными данными, а интегрируется с WiGLE, wpa-sec, OpenCellID и Shodan, за счёт чего обнаруженные идентификаторы можно дополнять информацией из внешних баз.

Есть даже механизм поиска известных утечек Wi-Fi credentials с использованием k-anonymity, чтобы не отправлять проверяемые значения целиком.

🔗 GitHub/Инструкция

⚠️ Используем только для исследования собственной инфраструктуры и законных задач.

🙂 Лайф | 📲 Зеркало Max

#python #soft #github
  • 👍 6
Post #1214 1.96K
💻 Крупнейших слив данных в истории Казахстана?

По данным СМИ, хакер под ником shymzz13 выставил на продажу базу с информацией о 15 миллионах жителей Казахстана — это примерно три четверти населения страны.

Внутри, как утверждается, содержатся:
🔣паспортные данные;
🔣номера телефонов;
🔣адреса электронной почты;
🔣пароли;
🔣сведения о работе;
🔣сканы документов и другая персональная информация.

За архив злоумышленник просит всего 0,5 BTC — около 2,6 млн рублей.

По словам продавца, данные были получены через уязвимость в государственном портале eGov. Ранее пользователи сервиса уже жаловались на подозрительные звонки, спам и утечки персональных данных.

😬 Если информация подтвердится, речь может идти об одной из самых масштабных утечек данных на постсоветском пространстве за последние годы.
  • 🔥 9
Post #1207 1.63K
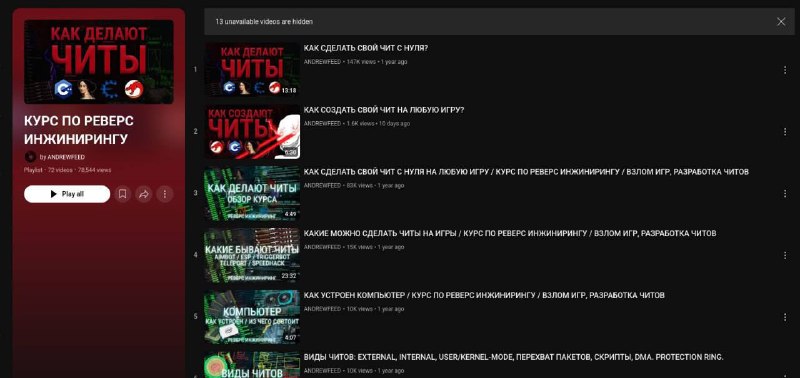
💻 Видео курс по реверс инжинирингу в компьютерных играх

🔥 Как делают читы: полный путь от нуля до своего чита на любую игру.

Ты хоть раз задавался вопросом — *а как вообще делают читы?*
В этой серии видео я разложу всё по полочкам — от голого железа до полноценного чита с интерфейсом. Никакой магии, только чёткое понимание, как всё работает.

Что ты узнаешь:
🟢как устроен ПК и память процесса
🟢какие бывают читы и как они работают
🟢что такое ассемблер, регистры и типы данных
🟢как искать нужные значения в памяти через Cheat Engine
🟢как использовать IDA, Ghidra и другие инструменты реверса
🟢как анализировать и ломать чужой код
🟢и как писать свои читы на C++ с интерфейсом на ImGui

В финале ты сам сможешь создать рабочий чит на любую игру. Не кликер «по гайду», а осознанно и с пониманием, как именно он работает.

Готов нырнуть в мир реверс-инжиниринга, памяти, байтов и хаков? Погнали ⌨️

#cybersec #courses
  • 🔥 8
  • 👍 3
Post #1204 2.38K
💻 Журнал Хакер Март 2026

#pentest #books
  • 👍 5
  • 🔥 5
Post #1202 1.84K

Forwarded from [PYTHON:TODAY]

💻 Бесплатный гайд по максимальной анонимности и приватности в интернете

Если не хотите, чтобы сайты, рекламные сети и сервисы собирали о вас всё подряд — эта подборка точно пригодится.

Внутри:
🛡 разбор основных угроз приватности;
🌐 выбор действительно безопасного браузера и мессенджера;
📱 настройка смартфона для максимальной конфиденциальности;
🧹 удаление метаданных и цифровых следов;
📧 анонимная работа с электронной почтой;
💬 альтернативы популярным сервисам без регистрации и тотального сбора данных;
💳 приватные способы оплаты и повышения анонимности.

Всё бесплатно и собрано в одном месте.

😎 Параноики уже добавили в закладки

#CyberSec #cheatsheet
  • 👍 8
  • 🗿 3
  • 🔥 1
Post #1201 1.51K

Forwarded from [PYTHON:TODAY]

Шпаргалка_по_Selenium_на_русском.pdf55.4 KB
🔥 Шпаргалка по Selenium на русском — бери и автоматизируй всё!

💻 Selenium — твой инструмент для управления браузером, парсинга и автоматизации: клики, ввод текста, авторизация, сбор данных с динамических сайтов.

Внутри:
💬 Настройка браузера.
💬 Поиск элементов разными способами.
💬 Работа с вкладками, cookie, фреймами.
💬 Запуск JavaScript прямо из Python и многое другое.

💾 Обязательно сохрани, пригодится!
Всё с примерами и пояснениями — открыл и работаешь!

Спасибо за поддержку! 👍

#python #cheatsheet #doc #soft
  • 👍 4
Post #1200 1.29K

Forwarded from [PYTHON:TODAY]

⚡️Крутая шпаргалка по Selenium на русском с примерами и объяснением кода!

Selenium — инструмент для автоматизации тестирования веб-приложений, который также широко используется для парсинга веб-страниц.

Позволяет автоматизировать взаимодействие с браузером, что делает его полезным для сбора данных с динамических сайтов, где контент генерируется с помощью JavaScript.

Selenium может имитировать действия пользователя, такие как клики, ввод текста, навигация по страницам, что позволяет обходить защиту от ботов и парсить сайты, требующие авторизации.


➡️ Работа с аргументами для настройки браузера.
➡️ Подробный разбор парсинга информации по элементам разными способами.
➡️ Перемещение по вкладкам.
➡️ Скрытый режим, полноэкранный, сворачивание окон и т.д.
➡️ Работа с cookie.
➡️ Взаимодействие с фреймами, всплывающими окнами.
➡️ Выполнение JavaScript в браузере и много всего интересного.

Часть шпаргалки:
python
# Создание объекта ChromeOptions для дополнительных настроек браузера
options_chrome = webdriver.ChromeOptions()
# Добавление аргумента '--headless' для запуска браузера в фоновом режиме
options_chrome.add_argument('--headless')
# отключает использование графического процессора для рендеринга, что может быть
полезным на машинах с проблемными или отсутствующими графическими драйверами
options_chrome.add_argument('--disable-gpu')
# если вам потребуется запустить браузер в режиме --headless и с расширениями(используются
для модификации поведения браузера)
options_chrome.add_argument('--headless=chrome')
options_chrome.add_extension('coordinates.crx')
# Перенос профиля пользователя из основного браузера Chrome в браузер, управляемый через
Selenium
options_chrome.add_argument('user-data-dir=C:\\Users\\user\\AppData\\Local\\Google\\Chrome\\User
Data')
# запрос через прокси
chrome_options.add_argument('--proxy-server=%s' % proxy)
# Запускает браузер без дополнительных мер безопасности
options.add_argument('--no-sandbox')
...


С тебя лойс
👍

#python #cheatsheet #doc
  • 🔥 4
  • ❤ 1
Post #1197 1.77K
💻 Основы безопасности веб-приложений: краткий «курс» по выявлению уязвимостей

Как выглядит веб-приложение с точки зрения злоумышленника?

Чтобы ответить на этот вопрос, сегодня мы возьмем заведомо уязвимое приложение и на его примере разберемся, как искать точки входа, какие инструменты использовать для разведки и атаки, какие уязвимости можно повстречать и как их обнаружить в исходном коде.

👇 Статья в PDF с примерами на русском

#article #pentest #redteam #cybersec
  • 👍 5
  • 🔥 2
  • ❤ 1
Post #1195 2.29K
Windows_PowerShell_Commands.pdf9.5 MB
💻 Гайд, который должен быть у каждого киберспециалиста — Windows & PowerShell Commands: Essential Guide for Cybersecurity Professionals
  • 👍 9
Post #1194 1.83K
💻 Гайд, который должен быть у каждого киберспециалиста — Windows & PowerShell Commands: Essential Guide for Cybersecurity Professionals

Это не просто сборник команд — это полноценный боевой инструмент для тех, кто работает в безопасности, расследует инциденты или охотится на угрозы. Автор собрал самые важные техники анализа Windows-систем на уровне Blue Team, DFIR и даже Red Team.

💬 Windows CLI для боевой аналитики

Команды, без которых не обойтись при живом расследовании:

* проверка и разбор журналов событий (wevutil, eventvwr, Get-WinEvent)
* просмотр активных пользователей и сессий
* анализ процессов, служб, сетевых подключений
* аудит файловой системы и прав доступа

💬 PowerShell для DFIR и Threat Hunting

Глубокая диагностика системы с точностью до артефакта:

* перечисление процессов, сервисов, локальных пользователей
* CIM/WMI-запросы для детальной OS-разведки
* сетевой анализ и мониторинг в реальном времени
* изучение реестра на предмет автозагрузок и следов малвари
* сбор ключевых артефактов для расследования

💬 Active Directory — разведка и защита

Набор команд для анализа идентичностей и прав:

* запросы объектов AD, поиск пользователей и групп
* выявление признаков эскалации привилегий
* анализ логонов, сеансов, trust-отношений
* обнаружение опасных конфигураций и аномалий

💬 База для Incident Response

Пошаговые команды для быстрого триажа:

* проверка компрометации хоста
* признаки lateral movement
* анализ злоупотребления учётками и привилегиями

💬 Red Team vs Blue Team: инструменты на одной странице

* компактные приёмы для разведки и анализа
* политики выполнения скриптов
* техники обхода защиты (в контексте того, как их правильно *обнаруживать*)

Если вы работаете с безопасностью Windows, реагируете на инциденты или хотите поднять уровень Threat Hunting — этот гайд становится настольным.

#doc #books
  • 👍 9
  • ❤ 2
Post #1192 1.59K

Forwarded from [PYTHON:TODAY]

💻 WhatsMyName — крутой, бесплатный инструмент разведки, который проверяет сотни сайтов и ищет цифровые следы по username агрегируя данные из открытых источников.

Возможности
🟢Проверяет более 600 популярных сервисов: Telegram, YouTube, нельзяграм, форумы, игровые платформы, маркетплейсы, соцсети, GitHub и многие другие.
🟢Автоматически определяет, существует ли пользователь с указанным никнеймом.
🟢Позволяет быстро находить связанные аккаунты на разных площадках.
🟢Помогает обнаружить старые или забытые профили, которые могут содержать личную информацию.
🟢Работает прямо в браузере — ничего устанавливать или регистрироваться не нужно.

Большинство пользователей используют один и тот же логин годами. Достаточно найти его на одной площадке, чтобы постепенно выйти на остальные аккаунты, узнать интересы человека, профессиональную деятельность, проекты, сообщества и даже восстановить историю его активности в интернете.

Где пригодится?
🔣Проверить собственный цифровой след.
🔣Найти публичные аккаунты по одному логину.
🔣Собрать информацию для расследований и анализа открытых данных.
🔣Проверить, насколько уникален ваш никнейм перед регистрацией.

🔗 Сохраняем и пробуем

😳 Лайф | 📲 Зеркало Max

#CyberSec #soft
  • 👍 8
  • ❤ 1
Post #1191 1.73K
💻 Counter-OSINT: руководство по приватности и защите своих данных в Сети на русском

💬 Приватность и ценность личной информации.
💬 Удаление информации о себе.
💬 Приватность в социальных сетях Telegram, Instagram, VK другие.
💬 Цифровая гигиена, телефонный номер, почта, местоположение, пароли и д.р.
💬 Утечки данных и пробив.
💬 Приватность для разработчиков и многое другое.

#cybersec
  • 👍 7
Older posts →

About this channel

How can I read @netstalkerscom without a Telegram account?
TGViewer shows the public web preview Telegram publishes for NetStalkers: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does NetStalkers have?
NetStalkers (@netstalkerscom) has 7.84K subscribers on Telegram, refreshed roughly every 30 minutes.
Does NetStalkers know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →