TGViewer
НеКасперский НеКасперский @nekaspersky · 16.1K subscribers
Post #4270 4.41K
Следующий

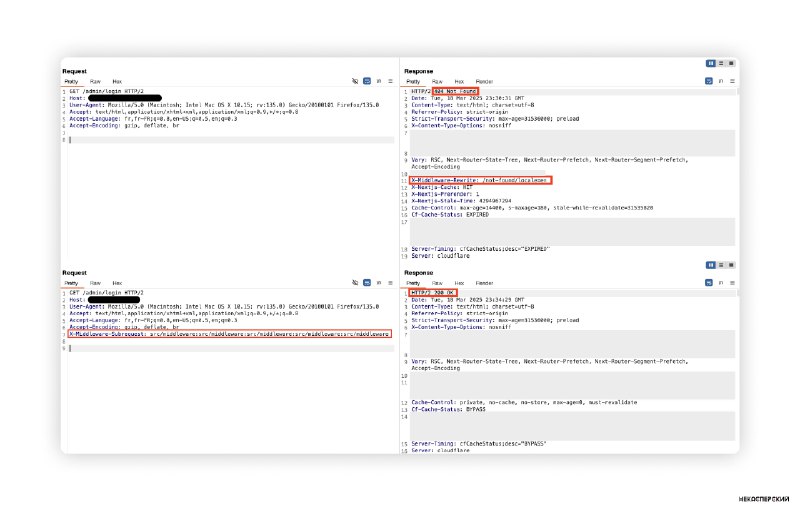
В Next.js нашли критическую уязвимость, позволяющую полностью обойти механизм проверки авторизации и защиты в middleware.

Проблема кроется в заголовке x-middleware-subrequest, который используется для предотвращения рекурсивных запросов. Фреймворк отслеживает глубину рекурсии с помощью этого заголовка, и если она достигает порога 5 вызовов, middleware пропускается. Злоумышленник может просто добавить к своему запросу этот заголовок, искусственно указав максимальную глубину рекурсии, из-за чего редирект просто не выполнится, а запрос напрямую попадёт к защищённым маршрутам.

Уязвимость затрагивает Next.js приложения с версиями от 11.1.4, использующие запуск с опцией «output: 'standalone'». Разработчики выпустили патчи для популярных версий — рекомендуется обновиться немедленно.

Для тех, кто не может быстро обновиться, единственный выход — блокировать запросы с заголовком x-middleware-subrequest на уровне WAF.

НеКасперский
  • 👍 9
  • 🗿 6
  • 😱 2
More from @nekaspersky
  1. Sep 30, 2026Водяная слива Северокорейские фрилансеры научились красть крипту прямо на этапе собеседова…
  2. Sep 29, 2026No logs, no data Админ даркнет-ресурса Prime Market выставил своим пользователям счёт в $1…
  3. Sep 28, 2026ДодоСакер DataSuckers, недавно отметившиеся взломом Tez Tour, добрались до «Додо Пиццы». Х…
  4. Sep 28, 2026Детский сад Вымогатели взломали облачный файлообменник двух детских садов и требуют с неме…
  5. Sep 27, 2026Технические неполадки Власти американского города в Висконсине признали взлом городской се…
  6. Sep 27, 2026Оставьте у двери Клиенты сервиса доставки в Германии и Нидерландах получают письма от вымо…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →