
В ударе
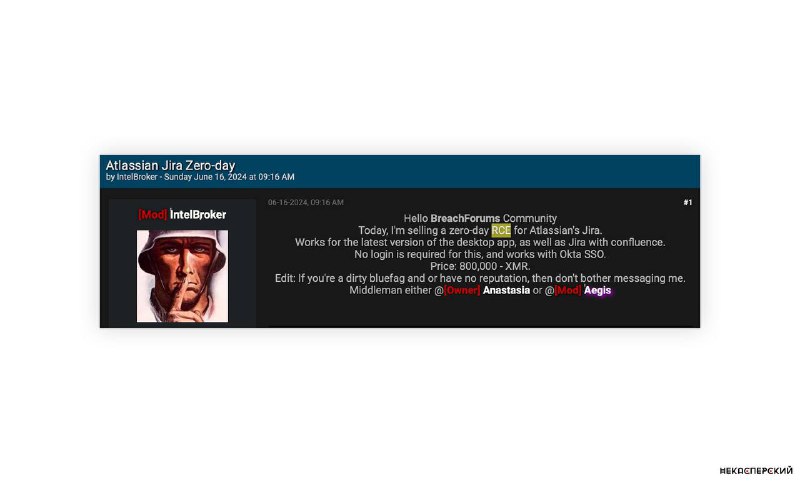
Инфополе ещё не успело остыть от прошлой публикации IntelBroker’а, как на BreachForums появилось новое объявление с эксплойтом RCE нулевого дня для Atlassian Jira.
По словам преступника, уязвимость можно использовать без входа в систему в последней версии настольного приложения Jira, а также в объединённой с Confluence.
Преимуществом для потенциальных покупателей стал тот факт, что эксплойт совместим с Okta SSO. Учитывая, что продукт зачастую используется в корпоративных средах, такой коннект позволит расширить зону поражения.
За товар злоумышленник просит 800 тыс. XMR, что составляет более $136 миллионов.
НеКасперский
Post #3775
5.56K
НеКасперский Красный не в моде На возрождённом BreachForums появился новый дамп от IntelBroker'а. Хакер выставил на продажу данные AMD. По его заявлениям, у компании угнали информацию о будущих продуктах, спецификации, базы данных сотрудников и клиентов, конфиг-файлы…
- 😱 12
- 😁 5
- 🔥 2
- 👍 1