TGViewer
НеДобрый SOC НеДобрый SOC @nedobrysoc · 50 subscribers
Post #22 33
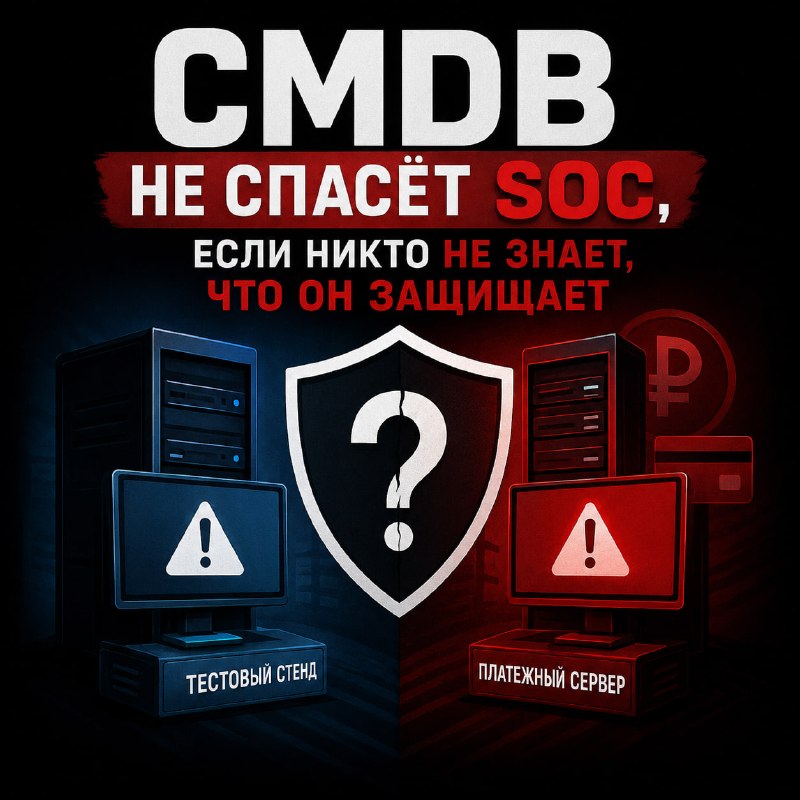
CMDB не спасёт SOC, если никто не знает, что он защищает

Представьте два одинаковых алерта.

На двух хостах обнаружен подозрительный запуск PowerShell с обфусцированной командой.

Одинаковая техника.
Одинаковая критичность детекта.

Одинаковый пользовательский контекст.
Только первый хост — тестовый стенд, который через неделю выведут из эксплуатации.

А второй — сервер, через который проходят платежи компании.

Для SIEM эти события могут выглядеть одинаково.

Для бизнеса — нет.
More from @nedobrysoc
  1. Sep 17, 2026Post #29
  2. Sep 17, 2026АТАКУЮЩЕМУ БОЛЬШЕ НЕ НУЖЕН ВРЕДОНОСНЫЙ ФАЙЛ Мы привыкли представлять атаку примерно одинак…
  3. Sep 4, 2026КАК ПОЯВЛЯЕТСЯ СЛЕПАЯ ЗОНА Обычно всё начинается вполне логично. Сервисная учётная запись…
  4. Sep 4, 2026БЕЛЫЙ СПИСОК, В КОТОРОМ СПРЯТАЛСЯ АТАКУЮЩИЙ Иногда детект не срабатывает не потому, что пр…
  5. Aug 18, 2026Post #25
  6. Aug 18, 2026Детект есть. Защиты нет. Почему правила SIEM нужно проверять атаками. В матрице покрытия в…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →